Obsah
Útočník, který se dostane na server, po sobě téměř vždy něco změní. Přidá si klíč do authorized_keys, aby se mohl vrátit. Založí úlohu v cronu nebo službu v systemd, aby jeho program přežil restart. Upraví sudoers, vymění systémový program nebo přepíše konfiguraci služby. Podobně nepříjemná je i nevinná varianta: kolega „jen něco zkusil“ a za měsíc nikdo neví, proč se služba chová jinak.
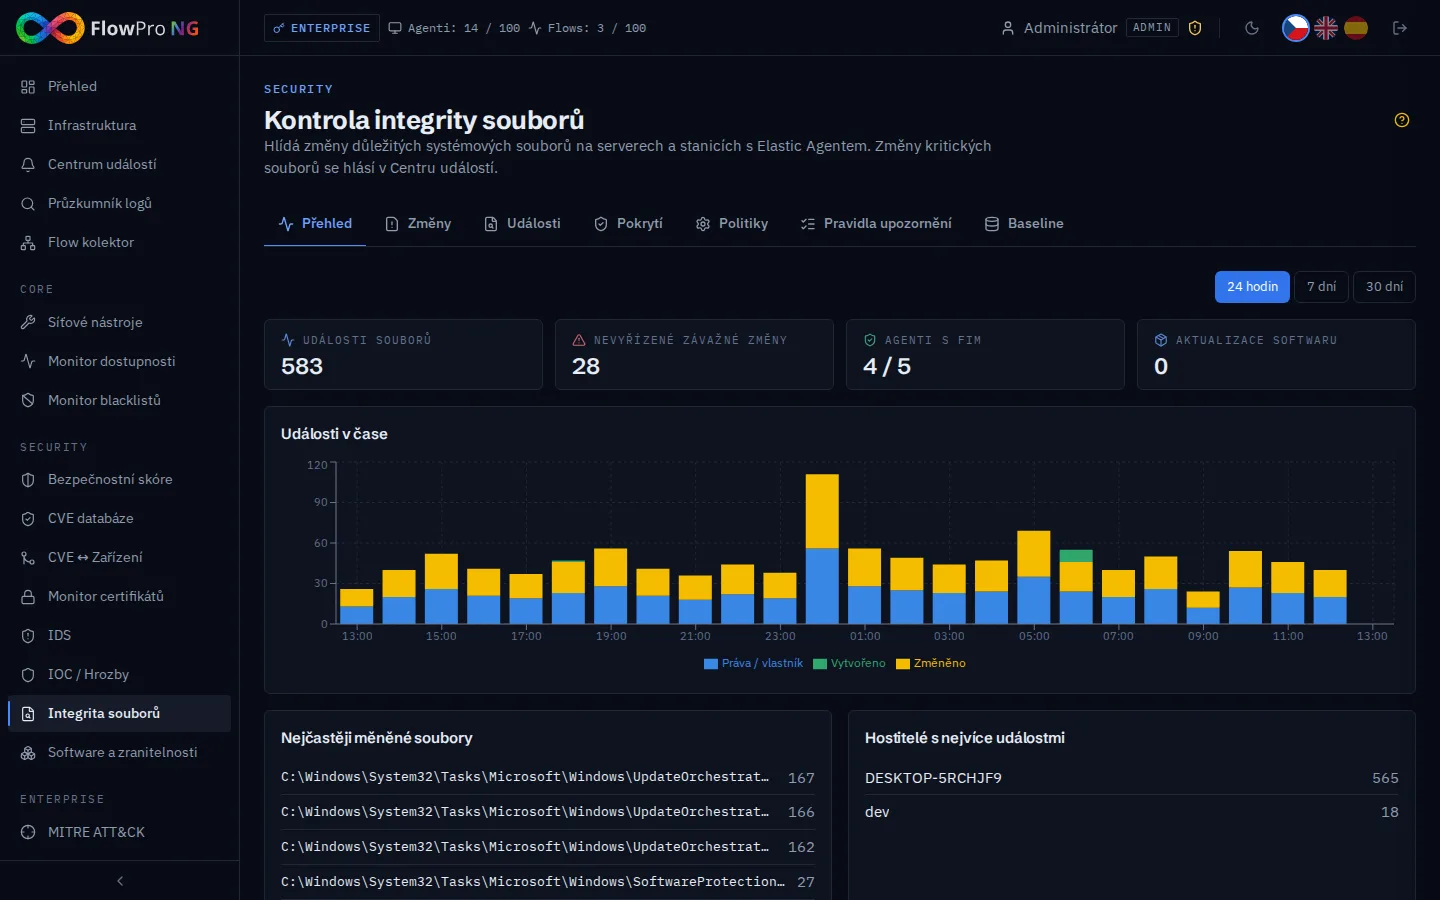
V obou případech pomůže stejná věc: vědět, který soubor se změnil, na kterém serveru a kdy. Tomu se říká kontrola integrity souborů (anglicky File Integrity Monitoring, FIM). Tento návod ukazuje, jak ji zapnout ve FlowPro NG a jak s ní pracovat, aby nezahltila poplachy.
Jak to funguje
Kontrola integrity nepotřebuje na serverech nic nového. Sleduje ji Elastic Agent, který z nich už posílá logy a metriky. Jak agenta nasadit, popisuje návod Elastic Agent: sběr logů a metrik.
- Politika určí, které soubory a adresáře agent hlídá. FlowPro NG ji samo zapíše do nastavení agentů a agenti si ji převezmou bez restartu.
- Agent při každé změně odešle událost: co se stalo (vytvoření, změna obsahu, smazání, přesun, změna práv nebo vlastníka), nový otisk souboru SHA-256, vlastníka a oprávnění.
- FlowPro NG každou minutu nové události vyhodnotí proti pravidlům upozornění. Co pravidlu odpovídá, objeví se jako změna k vyřízení a jako událost v Centru událostí.
Zapnutí: politiky
Kontrola integrity je po instalaci vypnutá. Připravené politiky jsou neaktivní a na servery se nic neposílá, dokud administrátor některou neaktivuje. Servery bez politiky se nepočítají jako nepokryté a nesnižují skóre.
Na záložce Politiky aktivujte připravenou politiku pro Linux nebo Windows, případně vytvořte vlastní ze šablony.
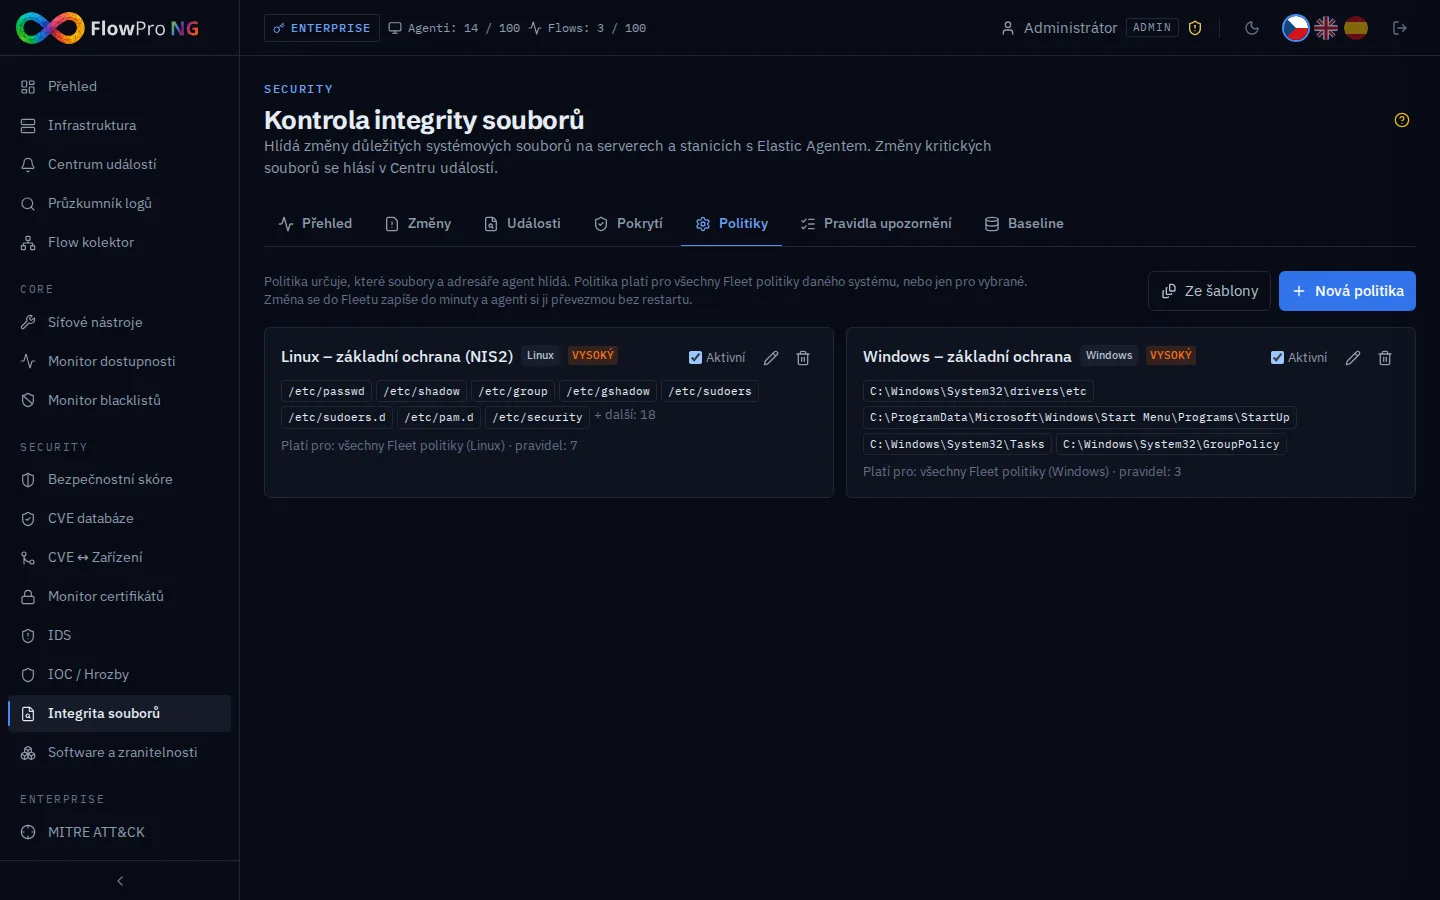
Výchozí politika pro Linux hlídá účty a hesla (/etc/passwd, /etc/shadow, /etc/group), sudo a PAM, konfiguraci a klíče SSH včetně /root/.ssh, cron, služby systemd, načítání knihoven (ld.so) a systémové programy. Politika pro Windows hlídá soubor hosts, položky po spuštění, naplánované úlohy a zásady skupiny. Další šablony přidávají nastavení webového serveru nebo auditu.
Politika platí pro všechny agenty daného systému, nebo jen pro vybrané skupiny agentů. Pro aplikační server si tak vytvoříte vlastní politiku s cestami ke konfiguraci webu nebo databáze.
Pravidla upozornění: co je důležité
Ne každá změna je poplach. Pravidlo říká, které cesty a jaké akce se mají hlásit, s jakou závažností a jak často. Každá výchozí politika má pravidla připravená:
| Pravidlo | Závažnost |
|---|---|
| Autentizační soubory (passwd, shadow, group) | Kritická |
| sudo a PAM | Kritická |
| Načítání knihoven (ld.so) | Kritická |
| Konfigurace a klíče SSH | Vysoká |
| Naplánované úlohy (cron) | Vysoká |
| Služby systemd | Vysoká |
| Systémové programy mimo aktualizace | Vysoká |
| Windows: hosts, položky po spuštění, naplánované úlohy | Vysoká |
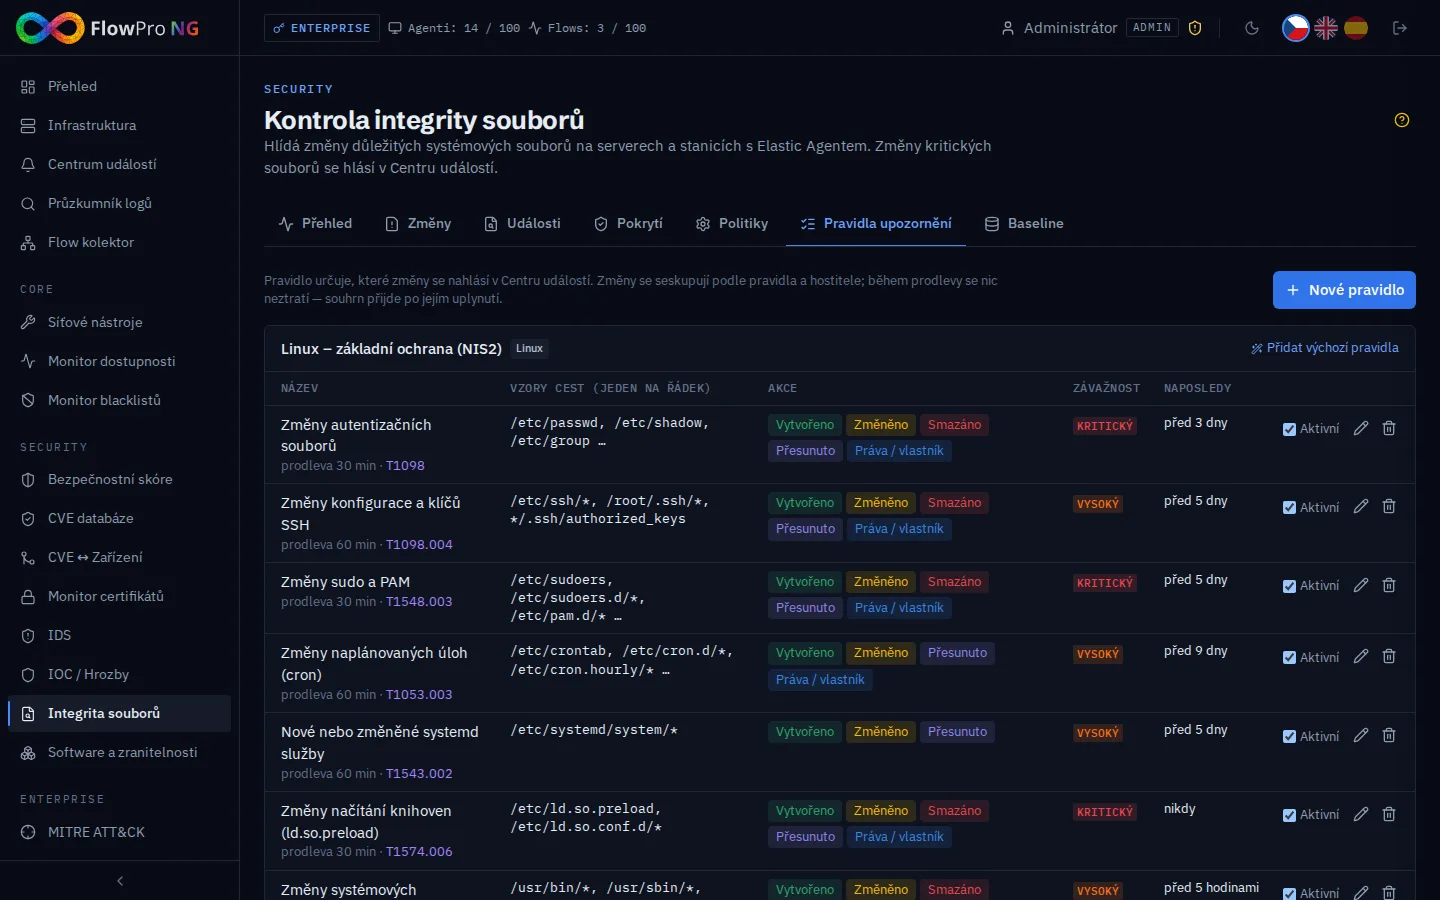
Vzory cest používají * a ?, například /etc/ssh/* nebo */.ssh/authorized_keys. Každé pravidlo má prodlevu: během ní se stejný server znovu nehlásí, ale změny se neztratí a přijdou v dalším souhrnu s celkovým počtem. U pravidla je také technika MITRE ATT&CK, takže se zachycená změna promítne do matice technik. Tlačítko Test ukáže, kolik událostí za posledních 7 dní by pravidlo zachytilo. To se hodí, než nové pravidlo zapnete.
Aktualizace softwaru není útok
Největší slabinou kontroly integrity bývá aktualizace. Jediné apt upgrade změní stovky systémových programů a nástroj, který každou změnu ohlásí, lidé brzy přestanou číst.
FlowPro NG změny provedené správcem balíčků rozpozná: podle dočasných souborů dpkg a rpm, podle procesu, který soubor změnil, nebo podle náhlého množství změn v systémových adresářích. Místo tisíců poplachů vytvoří jednu informativní událost „Aktualizace softwaru“ na server, nejvýše jednou za 6 hodin. Změna systémového programu mimo aktualizaci tak zůstane vidět.
Změny a jejich potvrzení
Záložka Změny ukazuje, co pravidla zachytila. Jeden řádek je jedno pravidlo na jednom serveru: počet změn, ukázka souborů s akcí, otiskem, časem a (se zdrojem eBPF) procesem.
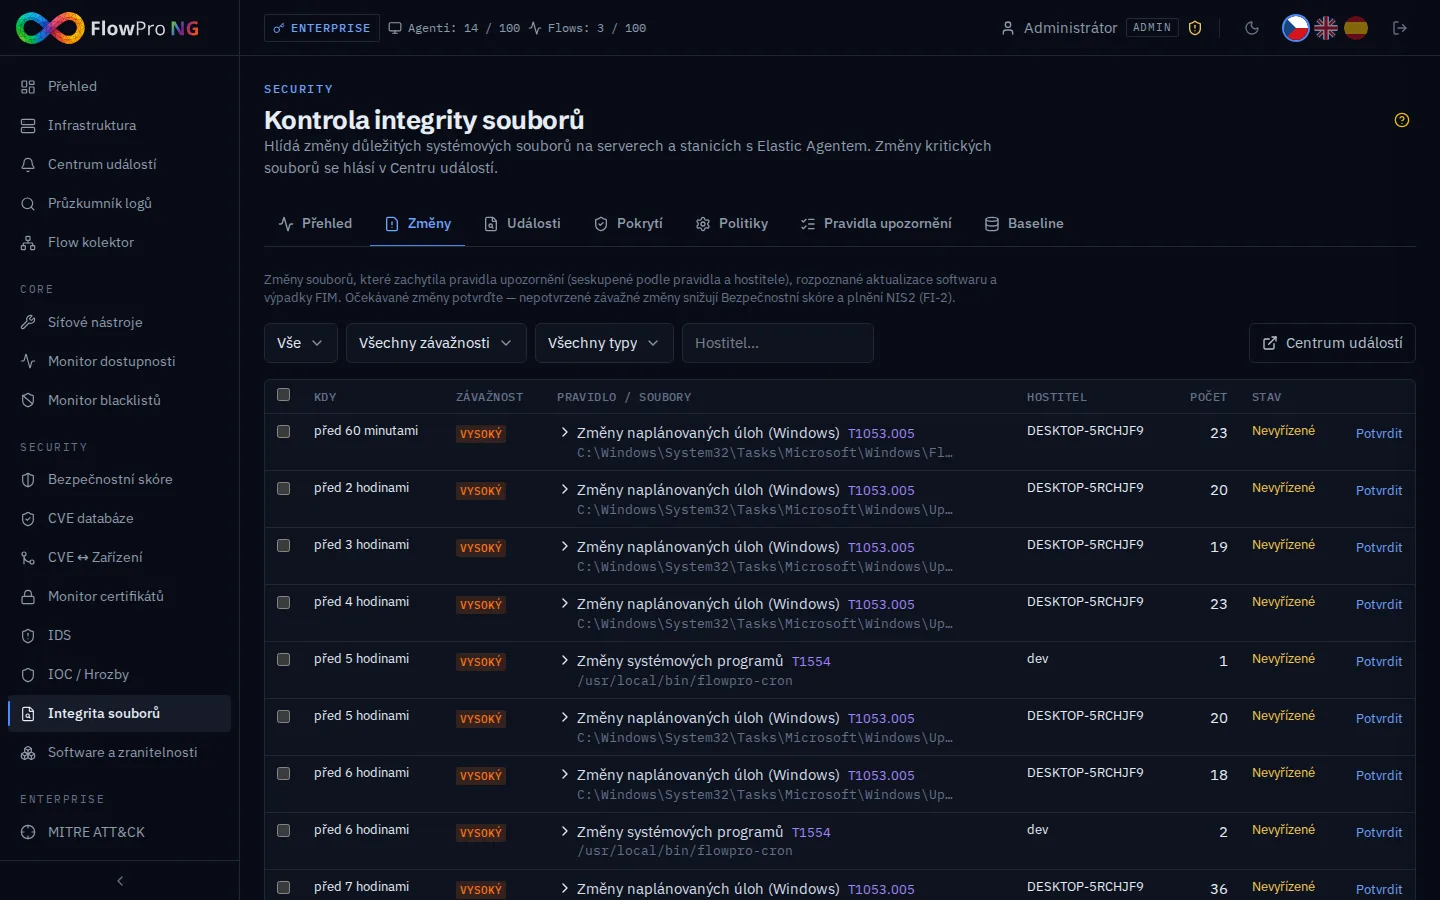
Očekávanou změnu analytik nebo administrátor potvrdí, volitelně s poznámkou, například „plánovaná úprava SSH, změnový požadavek 142“. Potvrdit lze i víc změn najednou. Vzniká tak záznam schválených změn, který po organizacích požaduje řízení změn podle NIS2.
Nepotvrzené kritické a vysoké změny snižují Bezpečnostní skóre. Pokud čekají déle než 7 dní, přestane procházet příslušná kontrola NIS2. Záložka Události obsahuje všechny události souborů z agentů až 90 dní zpětně, s filtrem podle serveru, cesty a akce. Filtr se ukládá do adresy, takže pohled jde poslat kolegovi.
Výchozí stav (baseline)
Baseline je schválený snímek souborů jednoho serveru: otisk, vlastník, skupina a oprávnění. Uložíte ho ve chvíli, kdy víte, že je server v pořádku, například po instalaci nebo po auditu. Později ho porovnáte s aktuálním stavem a vidíte, co přibylo, zmizelo nebo se změnilo. Je to rychlá odpověď na otázku „liší se tento server od stavu, který jsme schválili?“.
Pokrytí: hlídá se opravdu všude?
Kontrola, která potichu přestala běžet, je horší než žádná. Záložka Pokrytí proto u každého agenta ukazuje, jestli sledování skutečně běží. Tichý server beze změn je v pořádku. Agent, kterému sledování vypadne nebo selže, vytvoří událost „FIM neběží“ a po obnovení další.
Na stejné záložce jsou tři kontroly NIS2 pro integritu systémů. Vyhodnocují se automaticky:
| Kontrola | Projde, když |
|---|---|
| FI-1 | každý připojený agent má funkční sledování |
| FI-2 | žádná kritická nebo vysoká změna nečeká na vyřízení déle než 7 dní |
| FI-3 | v aktivní politice existuje aspoň jedno aktivní pravidlo |
Vazby na ostatní moduly
- Centrum událostí: změny, aktualizace softwaru a výpadky sledování jako události včetně oznámení e-mailem, do Teams, Slacku nebo na webhook.
- Scénáře: změna může spustit scénář, například upozornit vlastníka serveru nebo založit požadavek.
- Bezpečnostní skóre: oblast Integrita souborů počítá agenty bez sledování a nevyřízené změny.
- Detail zařízení: karta se stavem sledování, počtem hlídaných souborů a otevřenými změnami.
- Retence dat: události souborů mají vlastní kategorii a dobu uchování.
Když něco nesedí
| Projev | Příčina a řešení |
|---|---|
| Agent je ve stavu „Chybí“ | Žádná politika na něj nemíří (jiný systém nebo výslovně vybrané skupiny). Upravte cíle politiky a spusťte synchronizaci. |
| Agent je ve stavu „Chyba“ | Sledování na agentovi selhalo, zpráva je v řádku. Typicky jádro nepodporuje eBPF: přepněte zdroj zpět na automatický. |
| Příliš mnoho událostí | Sledovaná cesta obsahuje měnící se data, vyjměte ji v politice. Jednorázová vlna událostí „úvodní sken“ po změně politiky je v pořádku. |
| U událostí chybí proces a uživatel | Výchozí zdroj je neposkytuje, zvolte v politice eBPF. |
| Aktualizace se hlásí jako změny | Aktualizace změnila méně souborů za minutu, než je nastavený práh. Snižte ho v nastavení na záložce Pokrytí, nebo použijte eBPF. |
Kontrolní seznam
- Na serverech běží Elastic Agent.
- Je aktivní politika pro Linux i Windows a pro důležité aplikace vlastní politika s jejich konfigurací.
- Mezi sledovanými cestami nejsou logy, mezipaměti ani databáze.
- Záložka Pokrytí ukazuje u všech agentů běžící sledování.
- Změny mají nastavená oznámení a někdo je pravidelně potvrzuje.
- Po instalaci nebo auditu má každý důležitý server uložený baseline.
Kontrola integrity souborů je součástí licence Security a vyšší. FlowPro NG si můžete vyzkoušet zdarma. Jak data z FlowPro NG skládají celkový obraz, popisuje stránka SIEM a správa logů; co na serverech běží a co je potřeba opravit, najdete v článku Software a zranitelnosti.
- Integrita souborů
- FIM
- Elastic Agent
- MITRE ATT&CK
- NIS2