Obsah
Směrnice NIS2 a nový český zákon o kybernetické bezpečnosti rozšířily okruh organizací, které musí kybernetickou bezpečnost prokazatelně řídit. Vedle bank a energetiky se nově týkají i výrobních firem, poskytovatelů IT služeb, měst, nemocnic nebo vodáren. Většina z nich nemá bezpečnostní tým ani vlastního specialistu na předpisy. Tento článek shrnuje, co předpisy v praxi požadují, kterou část za vás průběžně ověřuje FlowPro NG a co zůstává na lidech.
Co předpisy požadují
NIS2 je směrnice (EU) 2022/2555. Do českého práva ji převedl zákon č. 264/2025 Sb., o kybernetické bezpečnosti. Organizace, na které dopadá, dělí do dvou režimů: vyšších a nižších povinností. Konkrétní opatření pro režim nižších povinností, do kterého spadá většina nově regulovaných firem, popisuje vyhláška č. 410/2025 Sb.
Samotná opatření nejsou žádné překvapení. Článek 21 směrnice jich vyjmenovává deset a v různé podobě se opakují i v české vyhlášce:
- řízení rizik a bezpečnostní politika,
- zvládání incidentů,
- kontinuita provozu a zálohování,
- bezpečnost dodavatelského řetězce,
- bezpečnost při pořizování, vývoji a údržbě systémů včetně řešení zranitelností,
- pravidelné ověřování, jestli opatření fungují,
- školení a základní kybernetická hygiena,
- šifrování,
- řízení přístupu a evidence aktiv,
- vícefaktorové ověření.
K tomu přibývá odpovědnost vrcholného vedení a povinnost hlásit významné incidenty v pevných lhůtách.
Těžké není opatření jednou zavést. Těžké je vědět, že platí i za půl roku, a umět to doložit: administrátorský účet bez druhého faktoru, vypršelý certifikát nebo zkrácená doba uchování logů vzniknou během běžného provozu a nikdo si jich nevšimne.
Rámce a kontroly ve FlowPro NG
Modul NIS2 Soulad s předpisy převádí požadavky na jednotlivé kontroly seskupené do rámců. Součástí je rámec Směrnice NIS2 (u každé kontroly je uvedený článek, který naplňuje) a rámec ZKB – nižší režim podle zákona č. 264/2025 Sb. a vyhlášky č. 410/2025 Sb. Pokud je potřebujete, jsou k dispozici i CIS Controls, ISO 27001:2022, GDPR, SOC 2 a PCI DSS.
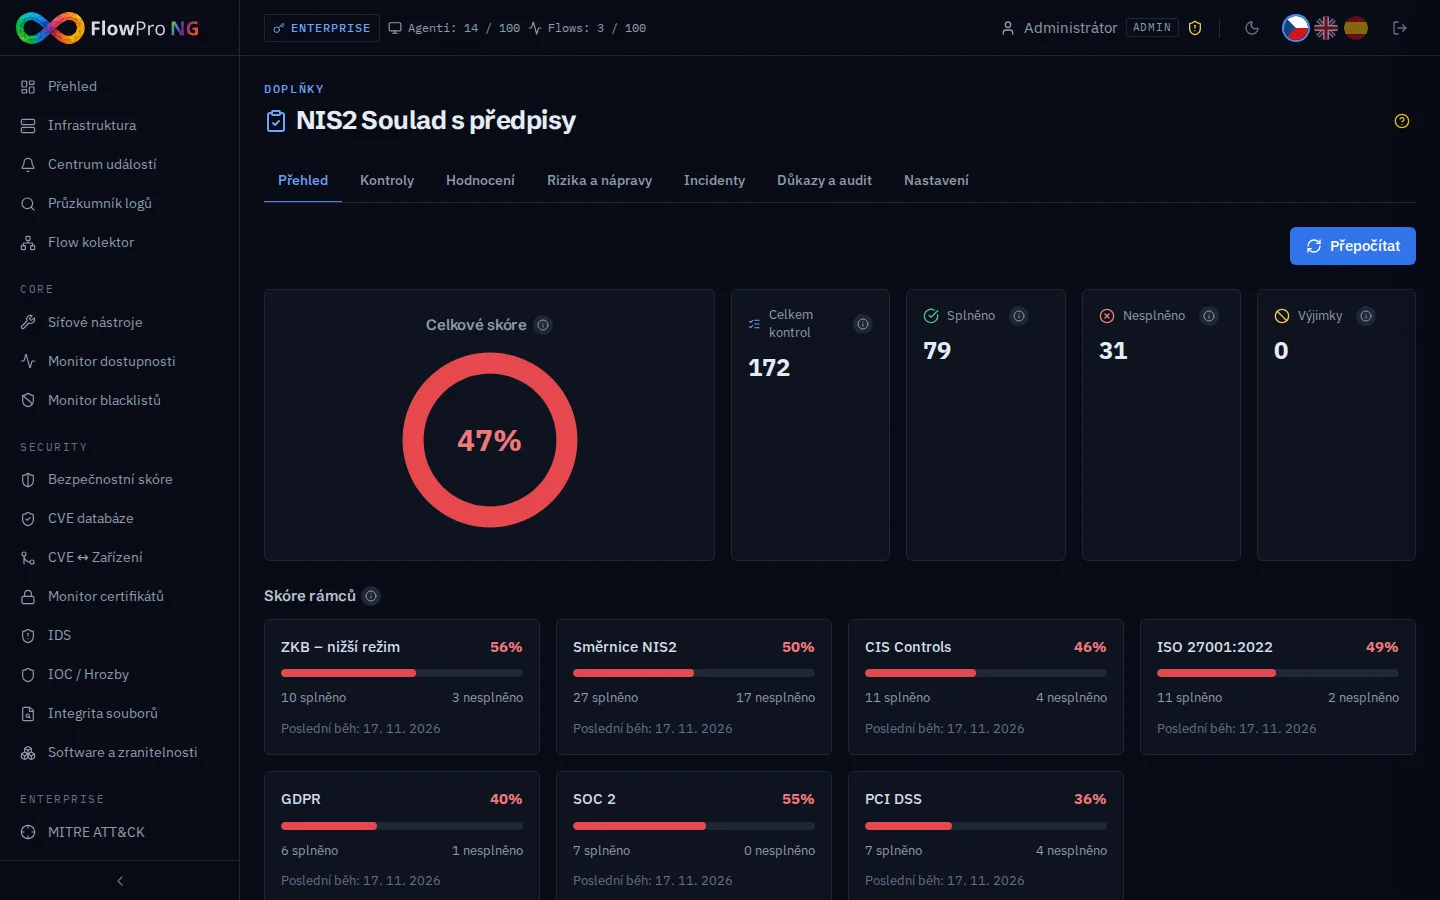
Skóre rámce je vážený podíl splněných kontrol. Kritická kontrola má váhu 4, vysoká 3, střední 2 a nízká 1. Kontroly, které se vás netýkají, a kontroly s platnou výjimkou se nezapočítávají. Nízké číslo po prvním spuštění není důvod k panice: neověřené ruční kontroly se počítají jako nesplněné, takže skóre roste už tím, jak je postupně procházíte.
Co se ověřuje automaticky
Většinu technických kontrol vyhodnocuje FlowPro NG samo, ve výchozím nastavení každých 6 hodin, a to ze skutečného stavu, ne z odpovědí v dotazníku:
| Oblast | Co FlowPro NG kontroluje |
|---|---|
| Řízení přístupu | účty bez druhého faktoru (TOTP nebo přístupový klíč), zvlášť administrátoři; záznam administrátorských změn |
| Detekce | jestli přicházejí bezpečnostní události a jestli se kritické a vysoké řeší do 72 hodin |
| Logy | doba uchování bezpečnostních logů proti požadované hodnotě |
| Síť | aktivní firewall, sledování síťového provozu, stav IDS senzorů, služby vystavené do internetu |
| Šifrování | HTTPS webového rozhraní, šifrované spojení s databází logů, stav sledovaných certifikátů |
| Zranitelnosti | otevřené kritické zranitelnosti na zařízeních a čekající aktualizace |
| Rizika a incidenty | vedený a aktualizovaný registr rizik, dodržené lhůty hlášení incidentů |
U každé kontroly vidíte výsledek i důvod, například „Aktivní administrátoři bez druhého faktoru: 3“. Je tedy hned jasné, co opravit.
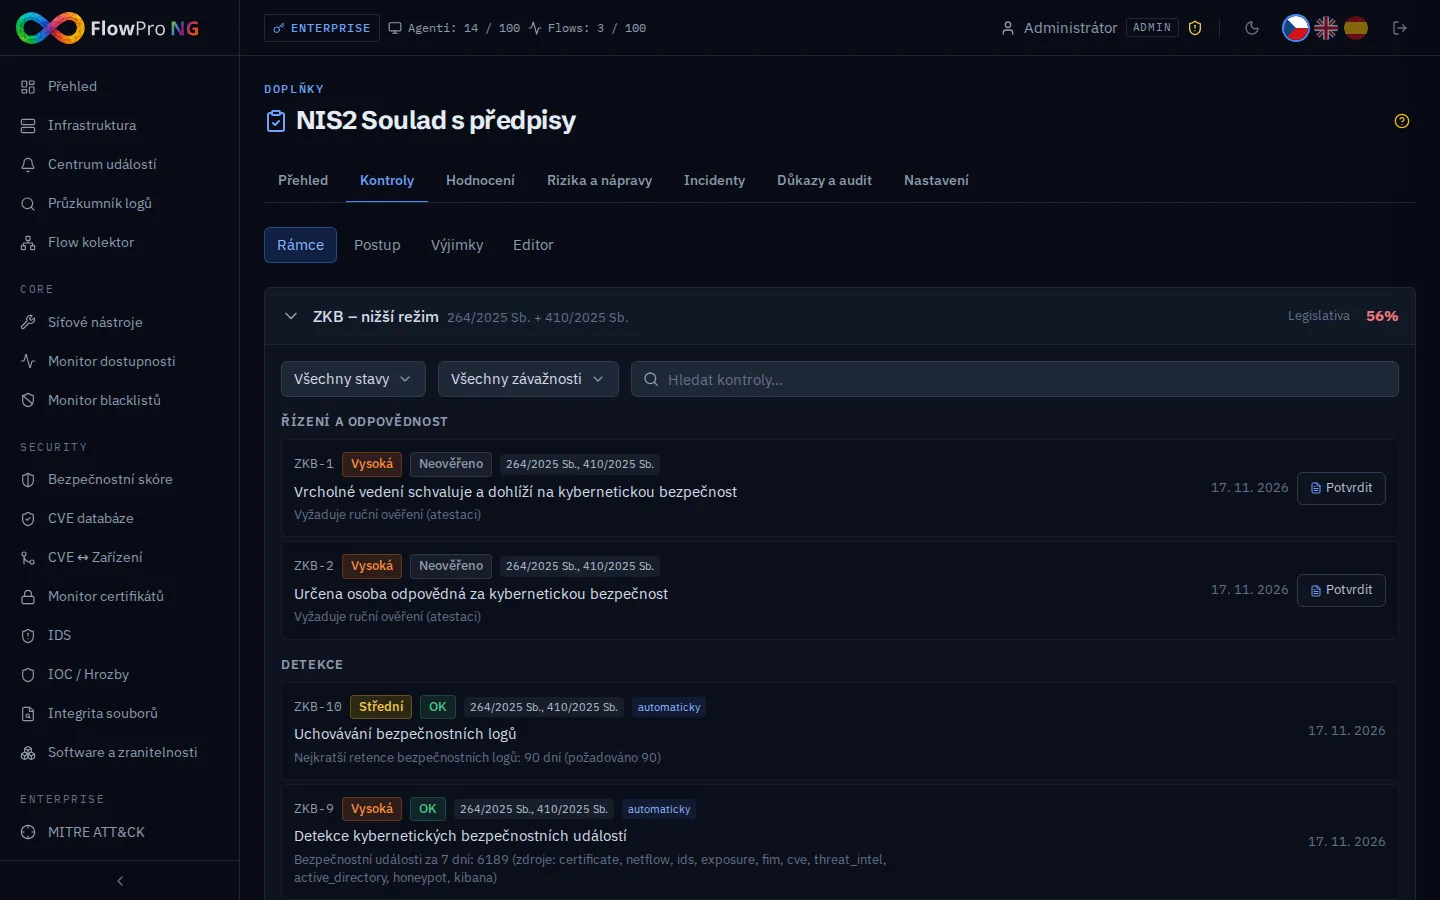
Když kontrola nově selže, objeví se v Centru událostí událost „Nesplněné kontroly“. Pokles skóre pod nastavenou hranici (výchozí 80 %) vytvoří další. Obě lze poslat e-mailem, do Jiry, GitLabu, ServiceNow nebo na webhook, takže se o zhoršení dozvíte dřív než auditor.
Co musí potvrdit člověk
Část požadavků žádný nástroj z dat nezjistí: že vedení bezpečnost schvaluje a dohlíží na ni, že je určená odpovědná osoba, že proběhlo školení zaměstnanců, že se testuje obnova ze zálohy, že smlouvy s dodavateli obsahují bezpečnostní požadavky. Takové kontroly jsou ruční. Analytik nebo administrátor je potvrdí (splněno / nesplněno / netýká se) s poznámkou a přiloží důkaz: soubor, odkaz nebo záznam.
Potvrzení platí ve výchozím stavu 365 dní. Potom se kontrola vrátí do stavu „Neověřeno“ a je potřeba ji projít znovu. Tím se pravidelná revize, kterou předpisy požadují, stává součástí běžné práce.
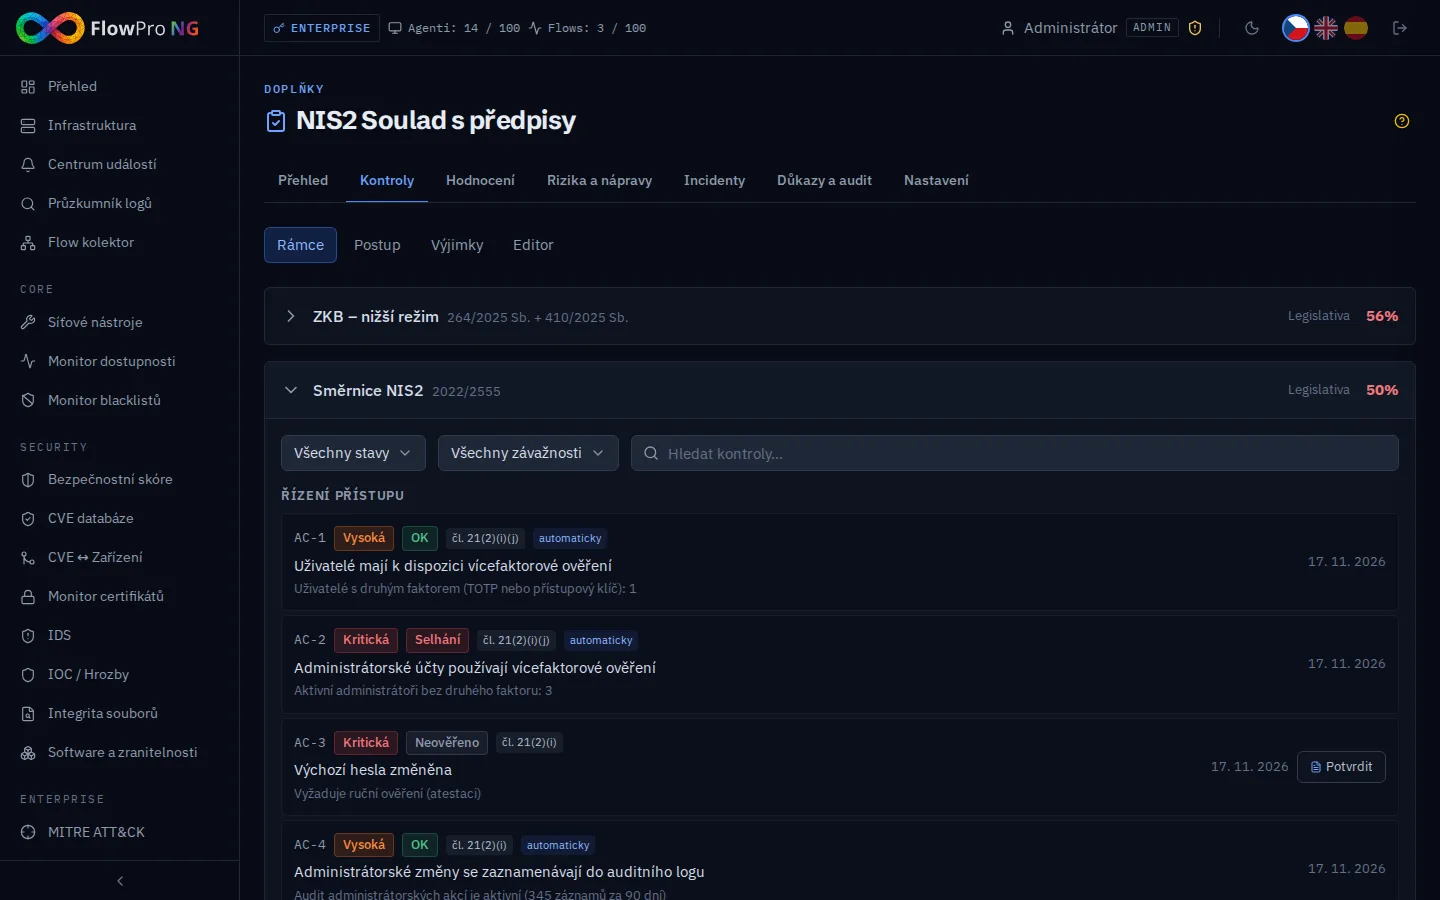
Rovnocenné kontroly různých rámců jsou propojené. Jedno potvrzení tak můžete uplatnit zároveň pro NIS2, ZKB i ISO 27001 a nemusíte stejnou věc dokládat třikrát.
Sebehodnocení: kde začít
Pokud s předpisy teprve začínáte, vyplňte nejdřív dotazník na záložce Hodnocení. Otázky pro nižší režim procházejí vrcholné vedení, odpovědnou osobu, aktiva, rizika, školení, zálohy, vícefaktorové ověření, hlášení incidentů, aktualizace a dodavatele. Odpovídáte ano / částečně / ne / netýká se.
Výsledkem je analýza mezer s doporučeními, kterou lze uložit jako PDF. Dobře poslouží jako podklad pro vedení: ukazuje, co chybí a kde začít.
Rizika a nápravy
Registr rizik hodnotí každé riziko pravděpodobností a dopadem na stupnici 1–5. Ke každému vedete plán ošetření, zbytkové riziko a vazbu na kontroly a zařízení. Riziko spojené se zařízením je vidět i v jeho detailu a každá změna zůstává v historii.
Pro nesplněné kontroly vznikají nápravné úkoly s vlastníkem, prioritou a termínem. Úkoly po termínu se denně připomínají přes nastavené integrace. Samotný registr je zároveň jednou z kontrol: projde jen tehdy, když není prázdný a byl za posledních 12 měsíců aktualizován.
Incidenty a lhůty hlášení
Článek 23 směrnice NIS2 stanoví pro významný incident tři kroky:
- včasné varování do 24 hodin od zjištění,
- oznámení incidentu do 72 hodin,
- závěrečnou zprávu do 1 měsíce.
Ve chvíli, kdy řešíte výpadek nebo průnik, se lhůty hlídají špatně. Ve FlowPro NG proto incident založíte přímo z kritické nebo vysoké události v Centru událostí, nebo ručně na záložce Incidenty. Určíte, jestli je významný, a od té chvíle běží lhůty. FlowPro NG vytvoří událost 4 hodiny před koncem každé lhůty a další, když lhůta uplyne. Dokud je některá lhůta zmeškaná, příslušná kontrola v rámcích NIS2 a ZKB neprochází.
Důkazy pro audit
Při kontrole nestačí tvrdit, že opatření platí. Je potřeba to doložit, a to i zpětně:
- Důkazy: soubory do 20 MB, odkazy a poznámky přiřazené ke kontrolám, hodnocením, rizikům i nápravám.
- Auditní záznam: každé vytvoření, změna (s původní a novou hodnotou), smazání a každé potvrzení kontroly včetně uživatele a IP adresy.
- Historie vyhodnocení: 30 dní v plném rozsahu, potom jeden výsledek na rámec a den přibližně 13 měsíců. Doložíte tak vývoj skóre za celý rok.
- Výjimky a schvalování: přijaté riziko nebo kompenzační opatření má platnost a vlastní žádost nikdo neschválí sám sobě.
- Pravidelné zprávy: týdenní, měsíční nebo čtvrtletní souhrn se skóre a nesplněnými kontrolami pro vedení.
Práva jsou rozdělená podle rolí: uživatel s rolí čtenáře jen nahlíží, analytik potvrzuje kontroly, vyplňuje dotazníky a přidává důkazy a incidenty, administrátor spravuje rámce, nastavení a integrace.
Co FlowPro NG neudělá
Žádný nástroj za vás soulad s předpisy „nezařídí“. FlowPro NG neurčí, jestli a v jakém režimu se na vás zákon vztahuje, nezaregistruje vás u úřadu, nenapíše bezpečnostní politiku a neproškolí zaměstnance. Dělá tři věci, které se bez nástroje dělají špatně: průběžně měří technický stav, připomíná termíny a uchovává doklady.
Kontrolní seznam
- Ověřte, jestli a v jakém režimu se na vás zákon o kybernetické bezpečnosti vztahuje.
- Vyplňte sebehodnocení pro svůj rámec a projděte analýzu mezer s vedením.
- Opravte nesplněné automatické kontroly, začněte kritickými (typicky druhý faktor u administrátorů).
- Projděte ruční kontroly, potvrďte je a ke každé přiložte důkaz.
- Založte registr rizik a k nesplněným kontrolám nápravné úkoly s termínem.
- Nastavte upozornění na pokles skóre a pravidelnou zprávu pro vedení.
- Domluvte, kdo zakládá incident a kdo odesílá hlášení, dřív než k incidentu dojde.
Modul je součástí doplňku NIS2 Compliance Pack, podrobnosti jsou na stránce NIS2 a v ceníku. FlowPro NG si můžete vyzkoušet zdarma. Jak splnit dvě z nejčastěji selhávajících kontrol popisují články Zabezpečení přístupu do FlowPro NG a Software a zranitelnosti.
- NIS2
- Zákon o kybernetické bezpečnosti
- Soulad s předpisy
- Incidenty
- Rizika