Obsah
Bezpečnostní monitoring vidí do celé sítě: logy ze serverů, síťové toky, zranitelnosti, seznam zařízení i výsledky penetračních testů. Pro útočníka je to mapa vašeho prostředí, a proto si samotný přístup do FlowPro NG zaslouží stejnou péči jako přístup k doménovému řadiči nebo k firewallu. Ochrana stojí na dvou vrstvách: kdo se smí přihlásit (účty, hesla, druhý faktor) a odkud se k serveru vůbec dá připojit (firewall). Tento návod projde obě.
Přihlášení: heslo, 2FA nebo přístupový klíč
FlowPro NG nabízí tři způsoby přihlášení, které se dají kombinovat:
| Způsob | Jak funguje | Kdy se hodí |
|---|---|---|
| Heslo | E-mail a heslo, které musí splnit politiku hesel | Vždy dostupné, i při přístupu přes IP adresu |
| Heslo + 2FA (TOTP) | Po hesle se zadá šestimístný kód z aplikace Google nebo Microsoft Authenticator | Doporučené minimum pro každý účet |
| Přístupový klíč (passkey) | Přihlášení bez hesla otiskem prstu, obličejem, PINem zařízení nebo bezpečnostním klíčem | Nejbezpečnější a zároveň nejpohodlnější varianta |
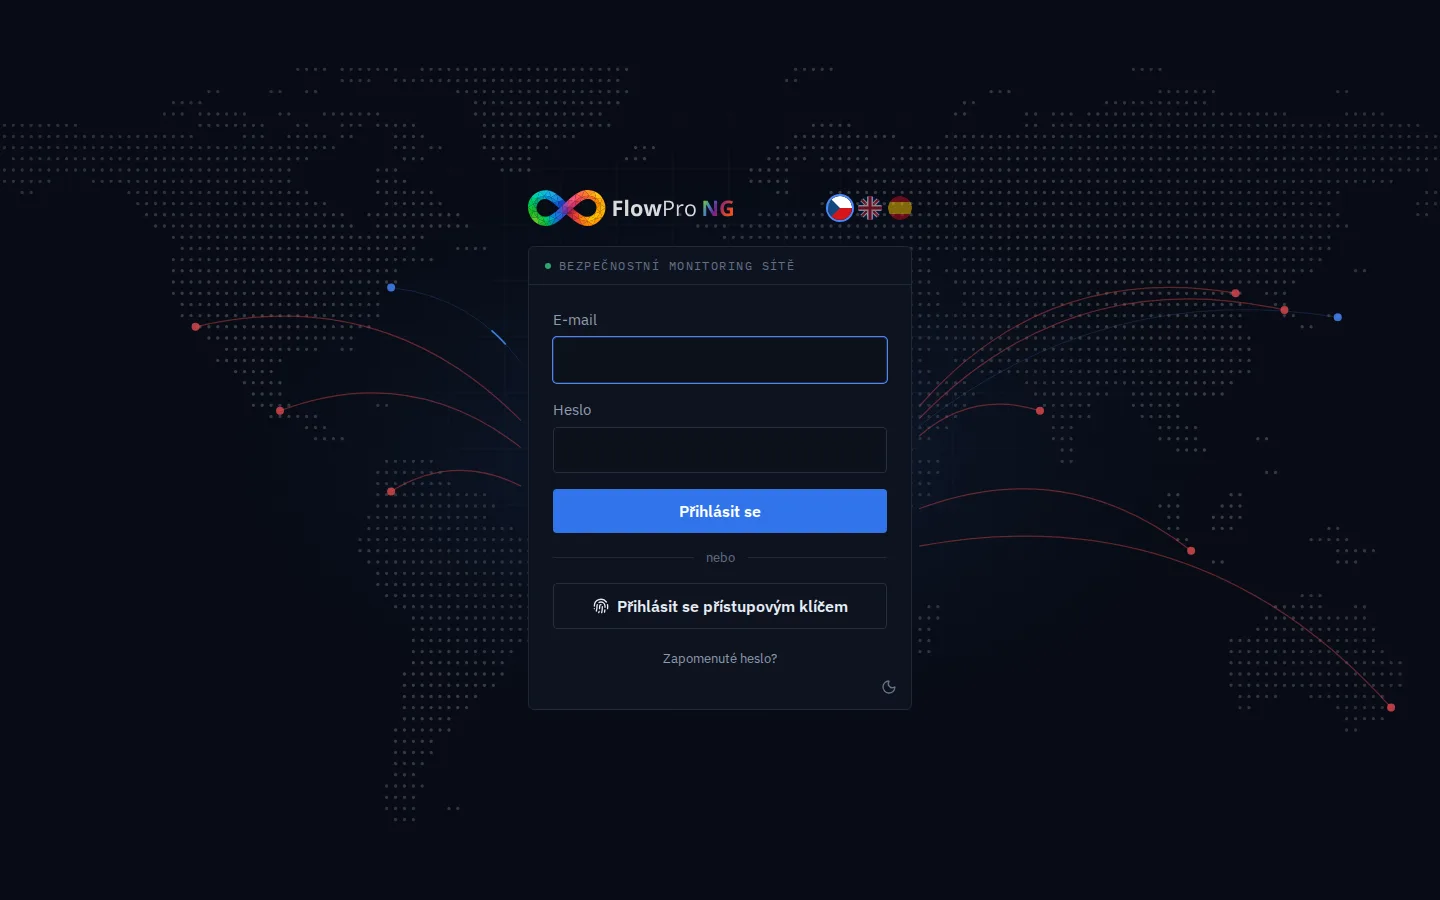
Na neexistující účet i na špatné heslo odpoví FlowPro NG stejnou hláškou, takže útočník nezjistí, které účty existují. Počet pokusů o přihlášení z jedné IP adresy je omezený a každý neúspěšný pokus se zaznamená (viz níže).
Dvoufaktorové ověření (TOTP)
Druhý faktor si zapne každý uživatel sám v Nastavení → Přístup → Uživatelé (administrátor u svého účtu v editaci uživatele). FlowPro NG zobrazí QR kód pro aplikaci Google Authenticator, Microsoft Authenticator nebo jinou aplikaci podporující TOTP. Po ověření prvního kódu dostanete záložní kódy: uschovejte je mimo telefon, pomohou při jeho ztrátě. Od té chvíle se po zadání hesla vyžaduje i aktuální kód z aplikace. Kdo zná jen heslo, se nepřihlásí.
Přístupové klíče (passkeys)
Přístupový klíč je moderní náhrada hesla podle standardu WebAuthn / FIDO2. Soukromý klíč nikdy neopustí vaše zařízení: Windows Hello, Touch ID nebo Face ID, Android, správce hesel (iCloud Klíčenka, Správce hesel Google, 1Password…) nebo hardwarový bezpečnostní klíč typu YubiKey. Na server se nikdy neposílá nic, co by se dalo odposlechnout a znovu použít.
Hlavní výhoda je odolnost proti phishingu. Prohlížeč přístupový klíč použije jen na přesně té doméně, pro kterou byl vytvořen. Podvržená stránka, která vypadá jako přihlášení do FlowPro, ho tedy nedostane, ani když se uživatel nechá nachytat. Přístupový klíč se zároveň počítá jako plnohodnotné dvoufaktorové ověření: klíč je uložený v zařízení (vlastnictví) a odemyká se otiskem prstu, obličejem nebo PINem.
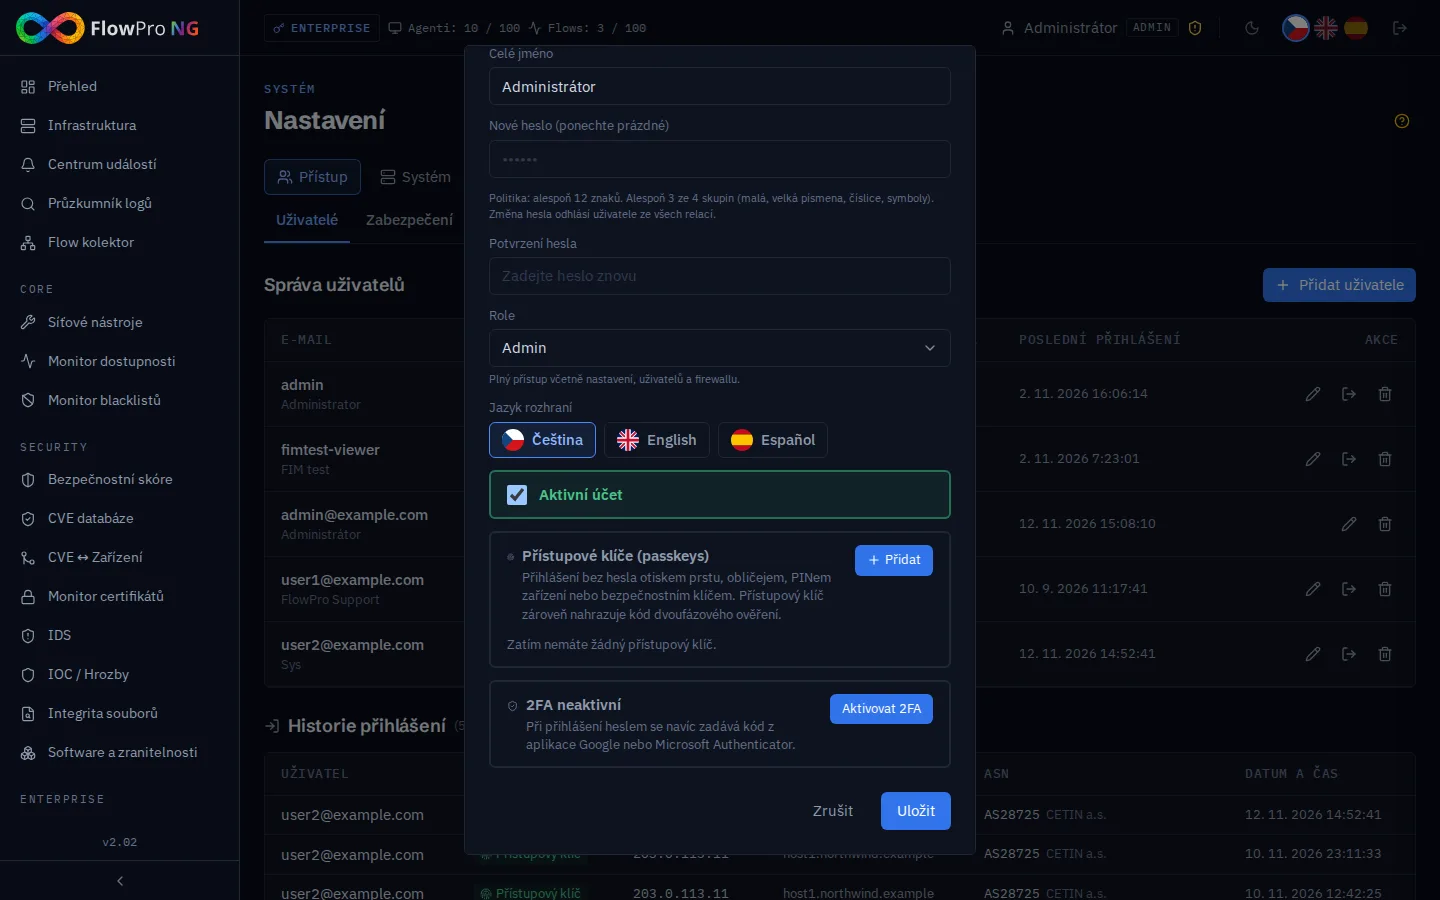
Přidání klíče vyžaduje zadání aktuálního hesla. Doporučujeme zaregistrovat dva klíče (např. telefon a notebook) nebo klíč a 2FA, aby ztráta jednoho zařízení neznamenala zablokovaný účet. Když zařízení přesto zmizí, administrátor uživateli klíče odebere v editaci uživatele.
Politika zabezpečení: pravidla pro všechny
Jednotná pravidla pro všechny účty nastavuje administrátor v Nastavení → Přístup → Zabezpečení:
- Hesla: minimální délka (výchozí 12 znaků) a složitost, tedy alespoň 3 ze 4 skupin znaků (malá a velká písmena, číslice, symboly). Heslo nesmí obsahovat uživatelské jméno.
- Relace: maximální délka (výchozí 8 hodin, poté je nutné nové přihlášení) a odhlášení po nečinnosti.
- Vynucení druhého faktoru: u všech administrátorů, nebo u všech uživatelů s přechodnou lhůtou (výchozí 14 dní). Uživatelé bez druhého faktoru dostanou e-mail s termínem a po přihlášení upozornění. Po lhůtě se jejich účet zablokuje, dokud ho administrátor neodblokuje. Druhý faktor lze vyžadovat i u jednotlivého uživatele.
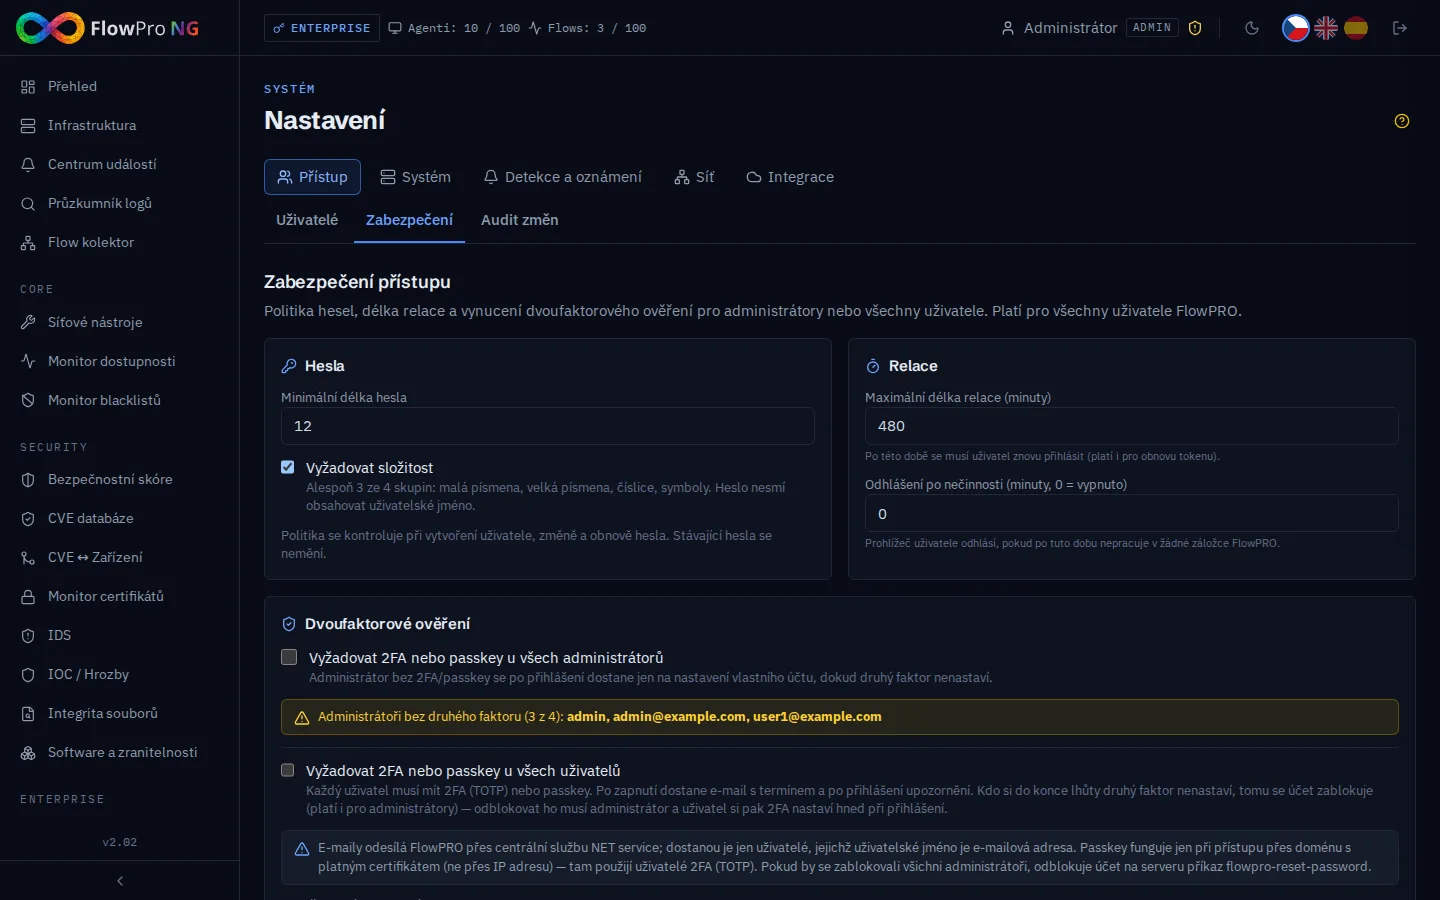
Změna hesla, role nebo deaktivace účtu okamžitě ukončí všechny otevřené relace daného uživatele. Při ztrátě notebooku stačí v seznamu uživatelů kliknout na Odhlásit ze všech relací. Posledního aktivního administrátora nejde smazat ani deaktivovat, takže se systém nemůže omylem zamknout. A kdyby se přece jen zablokovali všichni administrátoři, odblokuje účet na serveru příkaz flowpro-reset-password.
Kdo se přihlásil a kdo to zkoušel
Bezpečnost přístupu se nedá jen nastavit, je potřeba ji také sledovat. V Nastavení → Přístup → Uživatelé najdete:
- Historii přihlášení: kdo, kdy, odkud (IP adresa s DNS jménem a poskytovatelem) a jakou metodou (heslo, heslo + 2FA, přístupový klíč).
- Neúspěšné pokusy o přihlášení: zadané uživatelské jméno (u neexistujícího účtu se štítkem „neexistuje“), důvod (špatné heslo, špatný kód, neplatný přístupový klíč, zablokovaný účet) a IP adresa. Administrátor po přihlášení uvidí přehled nových neúspěšných pokusů, dokud je některý z administrátorů nepotvrdí.
Každou změnu v administraci zaznamenává Audit změn (Nastavení → Přístup → Audit změn): uživatele a role, politiku zabezpečení, firewall, API klíče a další. U každého záznamu je čas, uživatel, IP adresa a co se změnilo. Hesla ani klíče se do auditu neukládají. Modul Shoda pak audit i politiku hesel vyhodnocuje automaticky jako kontroly NIS2 a zákona o kybernetické bezpečnosti.
Firewall: odkud se k FlowPro dá připojit
I nejlepší heslo je zbytečné, když je přihlašovací stránka, SSH nebo databáze dostupná z celého internetu. Instalátor FlowPro NG zapne na serveru firewall (UFW) s výchozí politikou zakázat vše příchozí a otevře jen porty, které FlowPro NG potřebuje. Aby instalace fungovala hned a v jakékoli síti, jsou tyto porty otevřené odkudkoli. To je dobrý začátek, ne konečný stav: po instalaci je potřeba zdroje zúžit na sítě, odkud se skutečně připojujete.
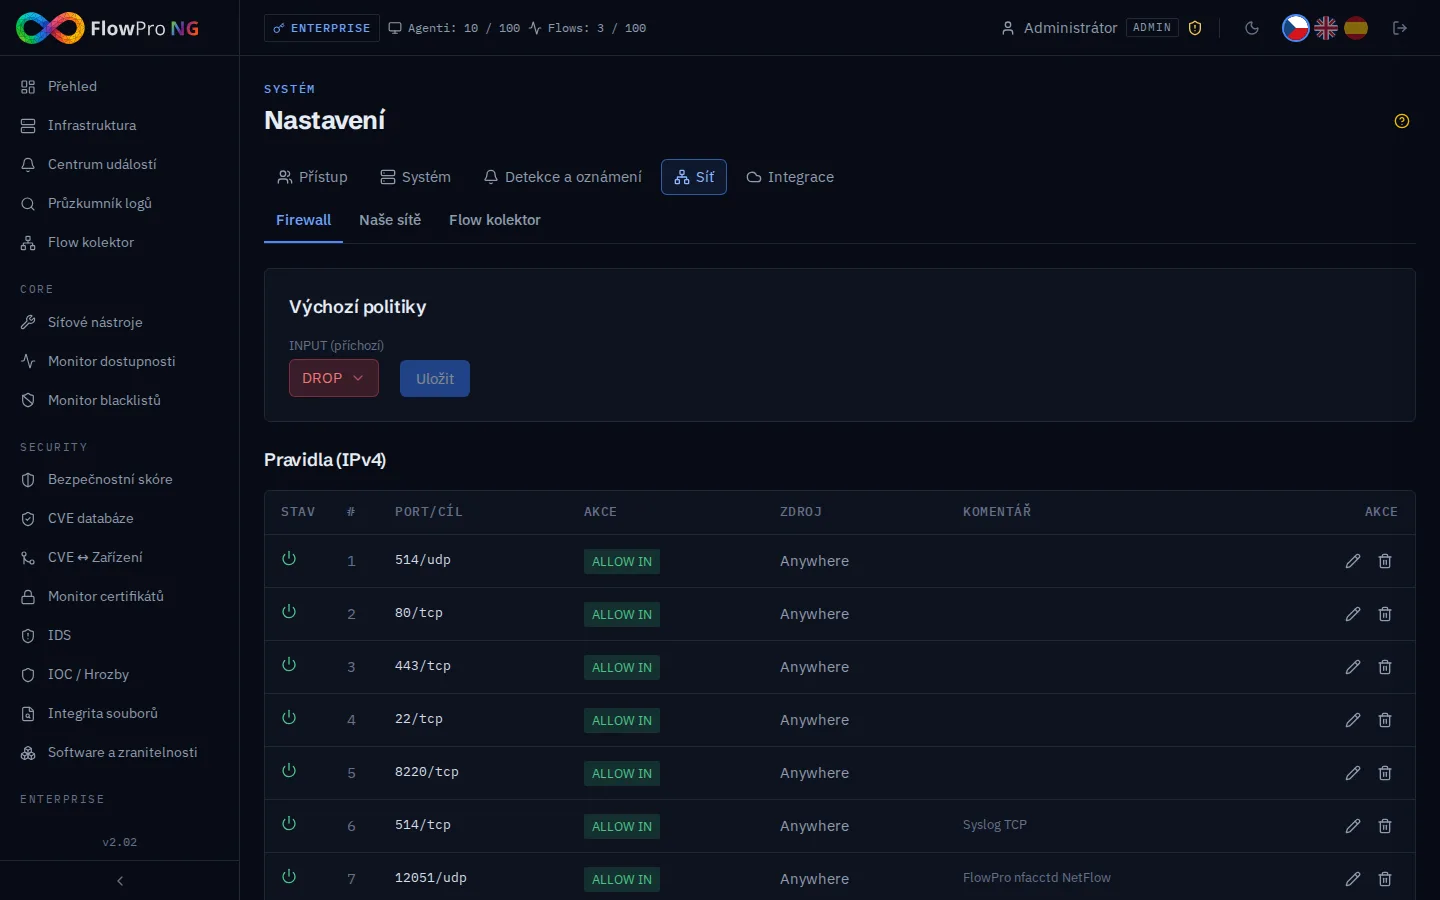
Pravidla upravíte přímo v aplikaci v Nastavení → Síť → Firewall: u každého pravidla nastavíte port, protokol a zdroj (IP adresu nebo síť v zápisu CIDR). Tady je přehled portů a doporučení:
| Port | Služba | Kdo ho potřebuje | Doporučení |
|---|---|---|---|
| 443/tcp | Webové rozhraní (HTTPS) | Správci a analytici; počítače při instalaci agenta; IDS senzory | Jen z interních sítí, správcovské sítě nebo VPN |
| 22/tcp | SSH | Správci serveru | Jen ze správcovských IP adres nebo VPN |
| 8220/tcp | Fleet Server (řízení agentů) | Počítače s Elastic Agentem | Jen ze sítí, kde jsou agenti |
| 9200/tcp | Příjem dat od agentů | Počítače s Elastic Agentem | Instalátor povolí jen privátní rozsahy; vzdálené agenty přidejte konkrétní adresou |
| 514/udp, 514/tcp | Syslog | Routery, firewally, přepínače | Jen z adres zařízení, která logy posílají |
| 12051/udp | NetFlow / IPFIX | Exportéry toků (routery, softflowd) | Jen z adres exportérů |
| 80/tcp | Přesměrování na HTTPS, ověření Let's Encrypt | Let's Encrypt při vydání a obnově certifikátu | Otevřít z internetu jen při ověření Let's Encrypt přes HTTP; jinak stačí interní sítě |
Proč omezovat i porty pro syslog a NetFlow? Data přicházejí přes UDP bez ověření odesílatele. Kdokoli, kdo se k portu dostane, by mohl posílat podvržené logy: vyvolat falešná upozornění, zamaskovat skutečný útok nebo zaplnit disk. Omezení na adresy vašich zařízení tomu zabrání a nic vás nestojí.
Webové rozhraní přitom nemůže firewall vypnout ani resetovat: aplikace smí spouštět jen povolené příkazy pro správu pravidel a každá změna se zapíše do auditu. SSH navíc hlídá fail2ban: po 5 neúspěšných pokusech během 10 minut zablokuje IP adresu na hodinu.
Firewall na hranici sítě
Firewall na serveru je druhá linie obrany. První je váš hraniční firewall nebo router:
- Nepřesměrovávejte porty FlowPro NG z internetu. Ke správě z venku používejte VPN.
- Pokud musí být server dostupný zvenku (například pro agenty na pobočkách bez VPN), povolte na hranici jen konkrétní zdrojové adresy a jen nutné porty (8220 a 9200). Webové rozhraní ani SSH do internetu nevystavujte.
- Odchozí provoz: FlowPro NG potřebuje odchozí HTTPS na
api.net-service.io(licence, centrální databáze hrozeb a zranitelností, e-maily) a narepo.net-service.io(aktualizace). Vzdálená podpora NET service se navazuje odchozím VPN tunelem, který zapnete v Nastavení → Systém → Vzdálená podpora. Kvůli podpoře tedy nemusíte otevírat žádný příchozí port.
Kontrolní seznam
- Každý účet má 2FA nebo přístupový klíč, v Zabezpečení je zapnuté vynucení aspoň pro administrátory.
- FlowPro NG běží pod doménovým jménem s důvěryhodným certifikátem, aby šly použít přístupové klíče.
- Politika hesel: alespoň 12 znaků se složitostí, rozumná délka relace.
- Firewall: porty 443, 22, 8220 a 9200 jen z interních nebo správcovských sítí, syslog a NetFlow jen z adres vašich zařízení.
- Na hraničním firewallu žádné přesměrování portů na FlowPro NG, správa zvenku jen přes VPN.
- Administrátoři pravidelně kontrolují neúspěšné pokusy o přihlášení a audit změn.
FlowPro NG si můžete vyzkoušet zdarma. Jak data do FlowPro NG přicházejí a jaké porty k tomu slouží, popisují návody Sběr syslogu, Sběr NetFlow a Elastic Agent.
- Zabezpečení
- Přihlášení
- 2FA
- Přístupové klíče
- Firewall
- NIS2