DokumentaceModuly
25
IOC / Hrozby
Threat Intelligence — přehled
Modul Threat Intelligence (Hrozby) koreluje síťový provoz s databázemi známých hrozeb (IoC — Indicators of Compromise). Automaticky porovnává IP adresy, domény a další indikátory s threat intelligence feedy.
Vyžadovaná licence: Security
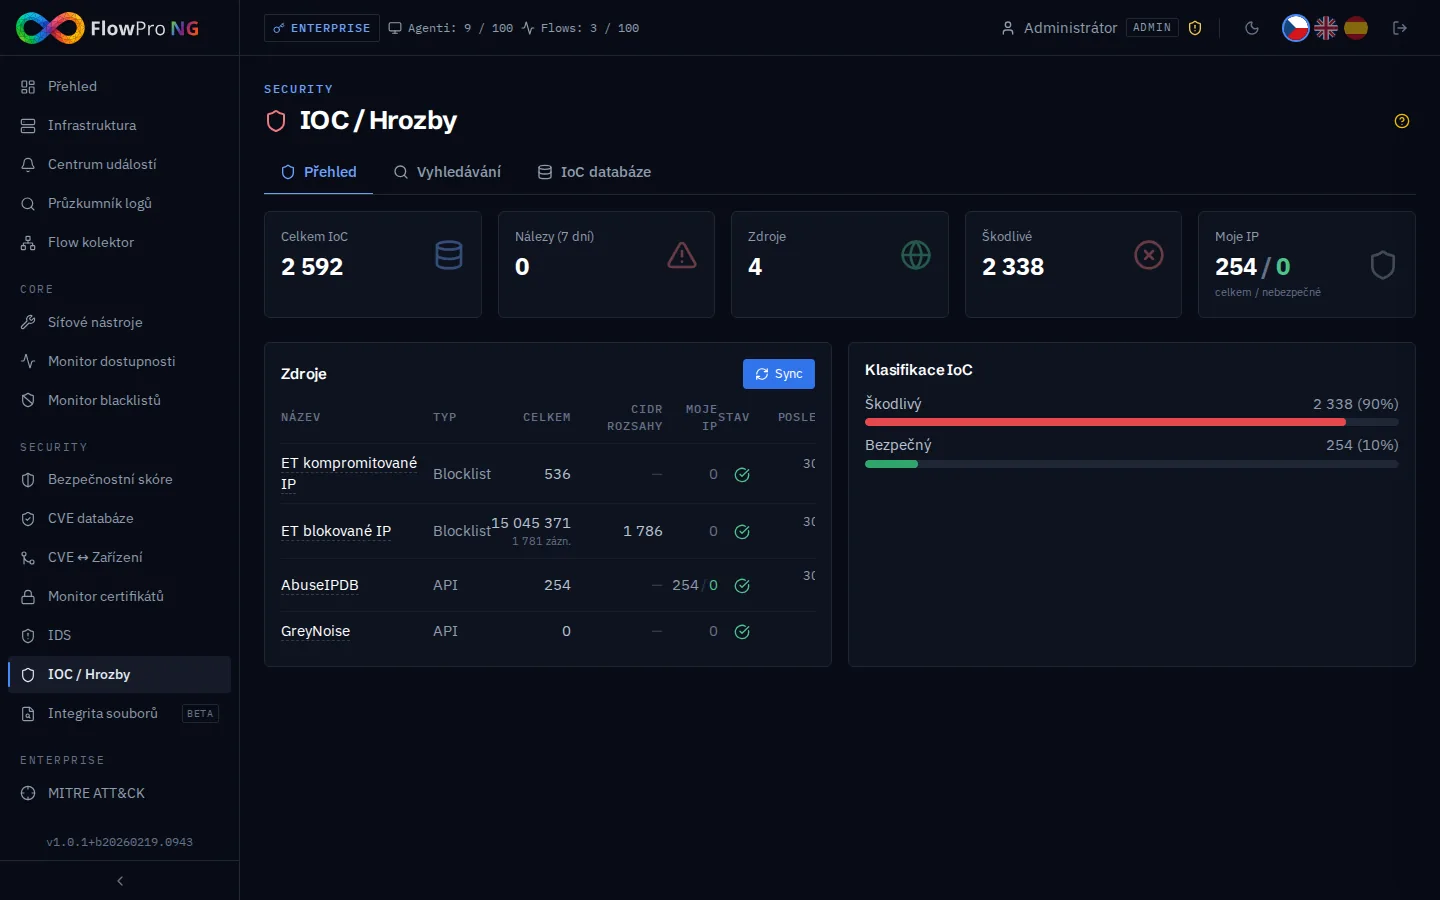
IoC (Indicators of Compromise)
Systém pracuje s několika typy indikátorů kompromitace:
| Typ IoC | Příklad | Popis |
|---|---|---|
| IPv4 | 185.220.101.45 | Známá škodlivá IP adresa |
| IPv4 CIDR | 185.220.101.0/24 | Rozsah škodlivých IP adres (CIDR notace) |
| Domain | malware-c2.evil.com | Známá C2 (command & control) doména |
| URL | http://evil.com/payload.exe | URL s malwarem nebo phishingem |
| Hash (MD5/SHA256) | a1b2c3d4... | Hash známého malwaru |
IPv4 CIDR indikátory umožňují blokovat celé subnety. Při korelaci se používá PostgreSQL CIDR matching pro přesné porovnání IP adres s rozsahy.
Zdroje dat (Feeds)
FlowPro NG podporuje více formátů threat intelligence zdrojů:
| Formát | Popis | Příklad |
|---|---|---|
| STIX/TAXII | Standardizovaný formát pro výměnu IoC | MITRE ATT&CK, CIRCL |
| CSV | Jednoduchý seznam IoC (jeden na řádek) | Vlastní blacklisty |
| API | REST API feed s JSON odpovědí | AlienVault OTX, abuse.ch |
Doporučené veřejné feedy
- •abuse.ch URLhaus — škodlivé URL adresy
- •abuse.ch ThreatFox — IoC z malware analýz
- •AlienVault OTX — komunita threat intelligence
- •CIRCL — Computer Incident Response Center Luxembourg
Správa feedů
- •Přidání zdroje — URL, formát, interval synchronizace
- •Aktivace/deaktivace — zapnutí/vypnutí jednotlivých feedů
- •Automatická synchronizace — každých 5 minut
- •Statistiky zdroje — počet IoC, poslední sync, chybovost
Korelace a hity
Systém automaticky koreluje IoC indikátory se síťovým provozem:
- •Real-time matching — nové události se okamžitě porovnávají s IoC databází
- •Historický scan — možnost prohledat historická data novými IoC
- •Hit = shoda — když IP adresa z logu odpovídá známému IoC
- •Alert generace — při detekci hitu se vytvoří systémová událost
- •Hit detail — zobrazí zdroj IoC, kategorii hrozby, konfidenci a čas
Kontrola IP adresy
Funkce „Check IP" umožňuje ručně ověřit libovolnou IP adresu proti všem aktivním IoC zdrojům. Výsledek zobrazí:
- •Shoda / Neshoda — zda je IP v některém IoC feedu
- •Zdroj — který feed IP identifikoval jako škodlivou
- •Kategorie — typ hrozby (malware, C2, phishing, scanner, ...)
- •Konfidence — úroveň jistoty (0-100 %)
- •Datum — kdy byl IoC naposledy aktualizován
Statistiky
- •Celkový počet IoC — kolik indikátorů je v databázi
- •Počet hitů — kolik shod bylo nalezeno v síťovém provozu
- •Top IoC typy — rozložení indikátorů podle typu (IPv4, domain, hash, ...)
- •Top zdroje hitů — z jakých feedů pochází nejvíce shod
- •Timeline — trend hitů v čase