33
Scénáře (SOAR)
Scénáře (SOAR)
Playbooks poskytují automatizované reakční schopnosti — když bezpečnostní upozornění odpovídá definovaným podmínkám triggeru, systém automaticky vykoná sekvenci akcí jako odesílání webhooků, tagování zařízení, obohacování IOC dat nebo logování událostí. Jedná se o lehký SOAR (Security Orchestration, Automation and Response) modul integrovaný přímo do modulu upozornění.
Jak to funguje
Playbooks se vyhodnocují automaticky každých 60 sekund jako součást cyklu modulu upozornění:
- •Modul upozornění detekuje nová upozornění (ze Suricata IDS, DB pravidel, honeypotu, threat intel)
- •Každé upozornění je porovnáno se všemi aktivními triggery playbooks
- •Pokud podmínky triggeru odpovídají, akce playbooku se vykonají postupně
- •Cooldown a omezení frekvence zabraňují nadměrnému vykonávání
- •Všechny exekuce se logují s výsledky jednotlivých akcí
Panel statistik
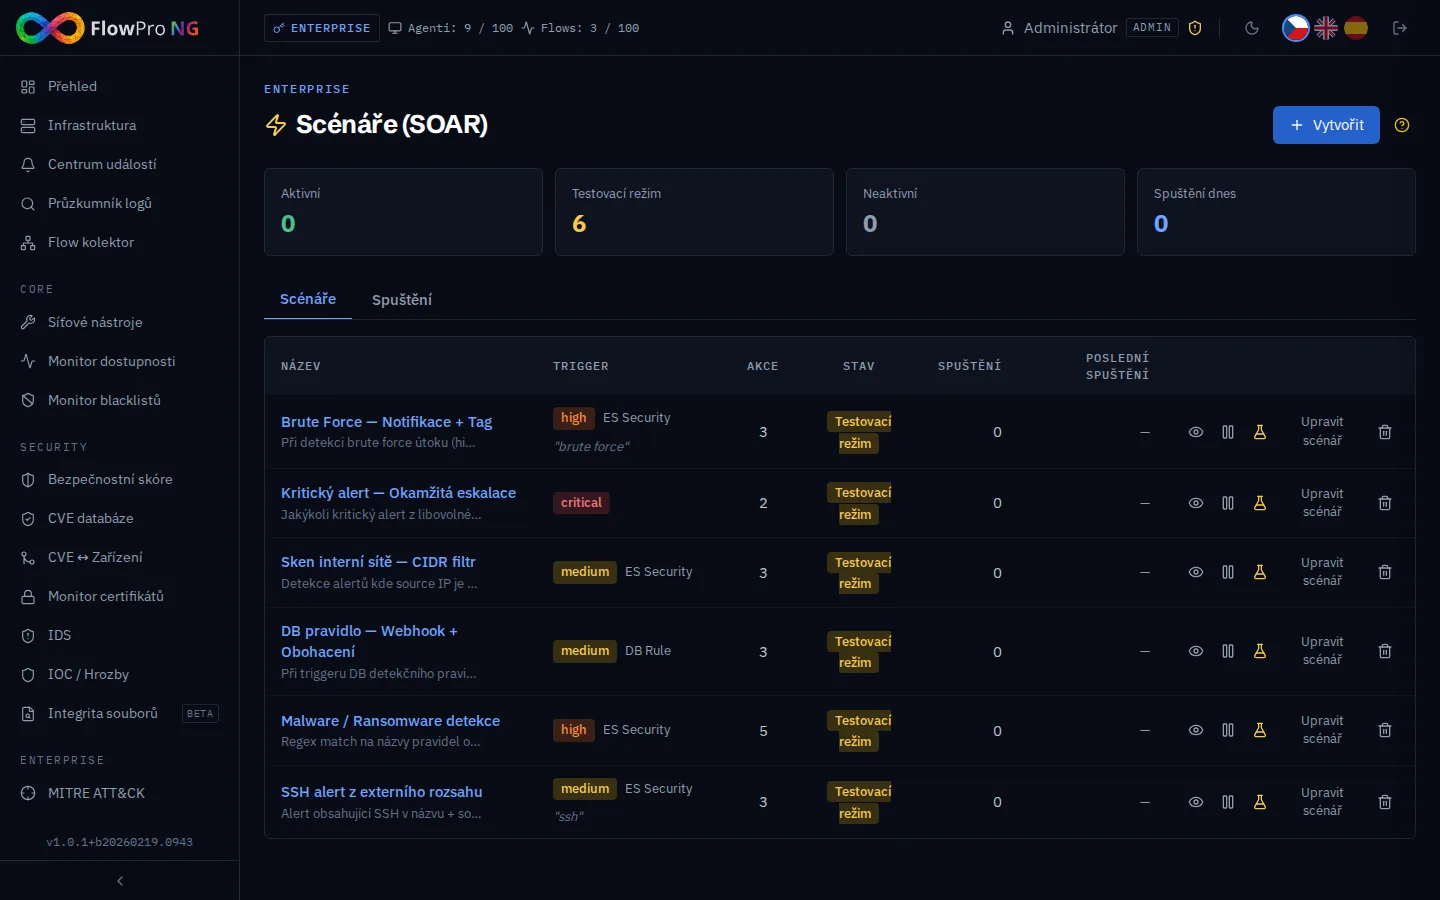
V horní části stránky zobrazují čtyři statistické karty aktuální stav vašich playbooks. Kliknutím na kartu filtrujete tabulku:
| Karta | Popis |
|---|---|
| Aktivní | Playbooks, které jsou povolené a aktivně vykonávají akce na odpovídající upozornění |
| Testovací režim | Playbooks v testovacím režimu — triggery se vyhodnotí a zalogují, ale akce se nevykonají |
| Vypnuto | Playbooks, které jsou vypnuté a nebudou se vyhodnocovat |
| Exekuce dnes | Celkový počet exekucí playbooks za posledních 24 hodin (klik přepne na záložku Exekuce) |
Vytvoření playbooku
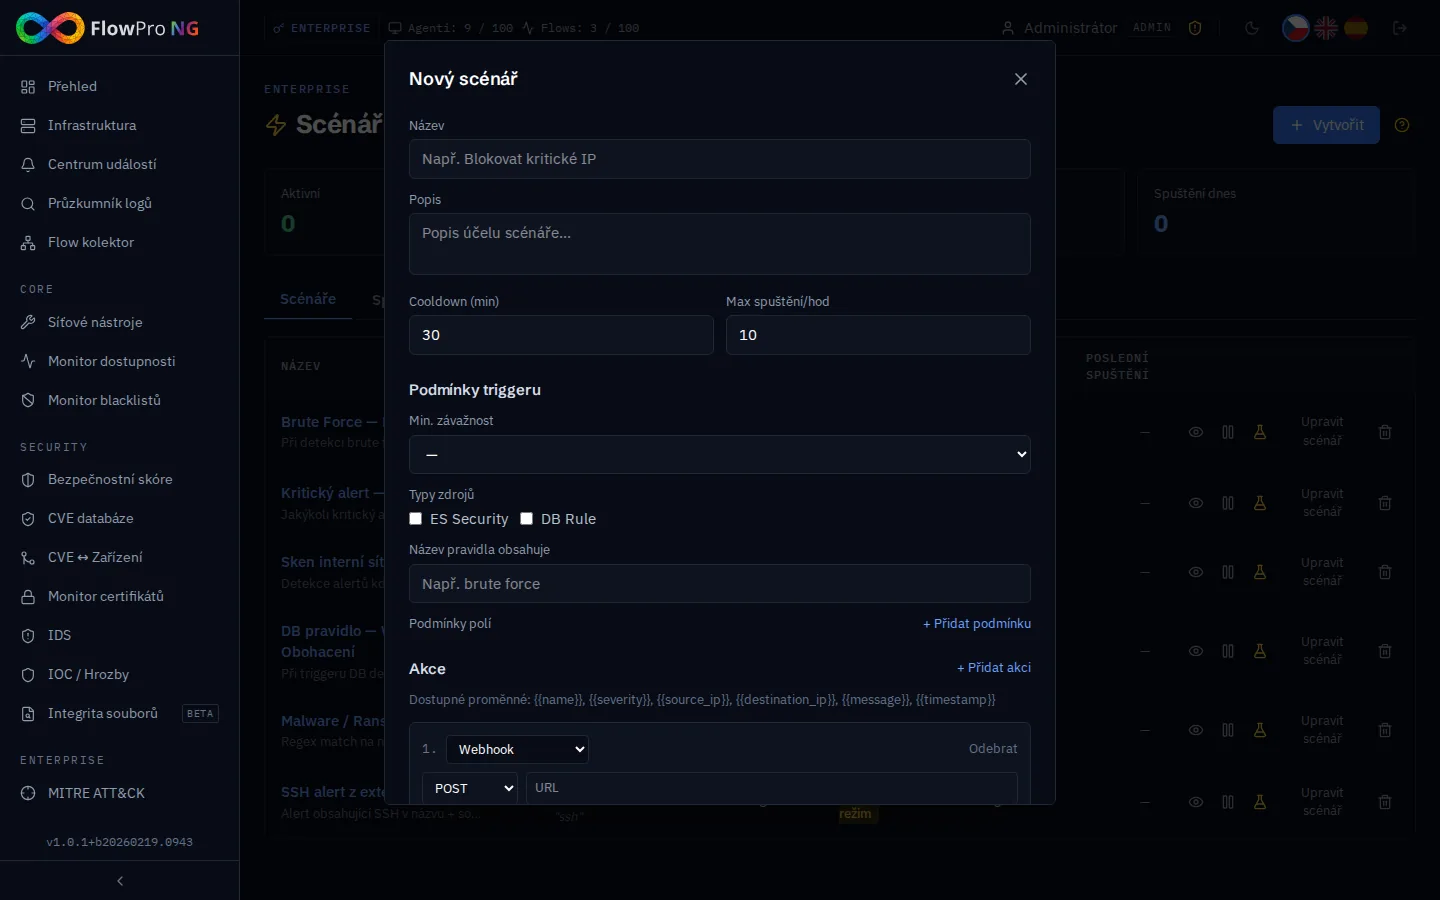
Klikněte na tlačítko „+ Vytvořit" v pravém horním rohu pro otevření formuláře playbooku:
1. Základní nastavení
- •Název — unikátní identifikátor playbooku (např. „Brute Force — Notifikace + Tag")
- •Popis — volitelná poznámka vysvětlující účel
- •Cooldown (min) — minimální počet minut mezi exekucemi tohoto playbooku (výchozí 30)
- •Max exekucí/hod — maximální počet spuštění tohoto playbooku za hodinu (výchozí 10)
2. Podmínky triggeru
Podmínky triggeru definují, která upozornění aktivují playbook:
| Podmínka | Popis |
|---|---|
| Min. závažnost | Minimální závažnost upozornění pro shodu (low / medium / high / critical) |
| Typy zdrojů | Filtr podle zdroje upozornění: ES Security (Suricata) a/nebo DB Rule |
| Název pravidla obsahuje | Shoda upozornění, kde název pravidla obsahuje tento text (bez ohledu na velikost písmen) |
| Podmínky polí | Pokročilé: shoda specifických polí upozornění pomocí operátorů (equals, contains, regex, CIDR) |
Podmínky polí (pokročilé)
Podmínky polí umožňují shodu na specifických datových polích upozornění. Dostupné operátory:
| Operátor | Příklad | Popis |
|---|---|---|
| equals | source_ip = 10.0.0.1 | Přesná shoda |
| contains | name ~ "brute" | Shoda podřetězce (bez ohledu na velikost) |
| regex | name ~ "(?i)(malware|trojan)" | Shoda regulárním výrazem |
| cidr | source_ip in 192.168.0.0/16 | IP adresa v CIDR rozsahu |
Typy akcí
Každý playbook může obsahovat jednu nebo více akcí, které se vykonají postupně při shodě triggeru. Akce podporují šablonové proměnné pro dynamický obsah.
Webhook
Odešle HTTP požadavek na externí URL. Nakonfigurujte metodu (POST/PUT/GET), URL, vlastní hlavičky a JSON body. Použijte pro integraci se Slack, Teams, PagerDuty, ServiceNow nebo jakýmkoli REST API.
Notifikace (kanál)
Odešle notifikaci přes existující notifikační kanál (email, Slack, Teams atd.) nakonfigurovaný v Nastavení → Notifikace.
Označit zařízení
Automaticky označí zařízení (asset) na základě IP adresy z upozornění. Zadejte název tagu a které pole IP použít (source_ip nebo destination_ip). Označená zařízení jsou viditelná na stránce Zařízení.
Obohatit IOC
Dotáže se služby Threat Intelligence pro kontrolu IP adresy proti threat feedům (AbuseIPDB, GreyNoise atd.). Výsledky se připojí k logu exekuce.
Zalogovat událost
Vytvoří systémovou událost v Centru událostí. Nakonfigurujte název, zprávu a úroveň závažnosti. Užitečné pro auditní stopy a korelaci s dalšími upozorněními.
Šablonové proměnné
Všechna textová pole v konfiguraci akcí podporují šablonové proměnné pomocí syntaxe {{proměnná}}. Ty se nahradí skutečnými daty upozornění při exekuci:
| Proměnná | Popis |
|---|---|
| {{name}} | Název upozornění/pravidla |
| {{severity}} | Závažnost upozornění (low/medium/high/critical) |
| {{source_ip}} | Zdrojová IP adresa |
| {{destination_ip}} | Cílová IP adresa |
| {{source_port}} | Zdrojový port |
| {{destination_port}} | Cílový port |
| {{host_name}} | Název hostitele |
| {{user_name}} | Uživatelské jméno |
| {{protocol}} | Síťový protokol |
| {{message}} | Text zprávy upozornění |
| {{timestamp}} | Časové razítko upozornění |
Cooldown a rate limiting
Každý playbook má dva ochranné mechanismy, které zabraňují tomu, aby bouře upozornění způsobila nadměrnou automatizaci:
| Mechanismus | Výchozí | Popis |
|---|---|---|
| Cooldown | 30 minut | Po spuštění playbooku se tento nespustí znovu po dobu cooldownu — i když dorazí nová odpovídající upozornění |
| Rate limit | 10 za hodinu | Maximální počet exekucí za hodinu. Po dosažení je playbook pozastaven do dalšího hodinového okna |
Testovací režim
Když je dry-run povolen, playbook vyhodnotí podmínky triggeru a zaznamená shodu, ale NEVYKONÁ žádné akce. Toto je doporučený způsob testování nových playbooks:
- •Vytvořte nový playbook s povoleným dry-run (výchozí pro předinstalované playbooks)
- •Sledujte záložku Exekuce, abyste viděli, která upozornění by ho spustila
- •Upravte podmínky triggeru podle potřeby
- •Vypněte dry-run pro aktivaci playbooku
Log exekucí
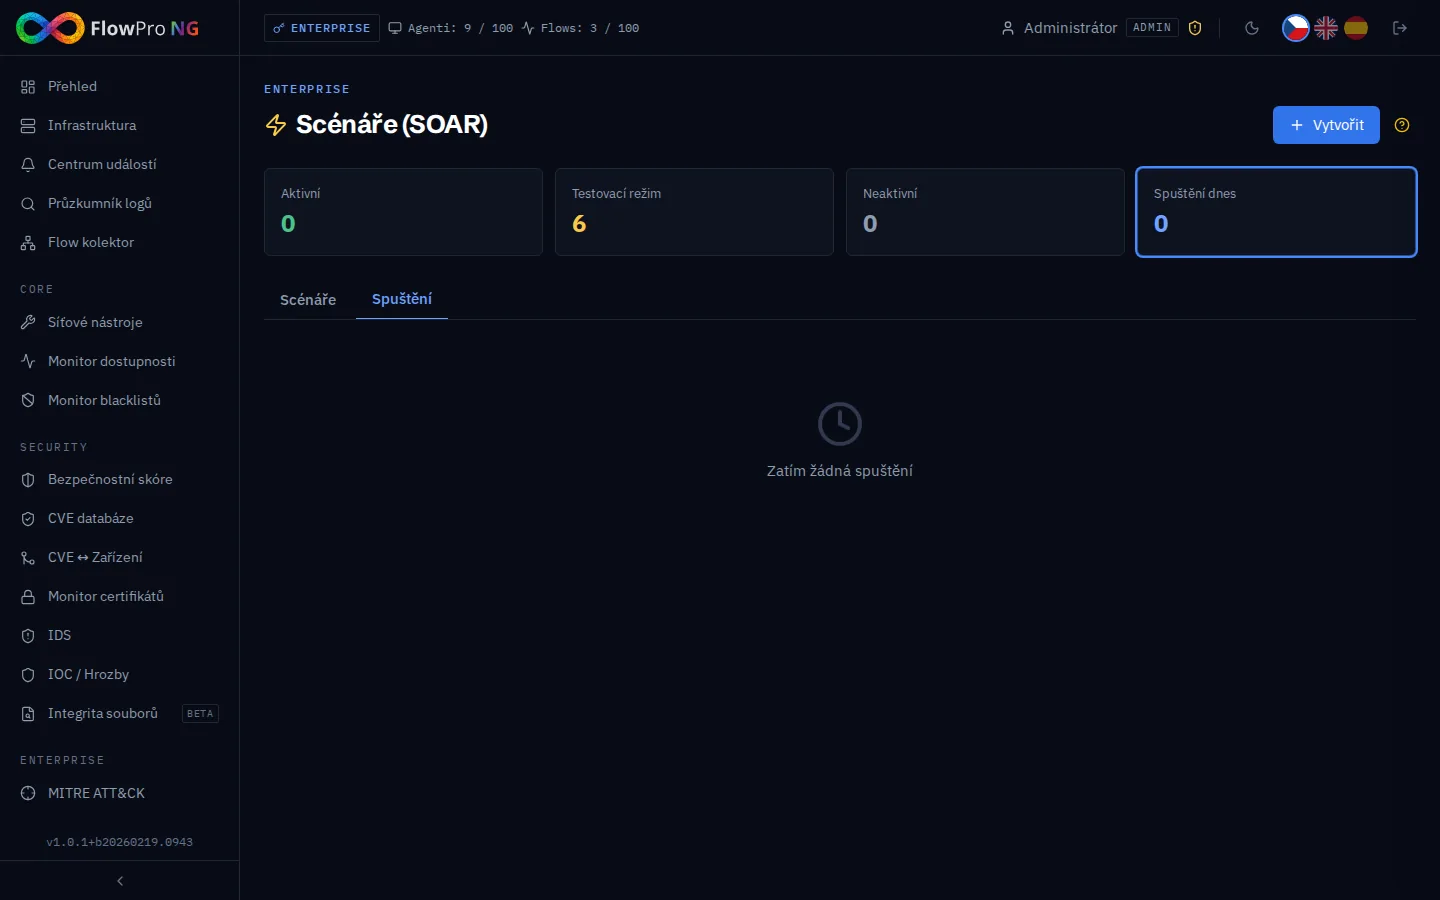
Záložka Exekuce zobrazuje chronologický log všech exekucí playbooks. Každý záznam obsahuje:
- •Název playbooku a stav exekuce (completed / failed / dry-run)
- •Název a závažnost upozornění, které ho spustilo
- •Doba trvání exekuce v milisekundách
- •Časové razítko exekuce
- •Rozbalitelné detaily s výsledky jednotlivých akcí (úspěch/selhání, data odpovědi)
Ukázkové playbooks
FlowPro obsahuje 6 předinstalovaných ukázkových playbooks pokrývajících běžné scénáře bezpečnostní automatizace. Všechny začínají v režimu dry-run:
| Playbook | Trigger | Akce |
|---|---|---|
| Brute Force — Notifikace + Tag | Závažnost high+, ES Security, pravidlo obsahuje „brute force" | Webhook (Slack) + Tag zařízení + Log události |
| Kritické upozornění — Okamžitá eskalace | Kritická závažnost, jakýkoli zdroj | Webhook (SOC API) + Log události |
| Sken interní sítě — CIDR filtr | Medium+, source_ip v 192.168.0.0/16 | Tag zařízení + Obohatit IOC + Log události |
| DB pravidlo — Webhook + Obohacení | Medium+, zdroj DB Rule | Obohatit IOC + Webhook + Log události |
| Malware / Ransomware detekce | High+, regex: malware|trojan|ransomware|c2 | Tag obou IP + Obohatit IOC + Webhook + Log události |
| SSH upozornění z externího rozsahu | Medium+, ES Security, pravidlo obsahuje „ssh" | Obohatit IOC + Tag zařízení + Log události |
Doporučené postupy
- •Vždy začněte s režimem dry-run — otestujte shodu triggeru před povolením akcí
- •Používejte specifické triggery — kombinujte závažnost + typ zdroje + název pravidla pro přesnou shodu
- •Nastavte vhodné cooldowny — 5 min pro kritická upozornění, 30+ min pro informační playbooks
- •Pravidelně sledujte logy exekucí — kontrolujte selhané akce a neočekávané vzory triggerů
- •Použijte CIDR podmínky polí pro klasifikaci interních/externích IP
- •Kombinujte více typů akcí — webhook pro SOC notifikaci + tag pro sledování zařízení + log pro auditní stopu