16
Síťové nástroje
Síťové nástroje — přehled
Síťové nástroje (Network Tools) poskytují sadu 36+ diagnostických utilit dostupných přímo z webového rozhraní. Od DNS lookupů přes SSL audity až po komplexní bezpečnostní analýzy. Modul obsahuje 12 záložek.
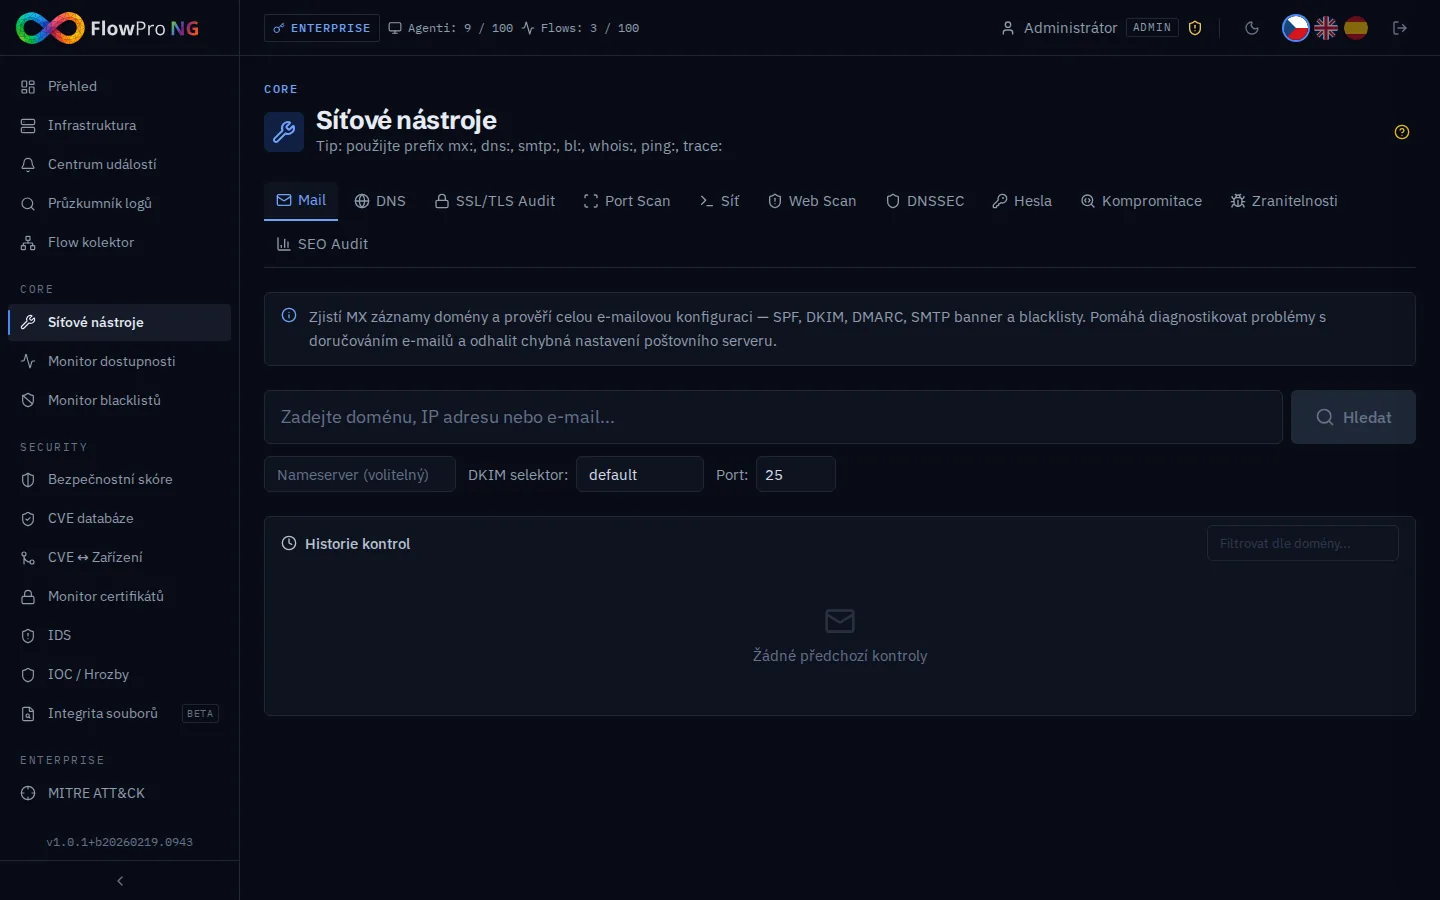
Přehled záložek
| Záložka | Popis | Vstup |
|---|---|---|
| DNS | DNS lookup (A, AAAA, MX, TXT, CNAME, NS, SOA, SRV, PTR) | Společný search bar |
| MX | MX záznamy s prioritami a ověřením dostupnosti | Společný search bar |
| Síť | Ping a Traceroute s mapou a GeoIP | Společný search bar |
| Port Scan | TCP skenování portů (quick/standard/full/custom) | Společný search bar |
| SSL | SSL/TLS audit (certifikát, protokoly, headers, cookies, CAA) | Společný search bar |
| WebScan | Bezpečnostní sken webové aplikace | Vlastní formulář |
| DNSSec | DNSSEC audit s hodnocením A+ až F | Vlastní formulář |
| Password | Audit hesla a kontrola úniku emailu | Vlastní formulář |
| Compromise | Hodnocení kompromitace (IoC, typosquat, úniky) | Vlastní formulář |
| Forensic | Forenzní analýzy (brute-force, impossible travel, ...) | Vlastní formulář |
| VulnScan | Sken zranitelností s CVE matching | Vlastní formulář |
| SEO | SEO analýza webové stránky | Vlastní formulář |
DNS a MX
DNS Lookup
Dotazování DNS záznamů pro zadanou doménu. Podporované typy: A, AAAA, MX, TXT, CNAME, NS, SOA, SRV, PTR.
MX Lookup
Dotaz na MX záznamy (mail exchangery) s prioritami a ověřením dostupnosti mailových serverů. Navíc kontroluje SPF, DKIM a DMARC záznamy.
Síťové nástroje (Ping / Traceroute)
Ping
ICMP ping s real-time streamováním výsledků přes WebSocket. Zobrazuje RTT (round-trip time), packet loss a GeoIP informace o cíli. Výsledky se vizualizují na Leaflet mapě.
Traceroute
Trasování síťové cesty s vizualizací jednotlivých hopů na mapě. Každý hop zobrazuje:
- •IP adresa a hostname (reverse DNS)
- •RTT (round-trip time) v milisekundách
- •GeoIP — země, město, ISP
- •Vizualizace na mapě — body propojené čárami
Ping i traceroute streamují výsledky v reálném čase přes WebSocket s progresivním vykreslováním.
Port Scan
Skenování TCP portů na cílové adrese. Dostupné profily:
- •Quick — top 100 nejpoužívanějších portů
- •Standard — top 1000 portů
- •Full — všech 65535 portů (může trvat několik minut)
- •Custom — vlastní seznam portů
Výsledky se streamují přes WebSocket a zobrazují v reálném čase.
Bezpečnostní audity
SSL/TLS audit
Komplexní audit SSL/TLS konfigurace serveru. Kontroluje:
- •Certifikát — platnost, řetěz důvěry, CN/SAN
- •Protokoly — podpora TLS 1.2/1.3, zakázání SSL 3.0 a TLS 1.0/1.1
- •Cipher suites — bezpečnost šifrovacích sad
- •Security headers — CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, X-XSS-Protection
- •HSTS — HTTP Strict Transport Security
- •OCSP — Online Certificate Status Protocol stapling
- •Cookies — Secure, HttpOnly, SameSite atributy
- •DNS CAA — Certificate Authority Authorization záznamy
- •Server info — detekce webového serveru a verze
Výsledek obsahuje celkové hodnocení (A+ až F) s detailním rozpisem bodů a doporučeními pro zlepšení. Výsledky se ukládají do historie.
Web Scan
Bezpečnostní sken webové aplikace. Kontroluje hlavičky, konfigurace serveru, misconfigurace a základní zranitelnosti. Výsledky se ukládají.
DNSSEC audit
Komplexní audit DNSSEC konfigurace domény. Kontroluje řetěz důvěry od root serverů, validitu podpisů a správnost DS záznamů. Hodnocení: A+, A, B, C, D, E, F.
Sken zranitelností
Sken zranitelností na cílovém serveru. Detekuje otevřené porty, verze služeb a páruje je s CVE databází. Výsledky se ukládají.
Bezpečnost hesel a účtů
Audit hesel
Kontrola síly hesla a ověření, zda nebylo kompromitováno v známých únicích dat (Have I Been Pwned API).
Kontrola úniku e-mailu
Kontrola, zda e-mailová adresa byla součástí známého úniku dat. Využívá Have I Been Pwned API (vyžaduje HIBP API klíč v Nastavení → API služby). Výsledky kontroly breached emailů se automaticky zaznamenávají do systémových událostí.
Forenzní nástroje
Hodnocení kompromitace
Komplexní hodnocení kompromitace infrastruktury. Kombinuje kontrolu IoC indikátorů, typosquatting domén a analýzu úniků dat.
Forenzní nástroje
Sada forenzních nástrojů pro analýzu bezpečnostních incidentů:
- •Brute-force analýza — detekce pokusů o prolomení hesel
- •Impossible travel — přihlášení z geograficky nemožných lokací
- •Lateral movement — detekce bočního pohybu útočníka v síti
- •Privilege escalation — detekce eskalace oprávnění
- •Timeline — chronologický přehled aktivit podezřelého účtu/IP
API klíče
Některé nástroje vyžadují API klíče od externích služeb. Klíče se konfigurují v Nastavení → API služby:
| Služba | Použití | Potřebné pro |
|---|---|---|
| HIBP API Key | Have I Been Pwned — kontrola úniků | Email Breach Check |
| VirusTotal API Key | Analýza souborů a URL | Compromise Assessment |
| OTX API Key | AlienVault OTX — threat intelligence | Compromise Assessment |
Historie výsledků
Všechny audity (SSL, WebScan, DNSSEC, VulnScan, Compromise) se automaticky ukládají do databáze. Můžete je prohlížet, porovnávat a sledovat zlepšení v čase.