31
NIS2 Soulad s předpisy
NIS2 Soulad s předpisy — přehled
Modul NIS2 Soulad s předpisy automaticky hodnotí úroveň shody vaší infrastruktury s regulačními požadavky. Podporuje 6 bezpečnostních frameworků a provádí 130 automatizovaných kontrol. Stránka obsahuje 14 záložek.
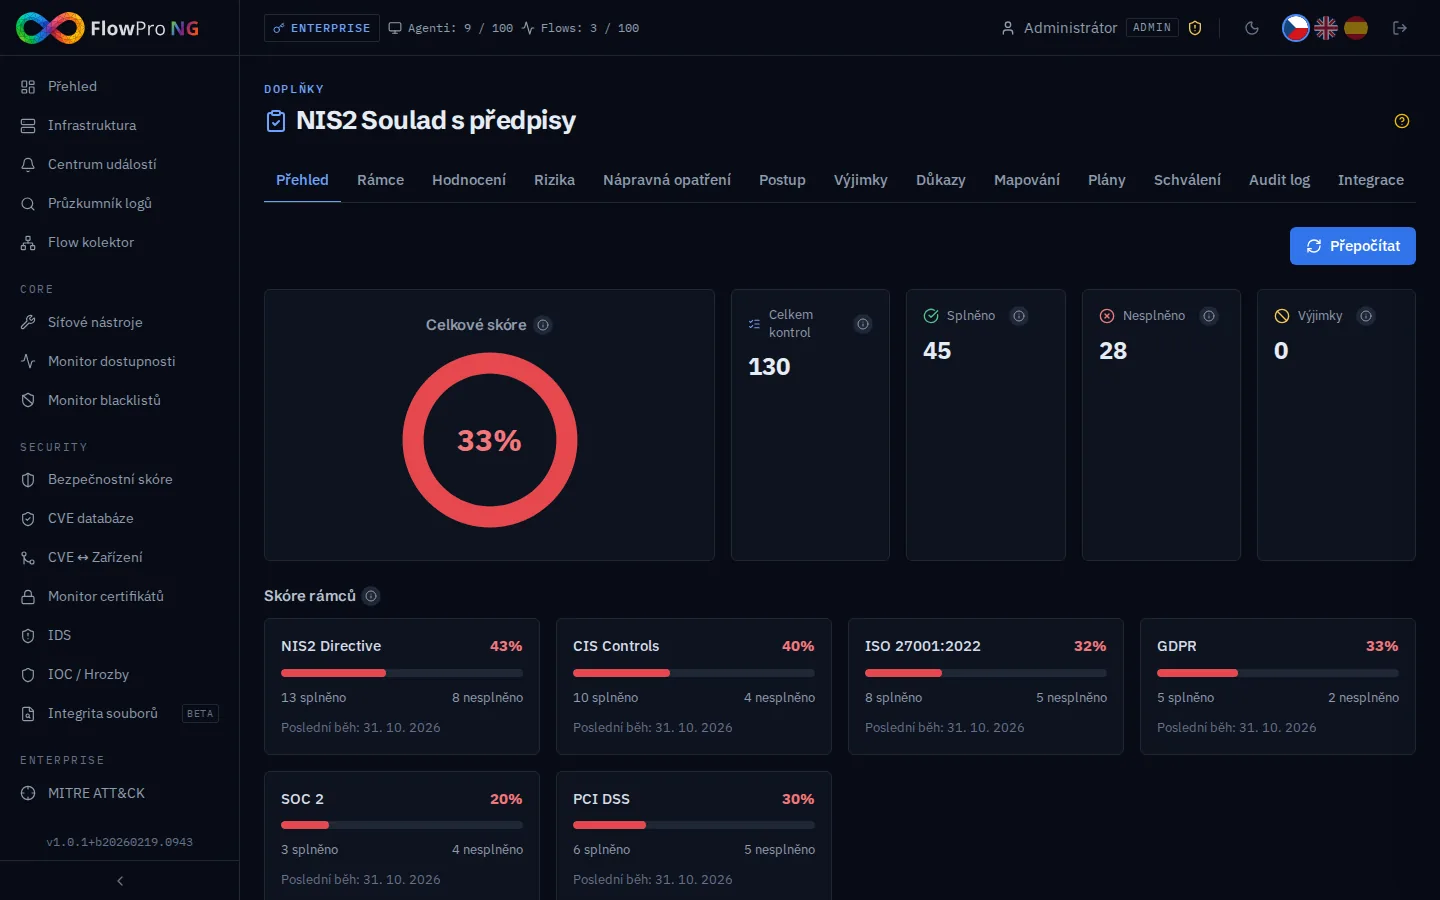
Přehled záložek
| Záložka | Popis |
|---|---|
| Overview | Souhrnné skóre, trend, heatmapa, statistické karty |
| Frameworks | Přehled 6 frameworků a jejich kontrol |
| Assessment | Detailní výsledky posledního vyhodnocení |
| Risks | Risk register s 5×5 heatmapou |
| Remediation | Doporučení pro nápravu nesplněných kontrol |
| Runs | Historie compliance běhů s porovnáním |
| Exceptions | Správa výjimek pro irelevantní kontroly |
| Evidence | Evidence a doklady pro manuální kontroly |
| Mapping | Cross-framework mapování kontrol |
| Schedules | Konfigurace plánovaných vyhodnocení |
| Approvals | Schvalovací workflow pro attestace |
| Audit Log | Historie všech compliance akcí |
| Integrations | Integrace s externími systémy |
| Builder | Tvorba vlastních frameworků a kontrol |
Podporované frameworky
| Framework | Zaměření | Kontrol |
|---|---|---|
| NIS2 | Směrnice EU pro kybernetickou bezpečnost | ~25 |
| CIS Controls v8.1 | Nejlepší bezpečnostní praxe (CIS Benchmarks) | ~30 |
| ISO 27001 | Mezinárodní standard pro ISMS | ~25 |
| GDPR | Ochrana osobních údajů (EU regulace) | ~15 |
| SOC 2 | Bezpečnost služeb (audit framework) | ~20 |
| PCI DSS | Bezpečnost platebních karet | ~15 |
Typy kontrol
Každá kontrola může být jednoho z pěti typů:
| Typ | Popis | Příklad |
|---|---|---|
| ES Query | Dotaz do Elasticsearch | Existence bezpečnostních logů za posledních 24h |
| PG Query | Dotaz do PostgreSQL | Počet aktivních uživatelů s 2FA |
| API Check | Kontrola externího API | Stav Elasticsearch clusteru |
| Config Check | Kontrola konfigurace | Nastavení retention policy |
| Manual | Manuální potvrzení | Existence bezpečnostní politiky |
Hodnocení a skóre
Celkové skóre se počítá jako:
Skóre = (Passed + Not Applicable) / Total × 100 %
- •Passed (zelená) — kontrola splněna
- •Failed (červená) — kontrola nesplněna
- •Not Applicable (šedá) — kontrola se netýká (výjimka)
- •Error (oranžová) — kontrola selhala technicky (problém s dotazem)
Registr rizik
Záložka Risks obsahuje risk register s interaktivní 5×5 heatmapou:
- •Heatmapa — matice pravděpodobnosti × dopadu (5 úrovní)
- •Risk items — individuální rizika s popisem, vlastníkem a statusem
- •Mitigace — plány pro snížení rizik s časovým plánem
- •Prioritizace — automatické řazení podle risk skóre
- •Barevné kódování — červená (kritické), oranžová (vysoké), žlutá (střední), zelená (nízké)
Automatické vyhodnocení
Systém automaticky spouští vyhodnocení (compliance run) každých 6 hodin (interval konfigurovatelný v Nastavení). Při spuštění:
- •Provede všechny automatické kontroly (ES, PG, API, Config)
- •Porovná výsledky s předchozím během
- •Při poklesu skóre generuje SystemEvent a odešle notifikaci
- •Uloží výsledky pro historický trend
Attestace a approvals
Manuální kontroly vyžadují attestaci — potvrzení od odpovědné osoby:
- •Kdo attestoval — jméno a role
- •Kdy — datum attestace
- •Doklad (evidence) — textový popis, odkaz na dokument, popis procesu
- •Platnost — attestace se periodicky obnovuje
Schvalovací postup
Pro organizace vyžadující schvalovací proces:
- •Podání attestace — uživatel vyplní formulář s evidence
- •Review — schvalovatel zkontroluje doklady
- •Schválení/zamítnutí — s komentářem
- •Audit trail — historie všech schválení v Audit Log
Správa důkazů
Záložka Evidence umožňuje centrální správu dokladů a evidence:
- •Upload evidence — připojení souborů a dokumentů
- •Typy evidence — dokumenty, screenshoty, exporty, manuální záznamy
- •Tagy — kategorizace evidence pro snadné vyhledávání
- •Vazba na kontroly — propojení evidence s konkrétními kontrolami
Výjimky
Pro kontroly, které nejsou relevantní pro vaše prostředí, můžete vytvořit výjimku:
- •Zdůvodnění — povinný popis proč je kontrola irelevantní
- •Platnost — volitelné datum expirace výjimky
- •Schválení — výjimka může vyžadovat approval
- •Pozitivní vliv — výjimky se počítají jako Not Applicable (zvyšují skóre)
Tvůrce frameworků
Záložka Builder umožňuje tvorbu vlastních compliance frameworků:
- •Nový framework — pojmenování, popis, kategorie
- •Vlastní kontroly — definice check typu, dotazu a očekávaného výsledku
- •Import/export — sdílení frameworků mezi instancemi
- •Kopie — klonování existujícího frameworku jako základ
Compliance Chat integrace
Z modulu Compliance lze přistoupit k Compliance Chat — RAG chatbotu pro dotazy ohledně NIS2 směrnice. Chatbot odpovídá na základě kompletního textu směrnice NIS2 rozděleného do 221 sémantických bloků.
Export a reporting
Výsledky compliance hodnocení lze exportovat:
- •PDF — formátovaná zpráva pro management a auditory (landscape A4, české znaky, per-category tabulky)
- •CSV — tabulková data pro další zpracování