DokumentaceModuly
28
Passive DNS
Passive DNS
Passive DNS shromažďuje a ukládá všechny DNS dotazy pozorované ve vaší síti prostřednictvím Suricata IDS. Umožňuje zjistit, které domény byly přeloženy, jakými IP adresami a v jakém čase — bez aktivních DNS dotazů.
Vyžadovaná licence:Enterprise
Data Passive DNS pochází z Suricata DNS logů. Suricata IDS musí být aktivní a nakonfigurovaná pro logování DNS událostí.
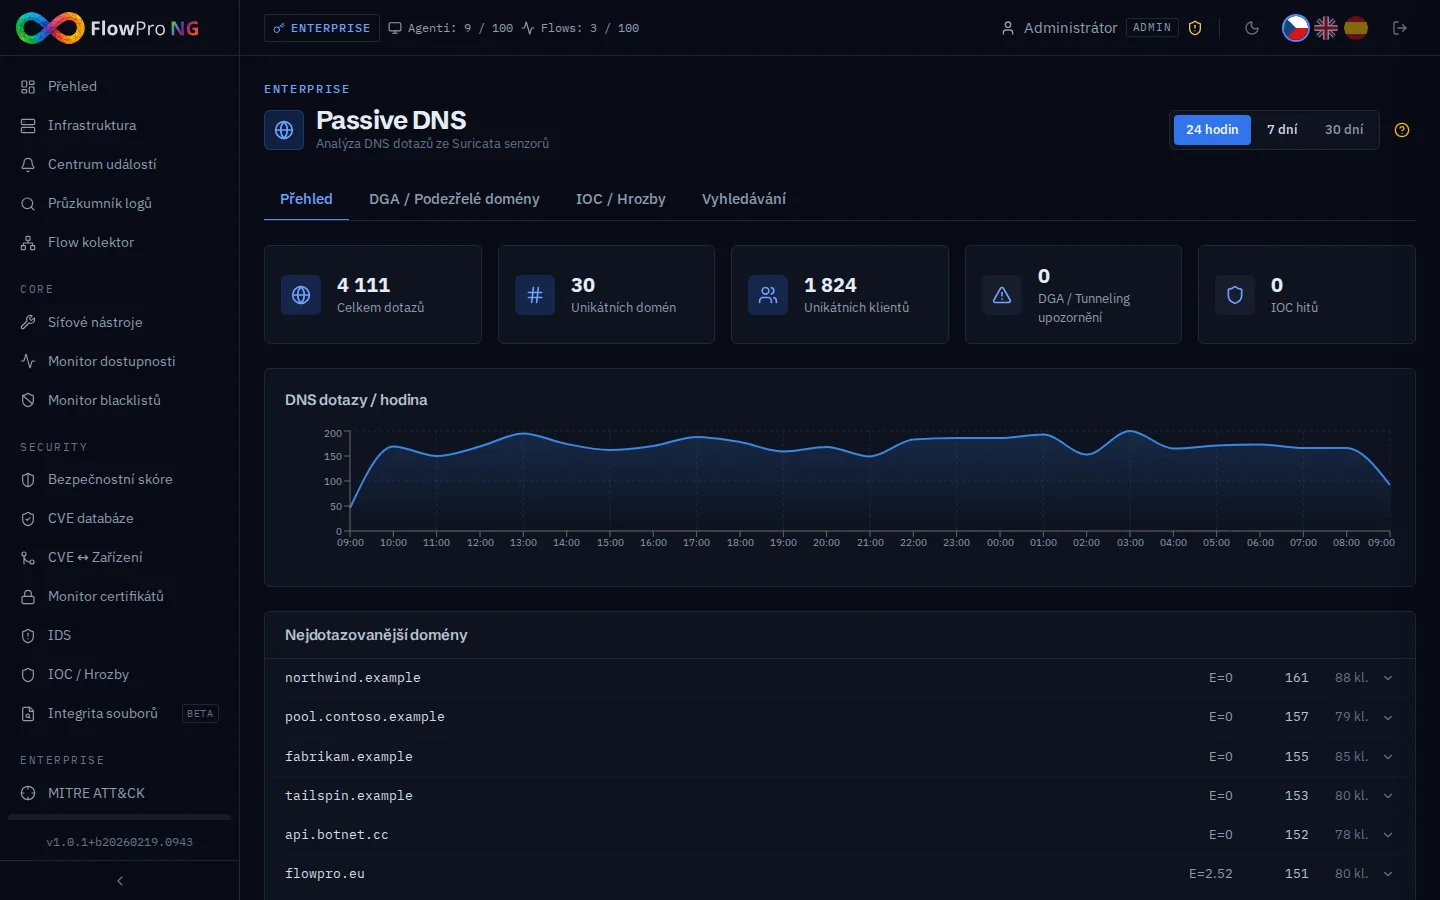
Klíčové funkce
- •Prohledávání DNS historie podle doménového jména nebo IP adresy
- •Zobrazení přeložených IP adres pro libovolnou doménu v čase
- •Identifikace interních hostů, kteří dotazovali podezřelé domény
- •Časové filtrování — vyšetřování konkrétních časových oken
- •Export výsledků pro incident response
Typické případy použití
| Scénář | Jak použít Passive DNS |
|---|---|
| Vyšetřování malware C2 | Vyhledejte C2 doménu — zjistěte, které interní IP ji kontaktovaly a kdy |
| Analýza phishingové domény | Zkontrolujte, zda interní host přeložil phishingovou doménu před spuštěním upozornění |
| Kontrola reputace IP | Reverzní vyhledávání — najděte všechny domény, které se přeložily na podezřelou IP |