33
Playbooks (SOAR)
Playbooks (SOAR)
Los Playbooks proporcionan capacidades de respuesta automatizada — cuando una alerta de seguridad coincide con las condiciones de activación definidas, el sistema ejecuta automáticamente una secuencia de acciones como enviar webhooks, etiquetar activos, enriquecer datos IOC o registrar eventos. Es un módulo SOAR (Security Orchestration, Automation and Response) ligero integrado directamente en el motor de alertas.
Cómo funciona
Los Playbooks se evalúan automáticamente cada 60 segundos como parte del ciclo del motor de alertas:
- •El motor de alertas detecta nuevas alertas (de Suricata IDS, reglas DB, honeypot, threat intel)
- •Cada alerta se compara con todos los triggers activos de los playbooks
- •Si las condiciones del trigger coinciden, las acciones del playbook se ejecutan secuencialmente
- •El enfriamiento y la limitación de velocidad previenen la ejecución excesiva
- •Todas las ejecuciones se registran con resultados por acción
Panel de estadísticas
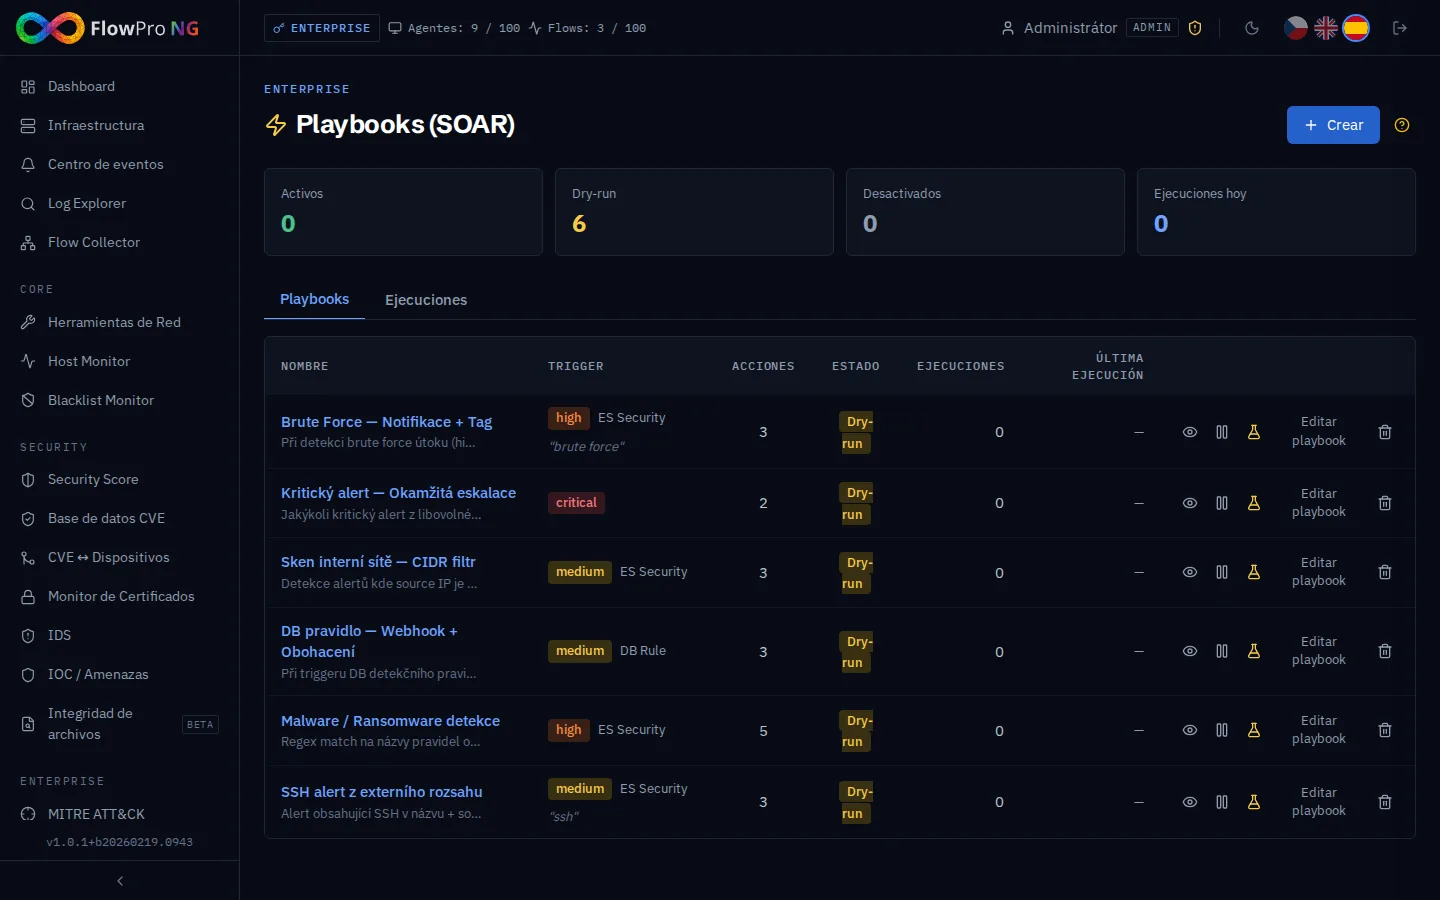
En la parte superior de la página, cuatro indicadores muestran el estado actual de sus playbooks. Haga clic en cualquier indicador para filtrar la tabla:
| Tarjeta | Descripción |
|---|---|
| Activos | Playbooks que están habilitados y ejecutan acciones activamente en alertas coincidentes |
| Prueba | Playbooks en modo de prueba — los triggers se evalúan y registran pero las acciones no se ejecutan |
| Deshabilitados | Playbooks que están desactivados y no se evaluarán |
| Ejecuciones hoy | Número total de ejecuciones de playbooks en las últimas 24 horas (clic para cambiar a la pestaña Ejecuciones) |
Crear un playbook
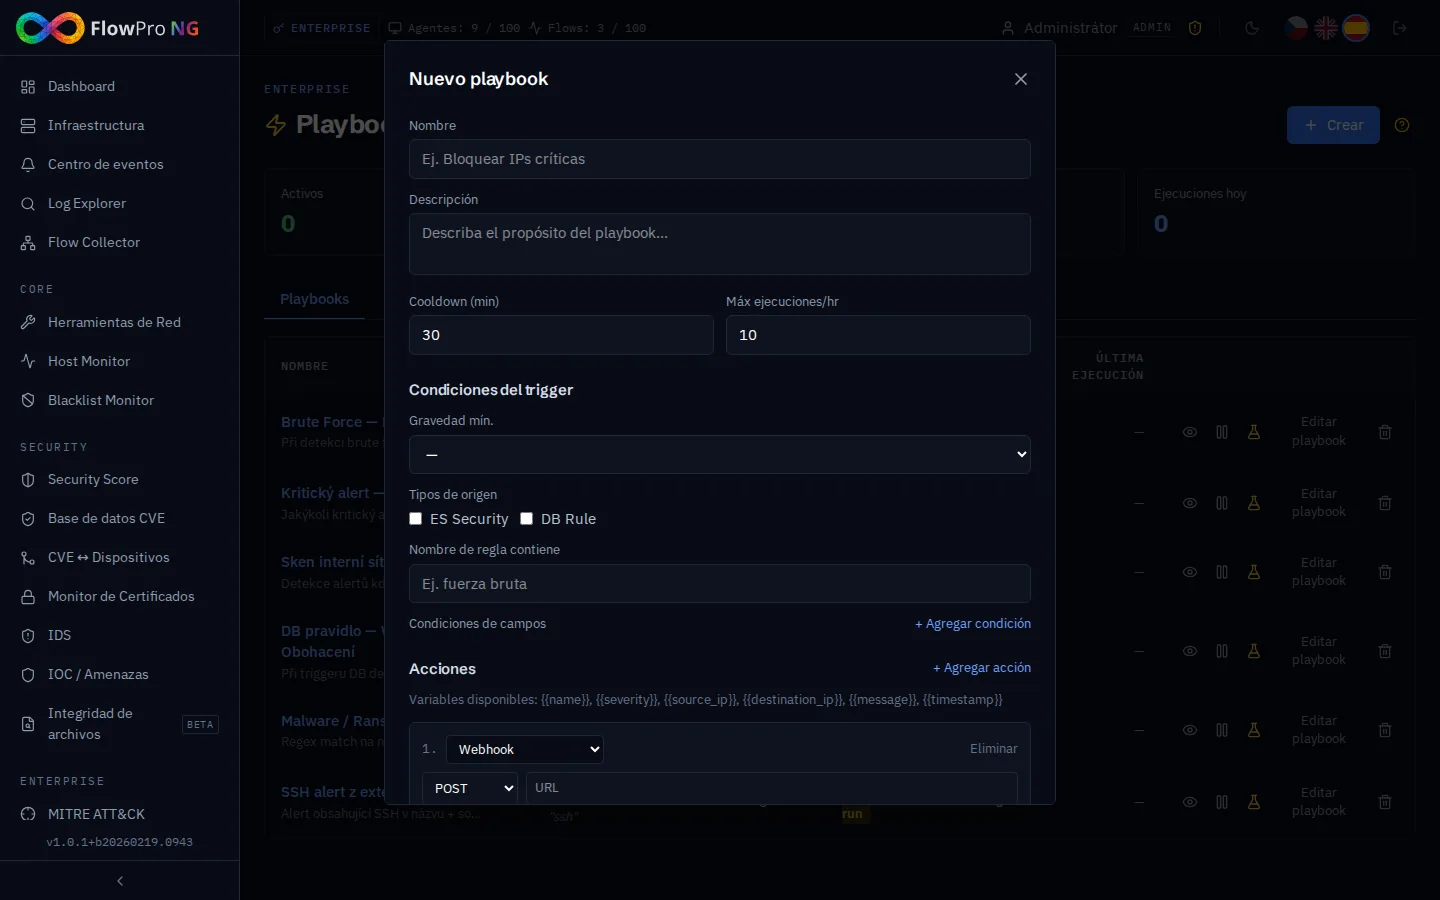
Haga clic en el botón "+ Crear" en la esquina superior derecha para abrir el formulario de playbook:
1. Configuración básica
- •Nombre — identificador único del playbook (ej. "Brute Force — Notificar + Etiquetar")
- •Descripción — nota opcional que explica el propósito
- •Enfriamiento (min) — minutos mínimos entre ejecuciones de este playbook (predeterminado 30)
- •Máx ejecuciones/hr — número máximo de veces que este playbook puede dispararse por hora (predeterminado 10)
2. Condiciones de activación
Las condiciones de activación definen qué alertas activarán el playbook:
| Condición | Descripción |
|---|---|
| Gravedad mínima | Gravedad mínima de alerta para coincidencia (low / medium / high / critical) |
| Tipos de fuente | Filtrar por fuente de alerta: ES Security (Suricata) y/o DB Rule |
| Nombre de regla contiene | Coincidencia de alertas donde el nombre de la regla contiene este texto (sin distinción de mayúsculas) |
| Condiciones de campo | Avanzado: coincidencia de campos de alerta específicos usando operadores (equals, contains, regex, CIDR) |
Condiciones de campo (avanzado)
Las condiciones de campo permiten coincidir en campos de datos de alerta específicos. Operadores disponibles:
| Operador | Ejemplo | Descripción |
|---|---|---|
| equals | source_ip = 10.0.0.1 | Coincidencia exacta |
| contains | name ~ "brute" | Coincidencia de subcadena (sin mayúsculas) |
| regex | name ~ "(?i)(malware|trojan)" | Coincidencia con expresión regular |
| cidr | source_ip in 192.168.0.0/16 | Dirección IP en rango CIDR |
Tipos de acciones
Cada playbook puede contener una o más acciones que se ejecutan secuencialmente cuando el trigger coincide. Las acciones admiten variables de plantilla para contenido dinámico.
Webhook
Envía una solicitud HTTP a una URL externa. Configure el método (POST/PUT/GET), URL, encabezados personalizados y cuerpo JSON. Úselo para integrar con Slack, Teams, PagerDuty, ServiceNow o cualquier API REST.
Notificar (canal)
Envía una notificación a través de un canal de notificación existente (email, Slack, Teams, etc.) configurado en Configuración → Notificaciones.
Etiquetar activo
Etiqueta automáticamente un activo (dispositivo) basándose en la dirección IP de la alerta. Especifique el nombre de la etiqueta y qué campo IP usar (source_ip o destination_ip). Los activos etiquetados son visibles en la página de Activos.
Enriquecer IOC
Consulta el servicio de Threat Intelligence para verificar una dirección IP contra feeds de amenazas (AbuseIPDB, GreyNoise, etc.). Los resultados se adjuntan al registro de ejecución.
Registrar evento
Crea un evento del sistema en el Centro de Eventos. Configure el título, mensaje y nivel de gravedad. Útil para pistas de auditoría y correlación con otras alertas.
Variables de plantilla
Todos los campos de texto en la configuración de acciones admiten variables de plantilla usando la sintaxis {{variable}}. Estas se reemplazan con los datos reales de la alerta en el momento de la ejecución:
| Variable | Descripción |
|---|---|
| {{name}} | Nombre de alerta/regla |
| {{severity}} | Gravedad de la alerta (low/medium/high/critical) |
| {{source_ip}} | Dirección IP de origen |
| {{destination_ip}} | Dirección IP de destino |
| {{source_port}} | Puerto de origen |
| {{destination_port}} | Puerto de destino |
| {{host_name}} | Nombre de host |
| {{user_name}} | Nombre de usuario |
| {{protocol}} | Protocolo de red |
| {{message}} | Texto del mensaje de alerta |
| {{timestamp}} | Marca de tiempo de la alerta |
Enfriamiento y limitación de velocidad
Cada playbook tiene dos mecanismos de protección para evitar que las tormentas de alertas causen automatización excesiva:
| Mecanismo | Predeterminado | Descripción |
|---|---|---|
| Enfriamiento | 30 minutos | Después de que un playbook se dispara, no se disparará de nuevo durante el período de enfriamiento — incluso si llegan nuevas alertas coincidentes |
| Límite de velocidad | 10 por hora | Número máximo de ejecuciones por hora. Una vez alcanzado, el playbook se pausa hasta la siguiente ventana horaria |
Modo de prueba
Cuando el modo de prueba está habilitado, el playbook evalúa las condiciones de activación y registra la coincidencia, pero NO ejecuta ninguna acción. Esta es la forma recomendada de probar nuevos playbooks:
- •Cree un nuevo playbook con modo de prueba habilitado (predeterminado para playbooks precargados)
- •Monitoree la pestaña Ejecuciones para ver qué alertas lo habrían activado
- •Ajuste las condiciones de activación si es necesario
- •Desactive el modo de prueba para activar el playbook
Registro de ejecuciones
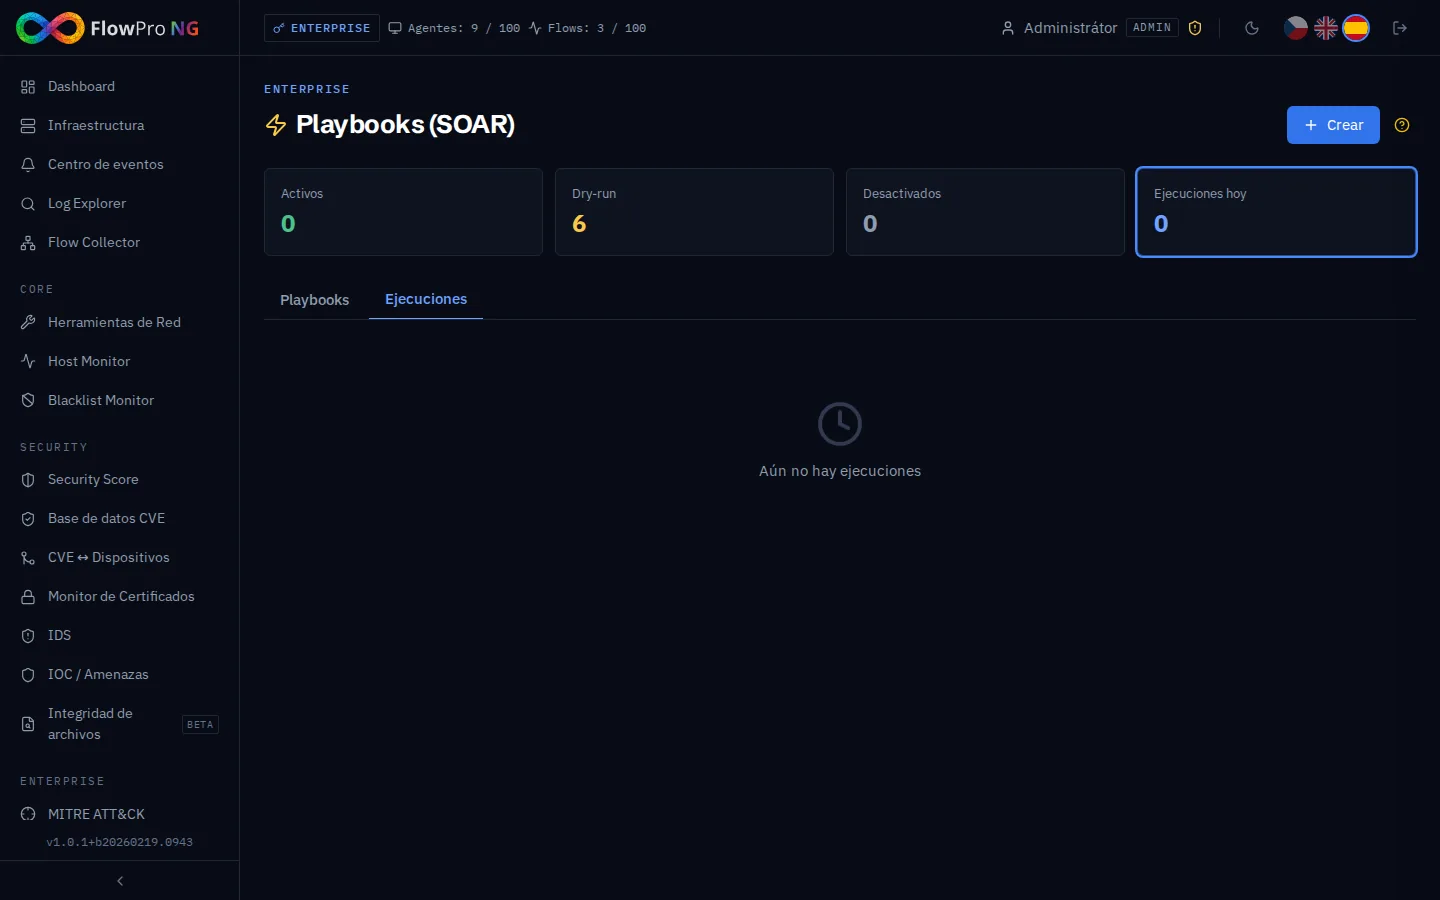
La pestaña Ejecuciones muestra un registro cronológico de todas las ejecuciones de playbooks. Cada entrada incluye:
- •Nombre del playbook y estado de ejecución (completed / failed / dry-run)
- •Nombre y gravedad de la alerta que lo activó
- •Duración de la ejecución en milisegundos
- •Marca de tiempo de la ejecución
- •Detalles expandibles con resultados por acción (éxito/fallo, datos de respuesta)
Playbooks de ejemplo
FlowPro incluye 6 playbooks de ejemplo preinstalados que cubren escenarios comunes de automatización de seguridad. Todos comienzan en modo de prueba:
| Playbook | Activación | Acciones |
|---|---|---|
| Brute Force — Notificar + Etiquetar | Gravedad high+, ES Security, regla contiene "brute force" | Webhook (Slack) + Etiquetar activo + Registrar evento |
| Alerta Crítica — Escalación Inmediata | Gravedad crítica, cualquier fuente | Webhook (SOC API) + Registrar evento |
| Escaneo de Red Interna — Filtro CIDR | Medium+, source_ip en 192.168.0.0/16 | Etiquetar activo + Enriquecer IOC + Registrar evento |
| Regla DB — Webhook + Enriquecimiento | Medium+, fuente DB Rule | Enriquecer IOC + Webhook + Registrar evento |
| Detección de Malware / Ransomware | High+, regex: malware|trojan|ransomware|c2 | Etiquetar ambas IPs + Enriquecer IOC + Webhook + Registrar evento |
| Alerta SSH desde Rango Externo | Medium+, ES Security, regla contiene "ssh" | Enriquecer IOC + Etiquetar activo + Registrar evento |
Mejores prácticas
- •Siempre comience con modo de prueba — pruebe la coincidencia del trigger antes de habilitar acciones
- •Use triggers específicos — combine gravedad + tipo de fuente + nombre de regla para coincidencia precisa
- •Establezca enfriamientos apropiados — 5 min para alertas críticas, 30+ min para playbooks informativos
- •Monitoree los registros de ejecución regularmente — verifique acciones fallidas y patrones de activación inesperados
- •Use condiciones de campo CIDR para clasificación de IP internas/externas
- •Combine múltiples tipos de acciones — webhook para notificación SOC + etiqueta para seguimiento de activos + registro para pista de auditoría