19
Blacklist Monitor
Blacklist Monitor — vista general
Blacklist Monitor monitoriza continuamente sus dominios y direcciones IP en servidores DNSBL (DNS-based Blackhole List). Ayuda a garantizar la entregabilidad del correo electrónico y la buena reputación de su infraestructura.
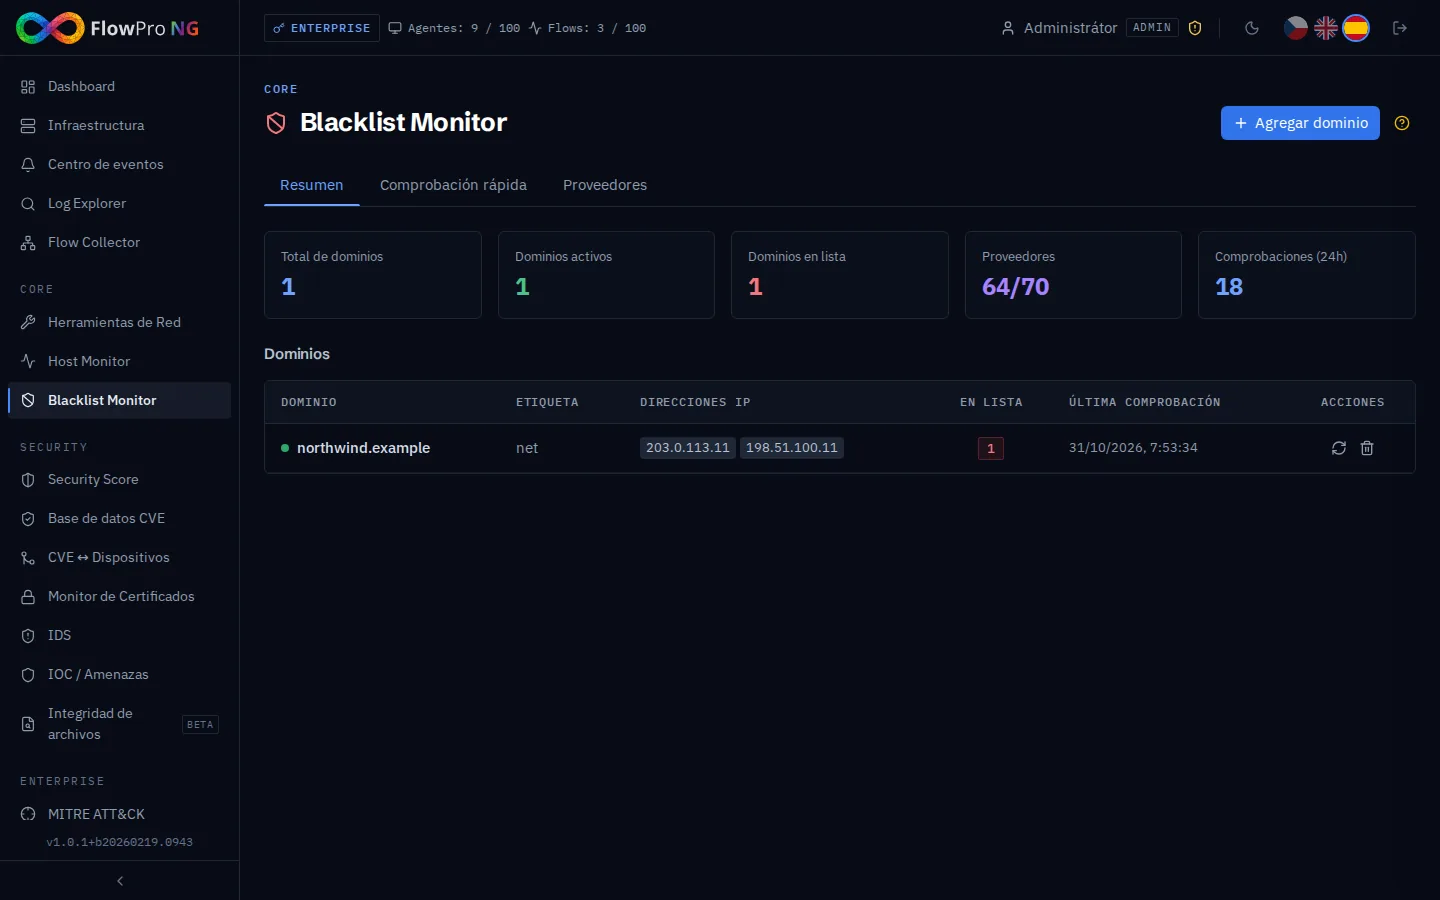
Dominios monitorizados
Añada dominios y direcciones IP que desee verificar regularmente. El sistema verifica automáticamente su presencia en listas negras cada 6 horas.
- •Añadir dominio — introduzca un dominio (p. ej. example.com) o dirección IP
- •Estado — verde (limpio) / rojo (en lista negra) / gris (no verificado)
- •Historial — resumen cronológico de verificaciones y cambios de estado
- •Notificaciones — alerta cuando se incluye en lista negra
- •Eliminar — quitar dominio de la monitorización
Proveedores DNSBL
El sistema verifica más de 50 proveedores DNSBL. Cada proveedor puede ser activado o desactivado:
| Categoría | Ejemplos | Descripción |
|---|---|---|
| Spam | Spamhaus ZEN, Barracuda | Listas de spammers conocidos |
| Malware | SURBL, Spamhaus DBL | Dominios asociados con malware |
| Phishing | URIBL, PhishTank | Dominios de phishing |
| Open relay | SORBS, PSBL | Servidores SMTP relay abiertos |
| Abuse | AbuseIPDB, Sender Score | Direcciones IP con abuso |
Proveedores con falsos positivos
Algunos proveedores generan más falsos positivos. Por defecto, estos proveedores están desactivados:
- •Sender Score — puntuación de reputación (frecuentemente incorrecta para dominios pequeños)
- •URIBL Black — lista negra de URI (alta tasa de falsos positivos)
- •ivmSIP / ivmSIP24 — listas negras de spam Invaluement
- •ivmURI — lista negra de URI Invaluement
- •s5h.net — lista negra de trampa de spam
Estadísticas
- •Total de dominios — número de dominios/IPs monitorizados
- •Limpios — cuántos no están en ninguna lista negra
- •En lista negra — cuántos están actualmente en alguna lista negra
- •Proveedores activos — cuántos servidores DNSBL están activos
- •Última verificación — hora del último escaneo automático
Verificación ad-hoc
Además de la monitorización regular, puede ejecutar una verificación inmediata de cualquier dominio o dirección IP en cualquier momento. El resultado muestra el estado en todos los servidores DNSBL activos en tiempo real.
Tendencias históricas
Para cada dominio monitorizado, el sistema mantiene un historial de verificaciones:
- •Línea temporal — visualización gráfica del estado del dominio a lo largo del tiempo
- •Cambios de estado — cuándo el dominio fue añadido/eliminado de una lista negra
- •Proveedores afectados — en qué listas negras se encontró el dominio
- •Duración — cuánto tiempo estuvo el dominio en la lista negra