DocumentaciónMódulos
28
Passive DNS
DNS Pasivo
El DNS Pasivo recopila y almacena todas las consultas DNS observadas en su red a través de Suricata IDS. Le permite investigar qué dominios se resolvieron, por qué direcciones IP y en qué momento, sin consultas DNS activas.
Licencia requerida:Enterprise
Los datos de DNS Pasivo provienen de los registros DNS de Suricata. Suricata IDS debe estar activo y configurado para registrar eventos DNS.
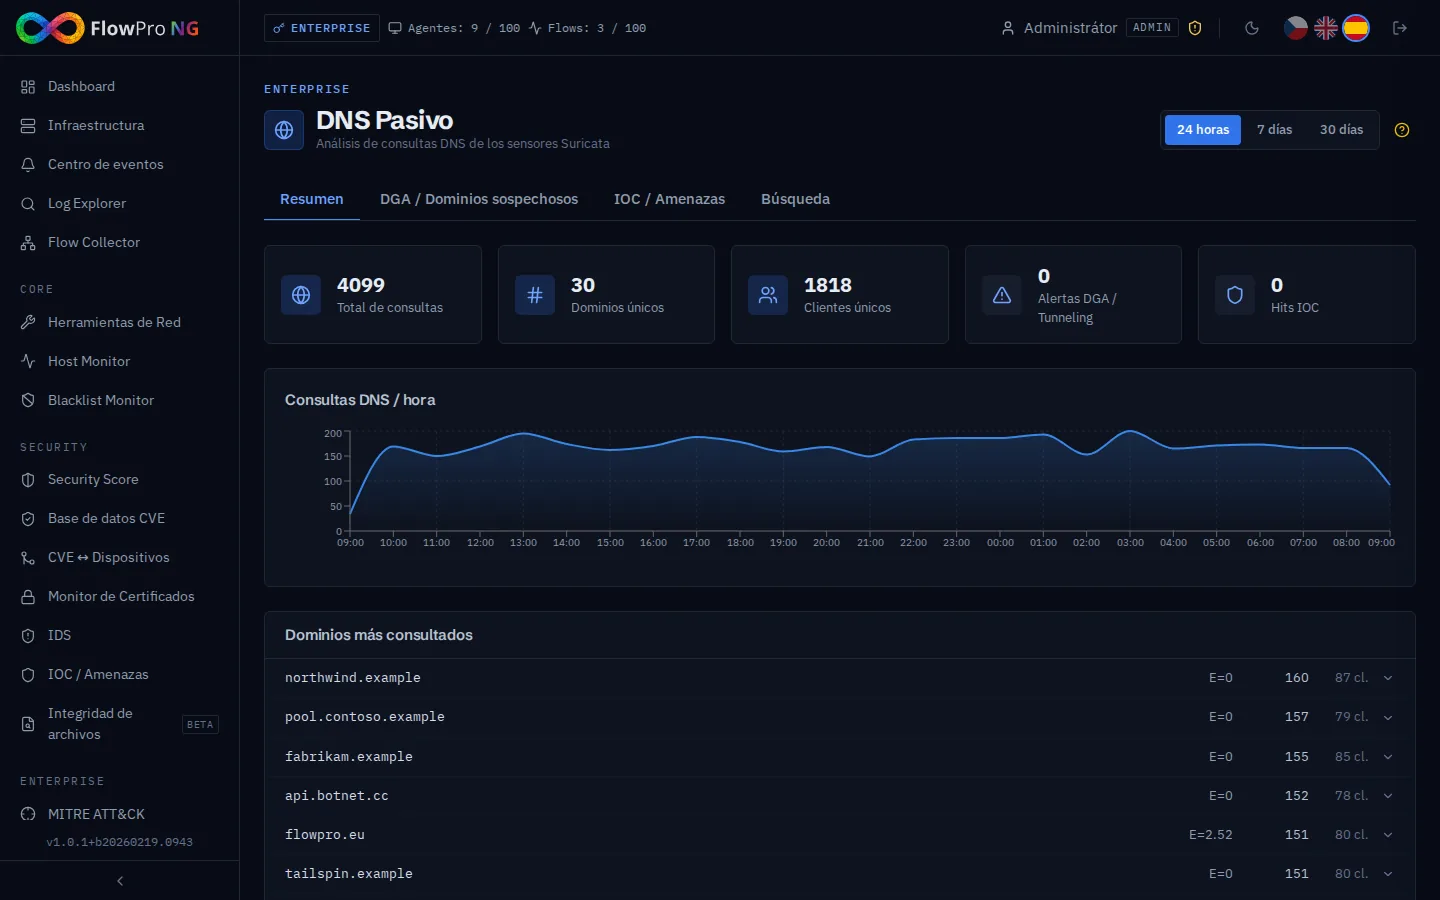
Funciones clave
- •Búsqueda de historial DNS por nombre de dominio o dirección IP
- •Ver IPs resueltas para cualquier dominio a lo largo del tiempo
- •Identificar hosts internos que consultaron dominios sospechosos
- •Filtrado basado en tiempo — investigar ventanas de tiempo específicas
- •Exportar resultados para respuesta a incidentes
Casos de uso típicos
| Escenario | Cómo usar DNS Pasivo |
|---|---|
| Investigación de C2 de malware | Busque el dominio C2 — encuentre qué IPs internas lo contactaron y cuándo |
| Análisis de dominio de phishing | Verifique si algún host interno resolvió el dominio de phishing antes de que se activara la alerta |
| Verificación de reputación de IP | Búsqueda inversa — encuentre todos los dominios que se resolvieron a una IP sospechosa |