DocumentaciónMódulos
25
IOC / Amenazas
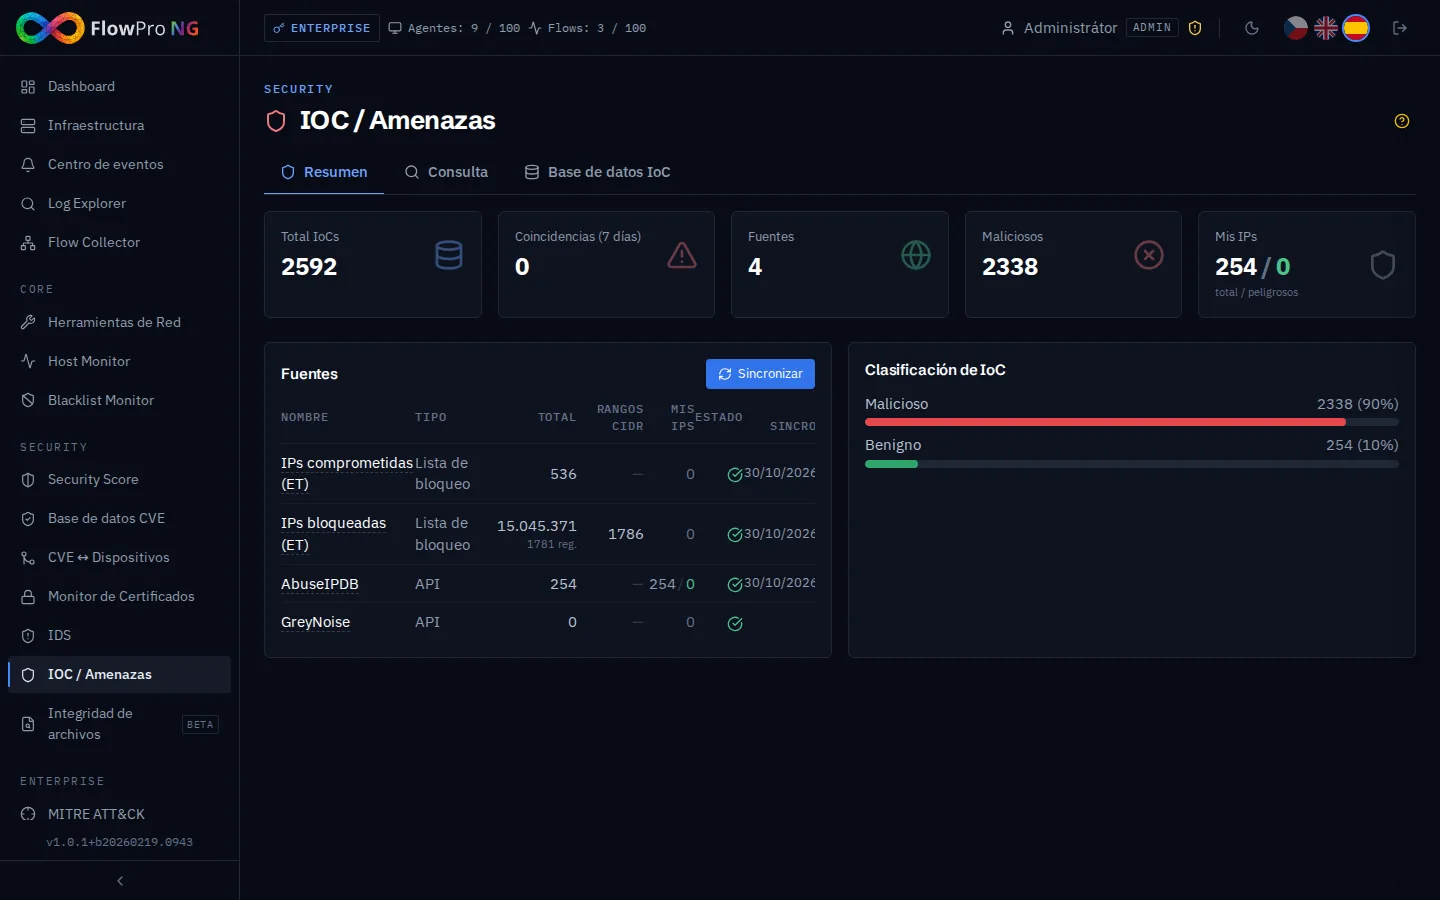
Threat Intelligence — vista general
El módulo Threat Intelligence correlaciona el tráfico de red con bases de datos de amenazas conocidas (IoC — Indicators of Compromise). Compara automáticamente direcciones IP, dominios y otros indicadores con feeds de inteligencia de amenazas.
Licencia requerida: Security
IoC (Indicadores de Compromiso)
El sistema trabaja con varios tipos de indicadores de compromiso:
| Tipo de IoC | Ejemplo | Descripción |
|---|---|---|
| IPv4 | 185.220.101.45 | Dirección IP maliciosa conocida |
| IPv4 CIDR | 185.220.101.0/24 | Rango de direcciones IP maliciosas (notación CIDR) |
| Domain | malware-c2.evil.com | Dominio C2 (command & control) conocido |
| URL | http://evil.com/payload.exe | URL con malware o phishing |
| Hash (MD5/SHA256) | a1b2c3d4... | Hash de malware conocido |
Los indicadores IPv4 CIDR permiten bloquear subredes completas. Durante la correlación, se utiliza la coincidencia CIDR de PostgreSQL para una comparación precisa de direcciones IP con rangos.
Fuentes de datos (Feeds)
FlowPro NG soporta múltiples formatos de fuentes de inteligencia de amenazas:
| Formato | Descripción | Ejemplo |
|---|---|---|
| STIX/TAXII | Formato estandarizado para el intercambio de IoC | MITRE ATT&CK, CIRCL |
| CSV | Lista simple de IoC (uno por línea) | Listas negras personalizadas |
| API | Feed REST API con respuesta JSON | AlienVault OTX, abuse.ch |
Feeds públicos recomendados
- •abuse.ch URLhaus — URLs maliciosas
- •abuse.ch ThreatFox — IoC de análisis de malware
- •AlienVault OTX — inteligencia de amenazas comunitaria
- •CIRCL — Computer Incident Response Center Luxembourg
Gestión de feeds
- •Añadir fuente — URL, formato, intervalo de sincronización
- •Activar/desactivar — encender/apagar feeds individuales
- •Sincronización automática — cada 5 minutos
- •Estadísticas de la fuente — cantidad de IoC, última sincronización, tasa de errores
Correlación y coincidencias
El sistema correlaciona automáticamente los indicadores IoC con el tráfico de red:
- •Coincidencia en tiempo real — los nuevos eventos se comparan inmediatamente con la base de datos de IoC
- •Escaneo histórico — posibilidad de buscar datos históricos con nuevos IoC
- •Hit = coincidencia — cuando una dirección IP de un registro coincide con un IoC conocido
- •Generación de alertas — se crea un evento del sistema al detectar una coincidencia
- •Detalle de coincidencia — muestra la fuente del IoC, categoría de amenaza, confianza y hora
Verificación de dirección IP
La función "Check IP" permite verificar manualmente cualquier dirección IP contra todas las fuentes de IoC activas. El resultado muestra:
- •Coincidencia / Sin coincidencia — si la IP está en algún feed de IoC
- •Fuente — qué feed identificó la IP como maliciosa
- •Categoría — tipo de amenaza (malware, C2, phishing, scanner, ...)
- •Confianza — nivel de certeza (0-100%)
- •Fecha — cuándo se actualizó por última vez el IoC
Estadísticas
- •Total de IoC — cuántos indicadores hay en la base de datos
- •Número de coincidencias — cuántas coincidencias se encontraron en el tráfico de red
- •Principales tipos de IoC — distribución de indicadores por tipo (IPv4, dominio, hash, ...)
- •Principales fuentes de coincidencias — de qué feeds provienen la mayoría de las coincidencias
- •Línea temporal — tendencia de coincidencias a lo largo del tiempo