16
Herramientas de red
Herramientas de red — vista general
Las herramientas de red (Network Tools) proporcionan un conjunto de más de 36 utilidades de diagnóstico disponibles directamente desde la interfaz web. Desde consultas DNS pasando por auditorías SSL hasta análisis de seguridad integrales. El módulo contiene 12 pestañas.
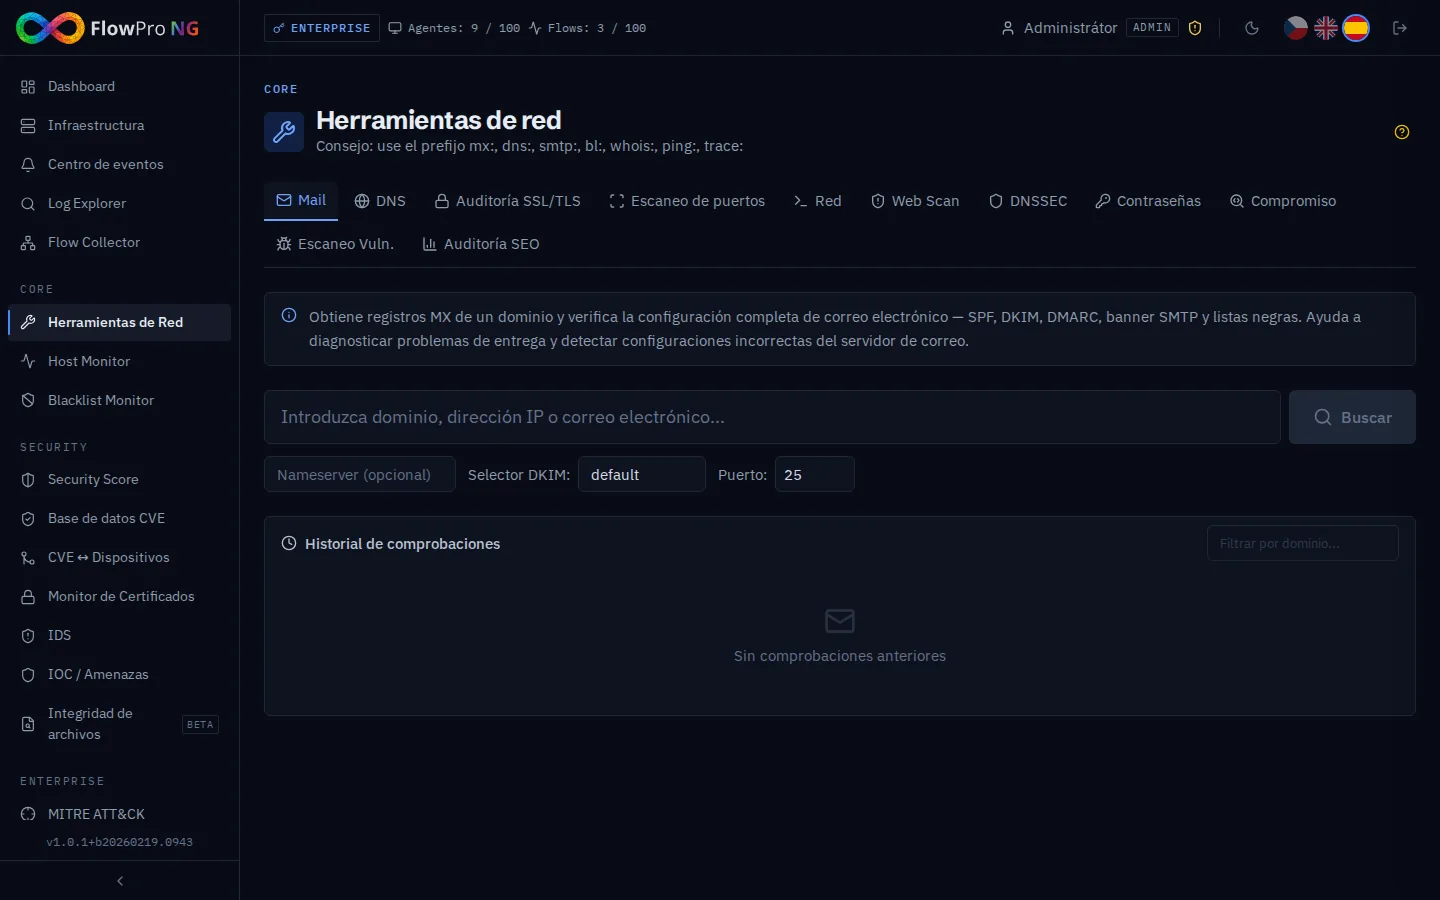
Resumen de pestañas
| Pestaña | Descripción | Entrada |
|---|---|---|
| DNS | Consulta DNS (A, AAAA, MX, TXT, CNAME, NS, SOA, SRV, PTR) | Barra de búsqueda compartida |
| MX | Registros MX con prioridades y verificación de disponibilidad | Barra de búsqueda compartida |
| Red | Ping y Traceroute con mapa y GeoIP | Barra de búsqueda compartida |
| Port Scan | Escaneo de puertos TCP (rápido/estándar/completo/personalizado) | Barra de búsqueda compartida |
| SSL | Auditoría SSL/TLS (certificado, protocolos, encabezados, cookies, CAA) | Barra de búsqueda compartida |
| WebScan | Escaneo de seguridad de aplicaciones web | Formulario propio |
| DNSSec | Auditoría DNSSEC con calificación de A+ a F | Formulario propio |
| Password | Auditoría de contraseñas y verificación de filtraciones de correo electrónico | Formulario propio |
| Compromise | Evaluación de compromiso (IoC, typosquat, filtraciones) | Formulario propio |
| Forensic | Análisis forense (fuerza bruta, viaje imposible, ...) | Formulario propio |
| VulnScan | Escaneo de vulnerabilidades con coincidencia de CVE | Formulario propio |
| SEO | Análisis SEO de una página web | Formulario propio |
DNS y MX
Consulta DNS
Consulta de registros DNS para un dominio dado. Tipos soportados: A, AAAA, MX, TXT, CNAME, NS, SOA, SRV, PTR.
Consulta MX
Consulta de registros MX (intercambiadores de correo) con prioridades y verificación de disponibilidad de servidores de correo. Además verifica registros SPF, DKIM y DMARC.
Herramientas de red (Ping / Traceroute)
Ping
Ping ICMP con transmisión de resultados en tiempo real vía WebSocket. Muestra RTT (tiempo de ida y vuelta), pérdida de paquetes e información GeoIP del objetivo. Los resultados se visualizan en un mapa Leaflet.
Traceroute
Trazado de la ruta de red con visualización de saltos individuales en un mapa. Cada salto muestra:
- •Dirección IP y nombre de host (DNS inverso)
- •RTT (tiempo de ida y vuelta) en milisegundos
- •GeoIP — país, ciudad, ISP
- •Visualización en mapa — puntos conectados por líneas
Tanto ping como traceroute transmiten resultados en tiempo real vía WebSocket con renderizado progresivo.
Port Scan
Escaneo de puertos TCP en una dirección objetivo. Perfiles disponibles:
- •Rápido — los 100 puertos más comunes
- •Estándar — los 1000 puertos principales
- •Completo — los 65535 puertos (puede tardar varios minutos)
- •Personalizado — lista de puertos personalizada
Los resultados se transmiten vía WebSocket y se muestran en tiempo real.
Auditorías de seguridad
Auditoría SSL/TLS
Auditoría integral de la configuración SSL/TLS del servidor. Verifica:
- •Certificado — validez, cadena de confianza, CN/SAN
- •Protocolos — soporte TLS 1.2/1.3, deshabilitación de SSL 3.0 y TLS 1.0/1.1
- •Suites de cifrado — seguridad de las suites de cifrado
- •Encabezados de seguridad — CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, X-XSS-Protection
- •HSTS — HTTP Strict Transport Security
- •OCSP — engrapado del Online Certificate Status Protocol
- •Cookies — atributos Secure, HttpOnly, SameSite
- •DNS CAA — registros de Certificate Authority Authorization
- •Información del servidor — detección del servidor web y versión
El resultado incluye una calificación general (A+ a F) con un desglose detallado de puntos y recomendaciones de mejora. Los resultados se guardan en el historial.
Escaneo Web
Escaneo de seguridad de aplicaciones web. Verifica encabezados, configuraciones del servidor, configuraciones incorrectas y vulnerabilidades básicas. Los resultados se guardan.
Auditoría DNSSEC
Auditoría integral de la configuración DNSSEC de un dominio. Verifica la cadena de confianza desde los servidores raíz, la validez de las firmas y la corrección de los registros DS. Calificaciones: A+, A, B, C, D, E, F.
Escaneo de vulnerabilidades
Escaneo de vulnerabilidades en un servidor objetivo. Detecta puertos abiertos, versiones de servicios y los compara con la base de datos CVE. Los resultados se guardan.
Seguridad de contraseñas y cuentas
Auditoría de contraseñas
Verificación de la fortaleza de la contraseña y comprobación de si ha sido comprometida en filtraciones de datos conocidas (Have I Been Pwned API).
Verificación de filtración de correo
Comprueba si una dirección de correo electrónico fue parte de una filtración de datos conocida. Utiliza la API de Have I Been Pwned (requiere la clave API de HIBP en Configuración → Servicios API). Los resultados de la verificación de correos filtrados se registran automáticamente en los eventos del sistema.
Herramientas forenses
Evaluación de compromiso
Evaluación integral de compromiso de la infraestructura. Combina verificación de indicadores IoC, typosquatting de dominios y análisis de filtraciones de datos.
Herramientas forenses
Un conjunto de herramientas forenses para analizar incidentes de seguridad:
- •Análisis de fuerza bruta — detección de intentos de descifrado de contraseñas
- •Viaje imposible — inicios de sesión desde ubicaciones geográficamente imposibles
- •Movimiento lateral — detección del movimiento lateral del atacante en la red
- •Escalada de privilegios — detección de escalada de privilegios
- •Línea temporal — resumen cronológico de actividades de una cuenta/IP sospechosa
Claves API
Algunas herramientas requieren claves API de servicios externos. Las claves se configuran en Configuración → Servicios API:
| Servicio | Uso | Necesario para |
|---|---|---|
| HIBP API Key | Have I Been Pwned — verificación de filtraciones | Email Breach Check |
| VirusTotal API Key | Análisis de archivos y URLs | Compromise Assessment |
| OTX API Key | AlienVault OTX — inteligencia de amenazas | Compromise Assessment |
Historial de resultados
Todas las auditorías (SSL, WebScan, DNSSEC, VulnScan, Compromise) se guardan automáticamente en la base de datos. Puede verlas, compararlas y seguir las mejoras a lo largo del tiempo.