DocumentaciónMódulos
30
Shodan Monitor
Shodan Monitor — vista general
El módulo Shodan monitoriza su infraestructura pública desde la perspectiva de un atacante. Rastrea puertos abiertos, servicios, vulnerabilidades y cambios en direcciones IP accesibles desde internet. La página contiene 3 pestañas: Vista general, Direcciones IP e Historial.
Licencia requerida: Enterprise
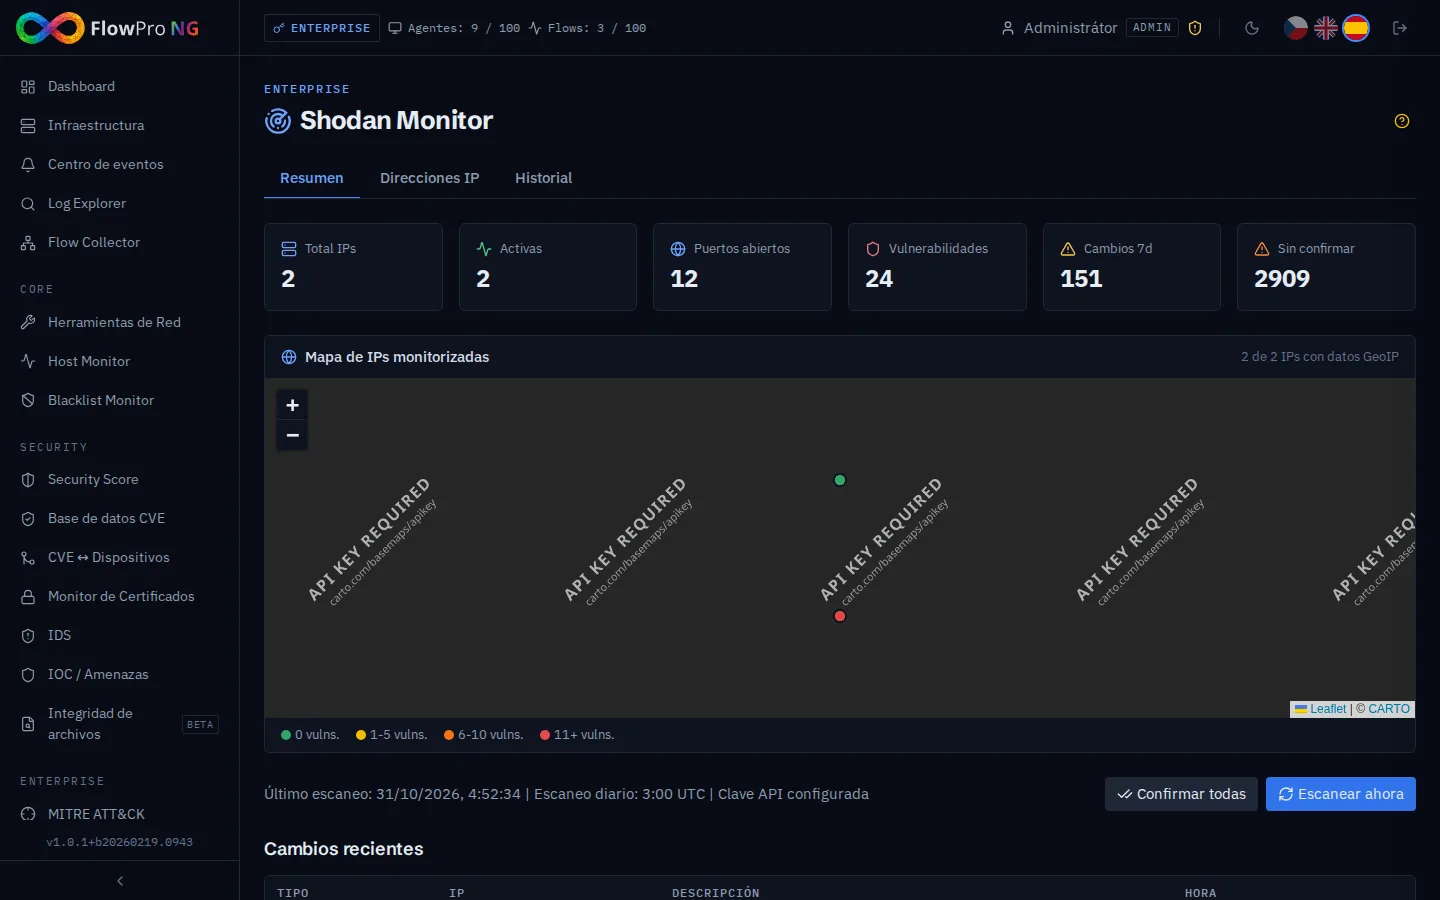
Pestaña: Vista general
Los indicadores muestran métricas resumidas:
| Tarjeta | Descripción |
|---|---|
| Total IPs | Número total de direcciones IP monitorizadas |
| Active | Número de direcciones IP con servicios activos |
| Open Ports | Número total de puertos abiertos en todas las IP |
| Vulnerabilities | Número de vulnerabilidades CVE descubiertas |
| Changes | Número de cambios detectados en el período seleccionado |
| Unacknowledged | Número de cambios no confirmados pendientes de revisión |
Pestaña: Direcciones IP
Gestión de las direcciones IP públicas monitorizadas de su organización.
Añadir y eliminar IPs
- •Añadir IP — introduzca una dirección IP pública en el formulario
- •Eliminar — haga clic en el icono de papelera junto a una IP específica
- •Añadir en lote — múltiples direcciones IP a la vez
Detalle de dirección IP
Para cada IP monitorizada se muestra lo siguiente:
- •Puertos abiertos — lista de puertos accesibles desde internet con nombres de servicios
- •Servicios en ejecución — detección de versiones de software (Apache, nginx, OpenSSH, ...)
- •Certificados SSL/TLS — validez, emisor, configuración
- •Vulnerabilidades — CVEs encontradas en servicios detectados con puntuación CVSS
- •Metadatos organizacionales — ASN, ISP, geolocalización
- •Mapa — ubicación geográfica de la dirección IP
CVE drilldown
Al hacer clic en una vulnerabilidad CVE se muestran detalles que incluyen:
- •ID CVE y descripción de la vulnerabilidad
- •Puntuación CVSS — calificación de severidad (0-10)
- •Servicios afectados — en qué puertos se encontró la vulnerabilidad
- •Referencias — enlaces a parches y avisos de seguridad
El módulo muestra datos de Shodan.io. Los resultados pueden estar retrasados (Shodan escanea internet de forma continua, no bajo demanda). Para el estado actual, use Network Tools → Port Scan.
Pestaña: Historial de cambios
El sistema rastrea cambios en las direcciones IP monitorizadas y genera registros. Tipos de cambios:
| Tipo de cambio | Descripción | Severidad |
|---|---|---|
| new_port | Un puerto no detectado anteriormente ahora es accesible | Alta |
| closed_port | Un puerto que estaba abierto ahora no está disponible | Baja |
| new_vuln | Se encontró un nuevo CVE en el servicio | Alta |
| service_change | Cambio en la versión o tipo de servicio | Media |
| cert_change | El certificado SSL fue renovado o expiró | Media |
Flujo de confirmación
Cada cambio puede ser confirmado (acknowledge) para marcarlo como revisado:
- •Cambios no confirmados — mostrados con un indicador destacado
- •Acknowledge — confirmación de que el cambio ha sido revisado
- •Filtro — opción para mostrar solo los cambios no confirmados
Configure notificaciones en un canal de Telegram o Slack para alertas inmediatas sobre puertos recién abiertos — esto puede indicar una compromisión. Configurar en Configuración → Notificaciones.
Exportación
Los datos de Shodan se pueden exportar:
- •CSV — formato tabular para Excel y análisis
- •JSON — formato legible por máquinas con todos los detalles