31
NIS2 Cumplimiento
NIS2 Cumplimiento — vista general
El módulo NIS2 Cumplimiento evalúa automáticamente el nivel de conformidad de su infraestructura con los requisitos regulatorios. Soporta 6 marcos de seguridad y realiza 130 verificaciones automatizadas. La página contiene 14 pestañas.
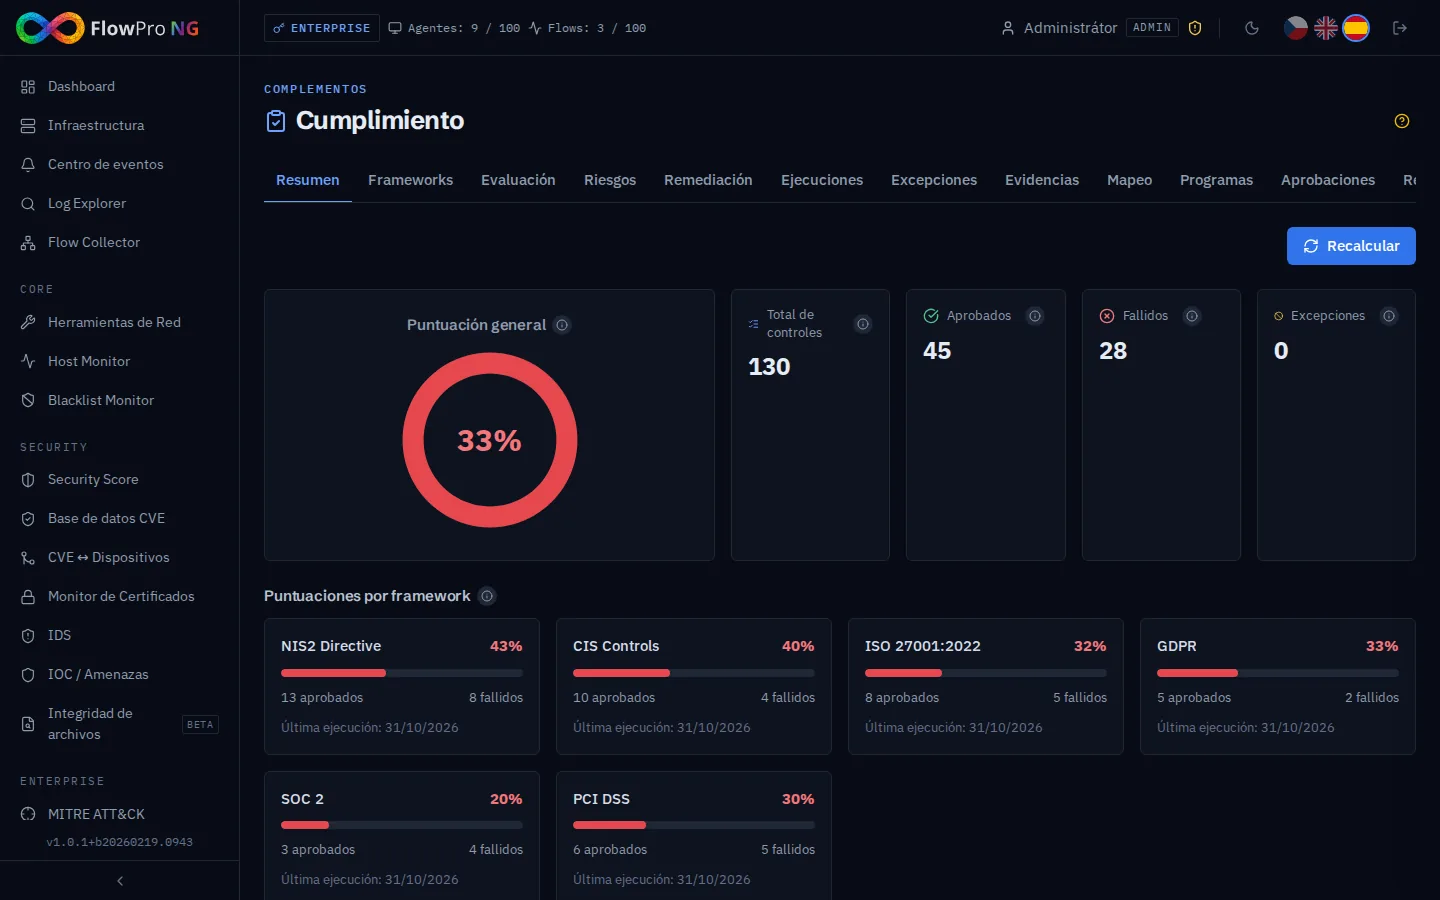
Resumen de pestañas
| Pestaña | Descripción |
|---|---|
| Overview | Puntuación resumida, tendencia, mapa de calor, indicadores |
| Frameworks | Resumen de los 6 marcos y sus controles |
| Assessment | Resultados detallados de la última evaluación |
| Risks | Registro de riesgos con mapa de calor 5×5 |
| Remediation | Recomendaciones para corregir controles fallidos |
| Runs | Historial de ejecuciones de cumplimiento con comparación |
| Exceptions | Gestión de excepciones para controles irrelevantes |
| Evidence | Evidencia y documentos para controles manuales |
| Mapping | Mapeo de controles entre marcos |
| Schedules | Configuración de evaluaciones programadas |
| Approvals | Flujo de trabajo de aprobación para atestaciones |
| Audit Log | Historial de todas las acciones de cumplimiento |
| Integrations | Integración con sistemas externos |
| Builder | Creación de marcos y controles personalizados |
Marcos soportados
| Marco | Enfoque | Controles |
|---|---|---|
| NIS2 | Directiva de ciberseguridad de la UE | ~25 |
| CIS Controls v8.1 | Mejores prácticas de seguridad (CIS Benchmarks) | ~30 |
| ISO 27001 | Estándar internacional de SGSI | ~25 |
| GDPR | Protección de datos personales (regulación de la UE) | ~15 |
| SOC 2 | Seguridad de servicios (marco de auditoría) | ~20 |
| PCI DSS | Seguridad de tarjetas de pago | ~15 |
Tipos de controles
Cada control puede ser de uno de cinco tipos:
| Tipo | Descripción | Ejemplo |
|---|---|---|
| ES Query | Consulta a Elasticsearch | Existencia de registros de seguridad en las últimas 24h |
| PG Query | Consulta a PostgreSQL | Número de usuarios activos con 2FA |
| API Check | Verificación de API externa | Estado del clúster de Elasticsearch |
| Config Check | Verificación de configuración | Configuración de la política de retención |
| Manual | Confirmación manual | Existencia de una política de seguridad |
Puntuación y evaluación
La puntuación general se calcula como:
Puntuación = (Aprobados + No Aplicable) / Total × 100%
- •Aprobado (verde) — control superado
- •Fallido (rojo) — control no superado
- •No Aplicable (gris) — el control no aplica (excepción)
- •Error (naranja) — el control falló técnicamente (problema con la consulta)
Registro de riesgos
La pestaña Riesgos contiene un registro de riesgos con un mapa de calor interactivo 5×5:
- •Mapa de calor — matriz probabilidad × impacto (5 niveles)
- •Elementos de riesgo — riesgos individuales con descripción, propietario y estado
- •Mitigación — planes de reducción de riesgos con línea temporal
- •Priorización — ordenación automática por puntuación de riesgo
- •Código de colores — rojo (crítico), naranja (alto), amarillo (medio), verde (bajo)
Evaluación automatizada
El sistema ejecuta automáticamente una evaluación (compliance run) cada 6 horas (intervalo configurable en Configuración). Durante la ejecución:
- •Ejecuta todas las verificaciones automatizadas (ES, PG, API, Config)
- •Compara los resultados con la ejecución anterior
- •Genera un SystemEvent y envía una notificación cuando disminuye la puntuación
- •Guarda los resultados para la tendencia histórica
Atestación y aprobaciones
Los controles manuales requieren atestación — confirmación de una persona responsable:
- •Quién atestó — nombre y rol
- •Cuándo — fecha de atestación
- •Evidencia — descripción textual, enlace al documento, descripción del proceso
- •Validez — la atestación se renueva periódicamente
Flujo de aprobación
Para organizaciones que requieren un proceso de aprobación:
- •Enviar atestación — el usuario completa el formulario con evidencia
- •Revisión — el aprobador revisa los documentos
- •Aprobación/rechazo — con comentario
- •Registro de auditoría — historial de todas las aprobaciones en Audit Log
Gestión de evidencia
La pestaña Evidencia permite la gestión centralizada de documentos y evidencias:
- •Subir evidencia — adjuntar archivos y documentos
- •Tipos de evidencia — documentos, capturas de pantalla, exportaciones, registros manuales
- •Etiquetas — categorizar evidencia para facilitar la búsqueda
- •Vincular a controles — conectar evidencia con controles específicos
Excepciones
Para controles que no son relevantes para su entorno, puede crear una excepción:
- •Justificación — descripción obligatoria de por qué el control es irrelevante
- •Validez — fecha de expiración opcional de la excepción
- •Aprobación — la excepción puede requerir aprobación
- •Impacto positivo — las excepciones cuentan como No Aplicable (aumentan la puntuación)
Constructor de marcos
La pestaña Builder permite crear marcos de cumplimiento personalizados:
- •Nuevo marco — nombre, descripción, categorías
- •Controles personalizados — definir tipo de verificación, consulta y resultado esperado
- •Importar/exportar — compartir marcos entre instancias
- •Clonar — duplicar un marco existente como base
Integración de Compliance Chat
Desde el módulo de Cumplimiento, puede acceder a Compliance Chat — un chatbot RAG para consultas sobre la directiva NIS2. El chatbot responde basándose en el texto completo de la directiva NIS2 dividido en 221 bloques semánticos.
Exportación e informes
Los resultados de la evaluación de cumplimiento se pueden exportar:
- •PDF — informe formateado para la gerencia y auditores (A4 horizontal, caracteres checos, tablas por categoría)
- •CSV — datos tabulares para procesamiento posterior