34
Active Directory
Active Directory — přehled
Modul Active Directory připojuje FlowPro NG k vaší Windows doméně přes LDAPS (pouze pro čtení). Pravidelně načítá uživatele, počítače, skupiny, organizační jednotky a zásady skupiny, provádí audit zabezpečení identit, sleduje změny mezi synchronizacemi a propojuje doménové počítače s aktivy FlowPro.
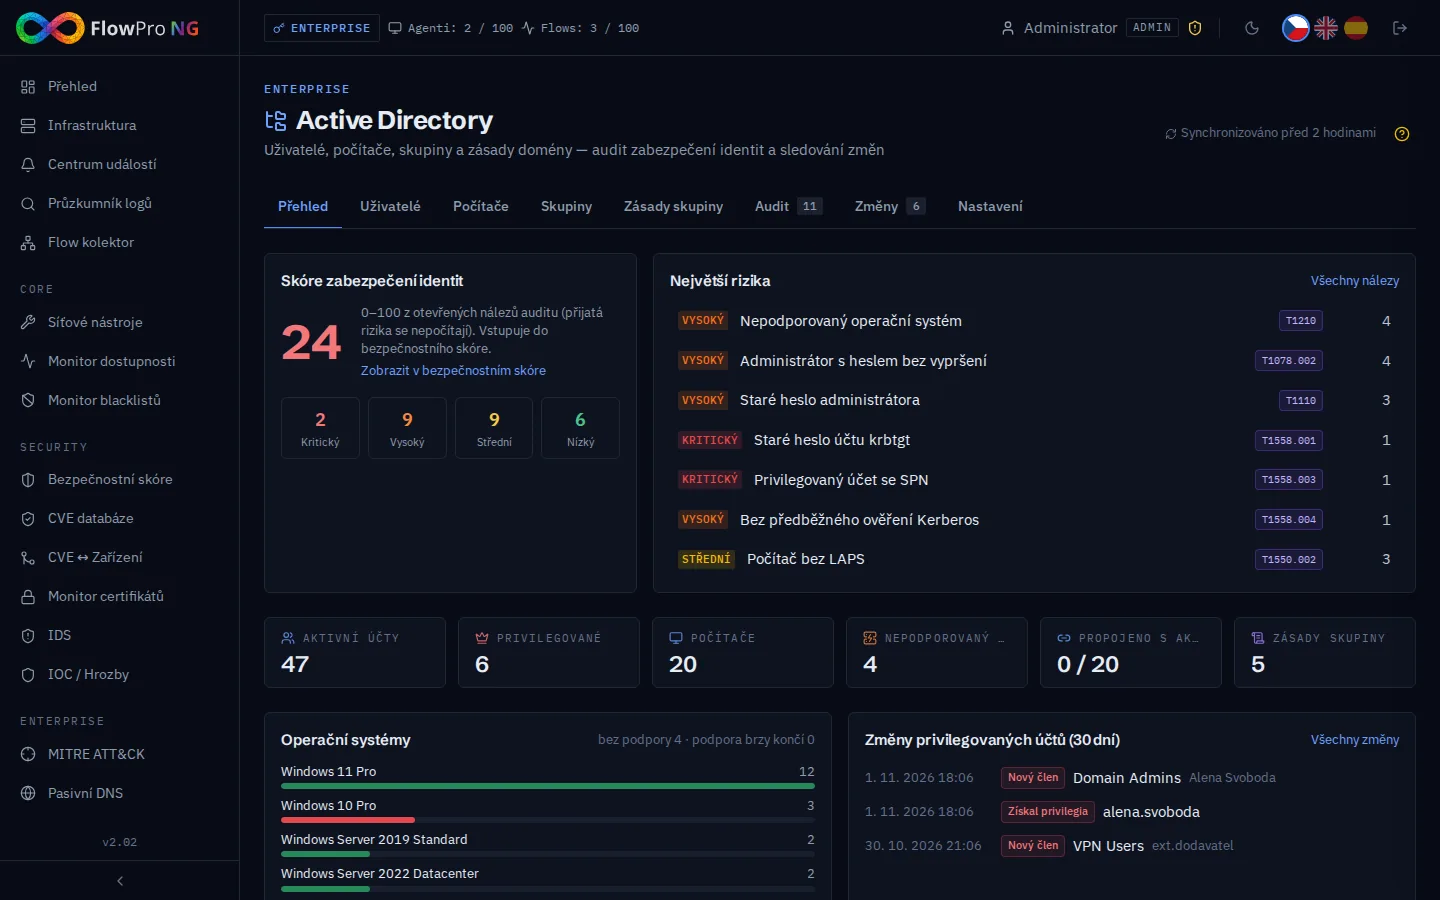
- •Více domén — každé připojení má vlastní interval synchronizace (výchozí 15 minut); stránku lze zúžit na jednu doménu
- •Bezpečnostní audit s 27 kontrolami (Kerberos, privilegované účty, zásada hesel, nepodporované systémy, LAPS, zásady skupiny) namapovanými na MITRE ATT&CK
- •Privilegované účty se poznají podle známého SID, vnořených skupin i primární skupiny — nezávisle na jazyku Windows
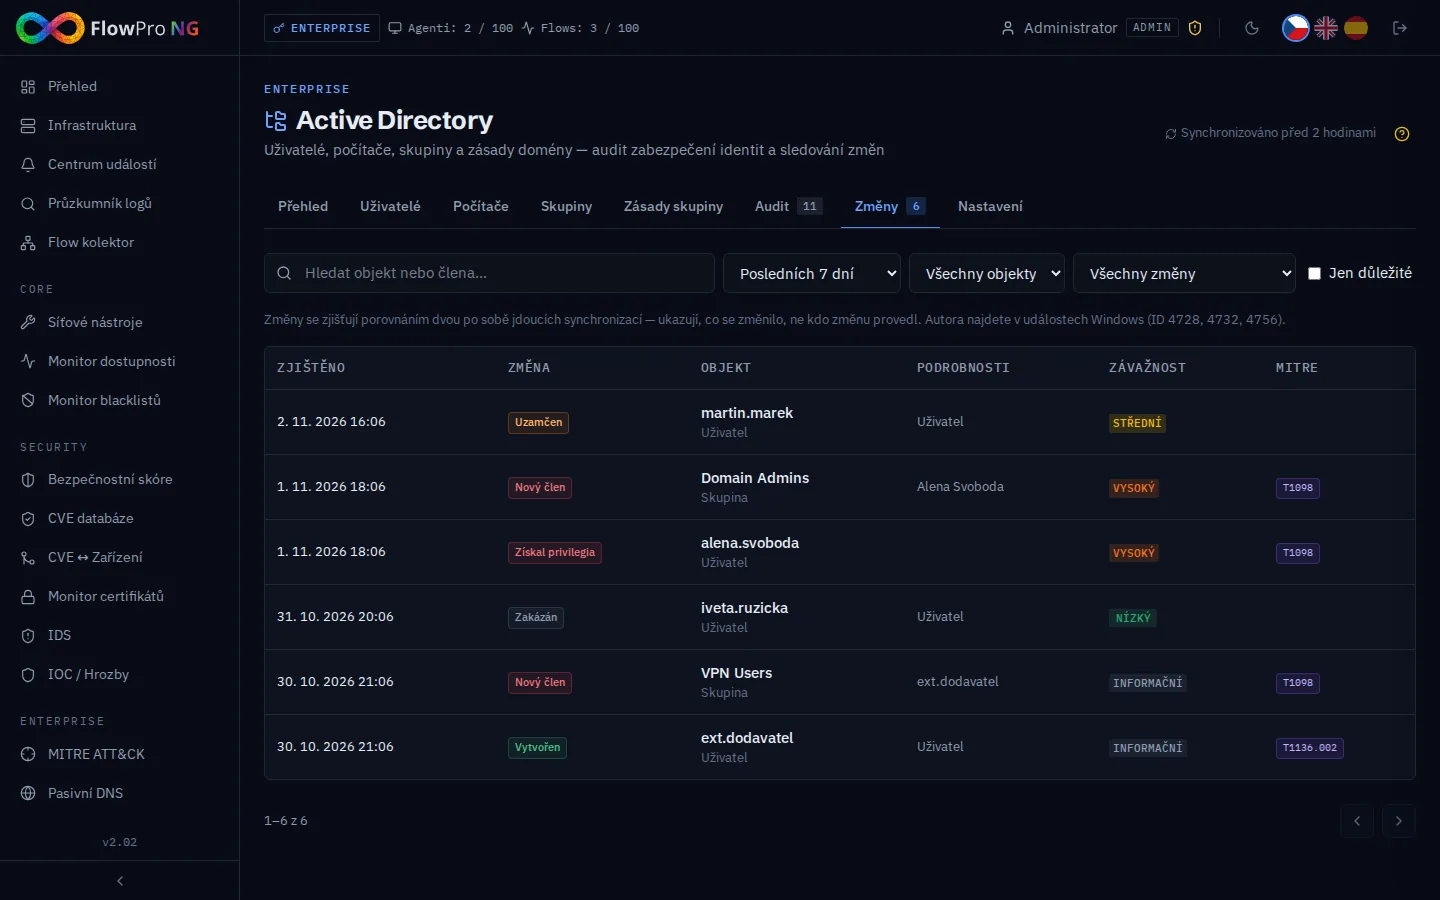
- •Historie změn — noví administrátoři, zakázané účty, nové řadiče domény, nastavení Kerberos, změny GPO
- •Propojení: Centrum událostí, scénáře, bezpečnostní skóre, NIS2 compliance, aktiva a CVE
Připojení domény
Připravte účet pro čtení
Vytvořte v AD vyhrazený účet. Stačí běžný Domain User — FlowPro adresář jen čte a nikdy do něj nezapisuje. Nepoužívejte administrátorský účet.
Povolte LDAPS na řadiči domény
Modul se připojuje pouze přes LDAPS (TCP 636, TLS). Řadič domény potřebuje serverový certifikát (AD CS nebo jiná CA) a port 636 musí být dostupný ze serveru FlowPro.
Přidejte a otestujte připojení
V Nastavení klikněte na Přidat připojení, vyplňte údaje a před uložením klikněte na Otestovat. Test ukáže název řadiče, kontext domény a verzi TLS, nebo srozumitelnou příčinu selhání (přihlašovací údaje, certifikát, časový limit, DNS, odmítnuté spojení, chybné Base DN).
Bind DN:  CN=svc-flowpro,CN=Users,DC=firma,DC=local   (or svc-flowpro@firma.local)
Base DN:  DC=firma,DC=local
Port:     636 (LDAPS)
První synchronizace
První synchronizace je výchozí stav — uloží aktuální stav, provede audit a vytvoří jednu souhrnnou událost. Změny se hlásí od druhé synchronizace.
Uživatelé
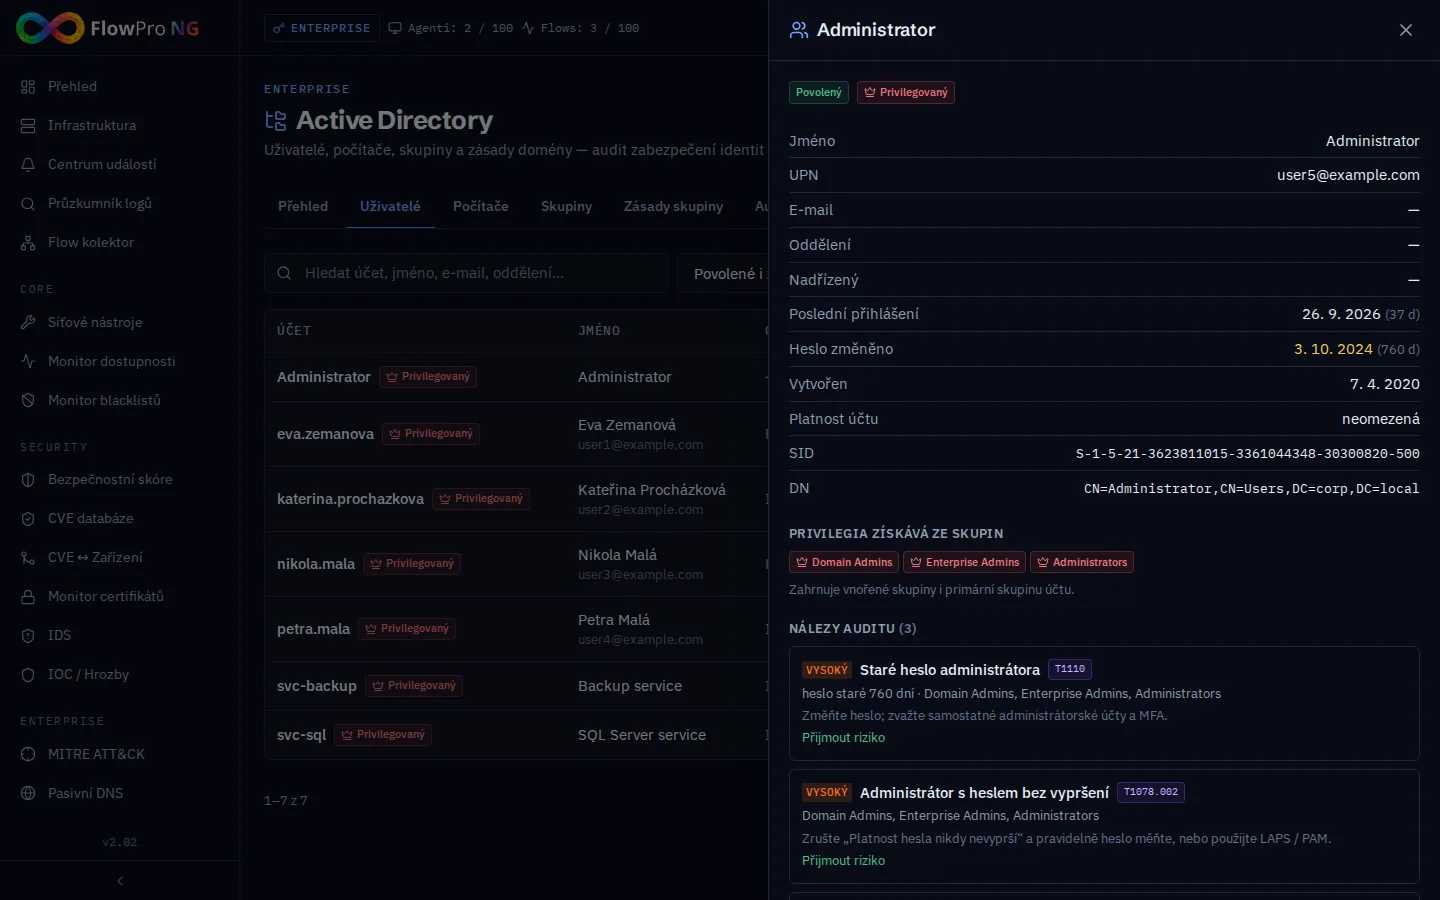
Záložka Uživatelé ukazuje účty s posledním přihlášením, stářím hesla, stavem a počtem otevřených nálezů auditu. Filtrujte podle stavu, oprávnění nebo nálezů a řaďte podle nejdelší doby bez přihlášení nebo nejstaršího hesla. Filtry jsou součástí adresy URL, takže pohled lze sdílet.
Počítače a aktiva
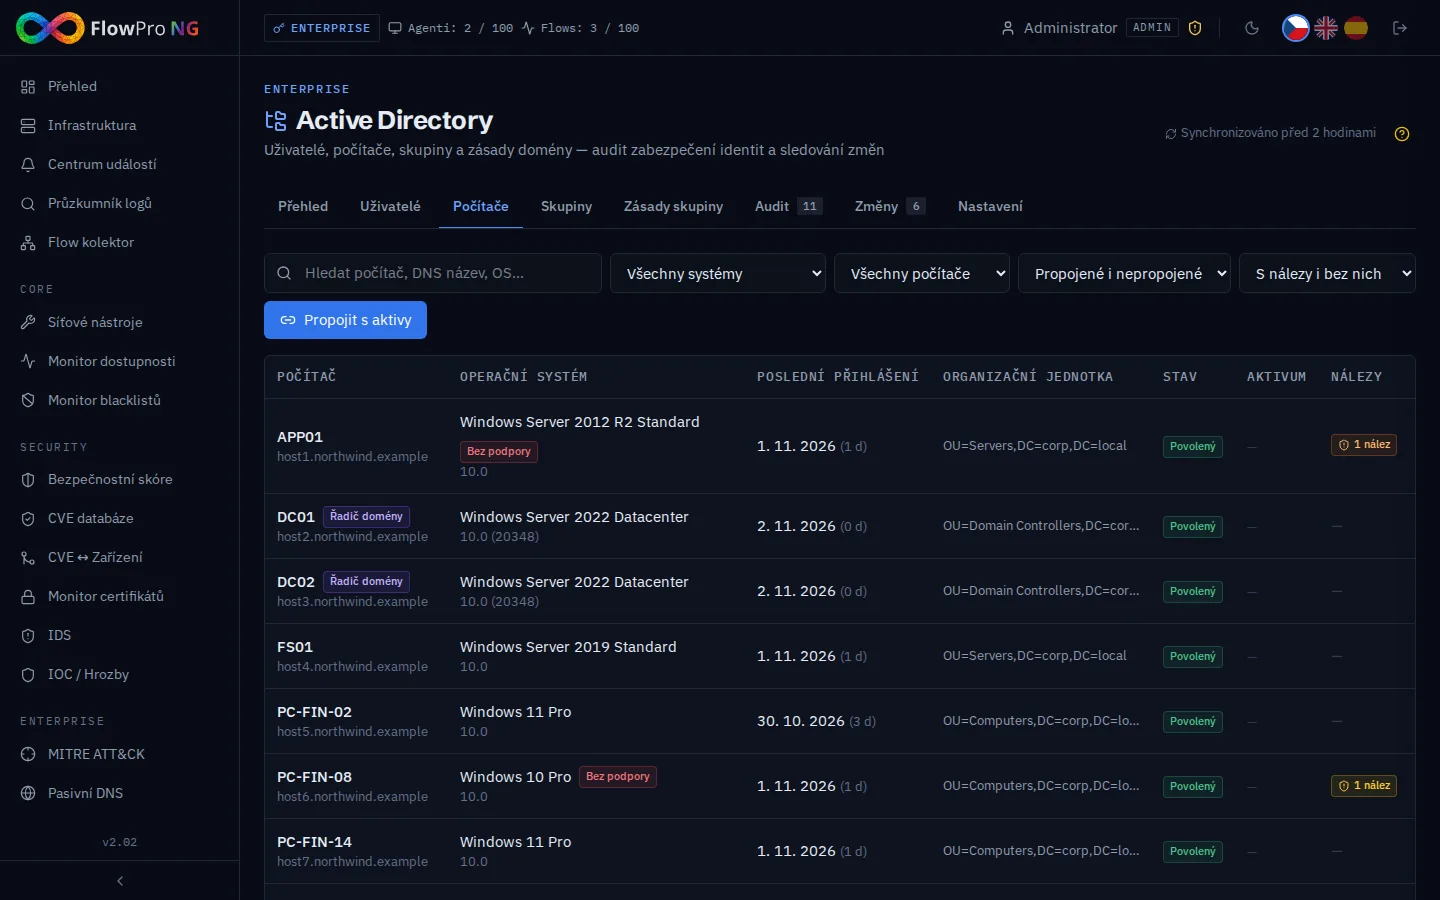
Záložka Počítače ukazuje operační systémy se stavem podpory (červená = bez bezpečnostních aktualizací, oranžová = podpora brzy končí), řadiče domény, propojené aktivum FlowPro a nálezy auditu.
Propojení s aktivy
Po každé synchronizaci (a tlačítkem Propojit s aktivy) FlowPro propojí počítače s aktivy — nejdřív podle názvu (název počítače nebo FQDN odpovídá názvu aktiva), pak podle IP adresy zjištěné z pasivní DNS. Ruční propojení se nikdy nemění. Propojené aktivum ukazuje účet počítače v AD ve svém detailu; prázdná verze OS aktiva se doplní z AD, což zlepšuje párování CVE.
Skupiny
Privilegované skupiny se poznají podle známého SID — Domain Admins (…-512), Schema Admins (…-518), Enterprise Admins (…-519), Group Policy Creator Owners (…-520), Key Admins a skupiny BUILTIN Administrators, Account/Server/Print/Backup Operators — a DnsAdmins podle názvu. Privilegovaná je i každá skupina do nich vnořená a každý uživatel, který se tam dostane přímo, vnořením nebo primární skupinou.
Zásady skupiny
Záložka Zásady skupiny zobrazuje GPO s verzemi, stavem a propojenými OU (včetně propojení v kořeni domény). Historie změn zaznamenává nové, upravené, smazané, propojené a odpojené zásady. Změna Default Domain Policy nebo Default Domain Controllers Policy vytvoří událost v Centru událostí.
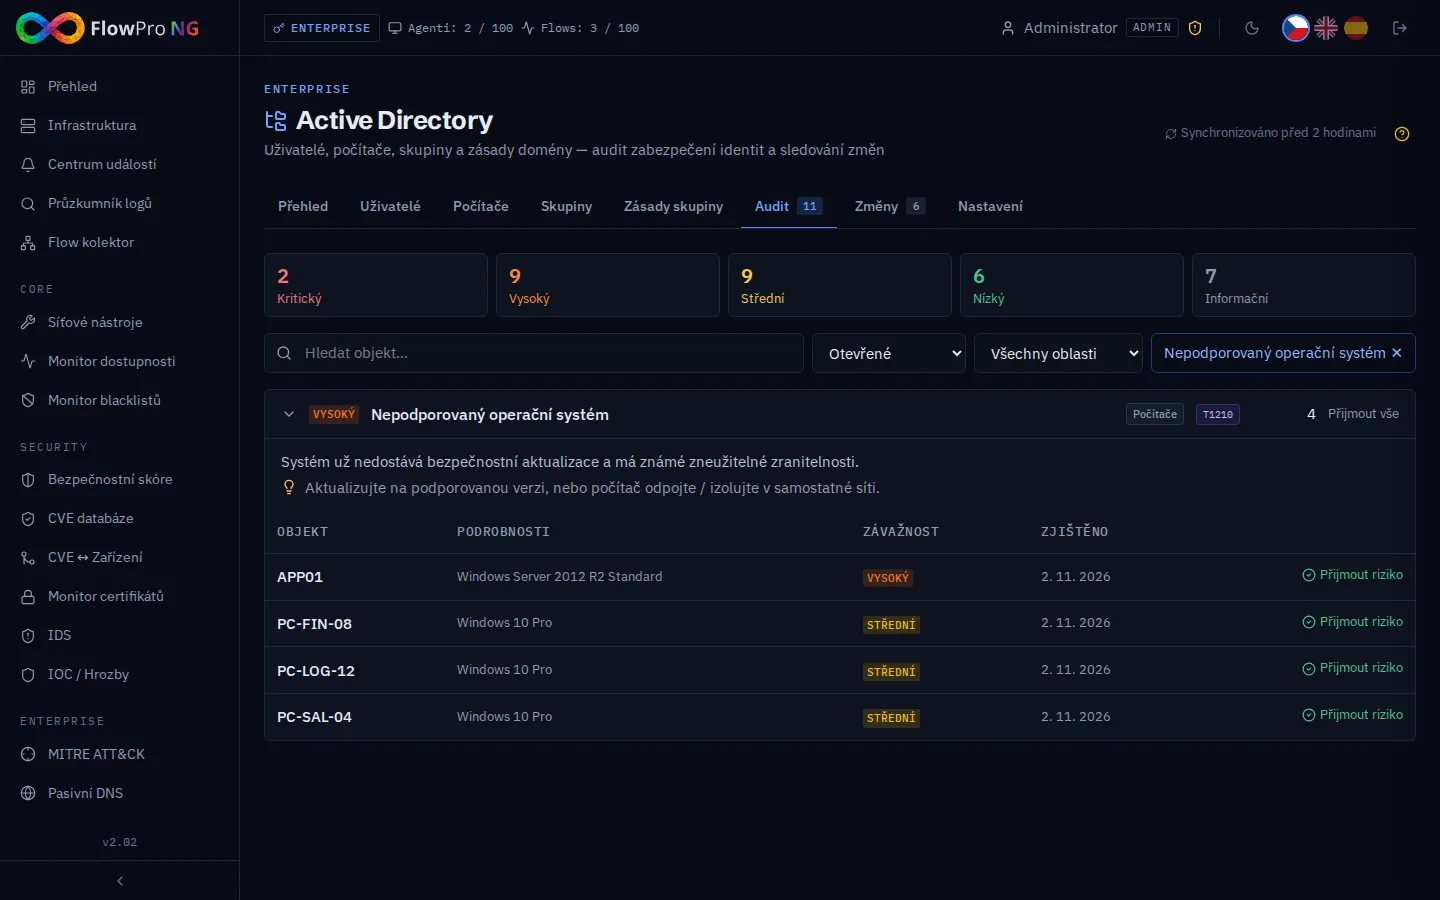
Bezpečnostní audit
Audit běží po každé synchronizaci. Nálezy jsou seskupené podle typu; každý typ má popis, doporučení a techniky MITRE ATT&CK (štítek otevře techniku). Kliknutím na kartu závažnosti nebo oblast filtrujete, rozbalením typu zobrazíte objekty.
| Oblast | Kontroly |
|---|---|
| Kerberos | Kerberoastovatelné účty (SPN), bez předběžného ověření (AS-REP roasting), neomezené delegování, heslo krbtgt starší než limit (riziko Golden Ticket) |
| Privilegované účty | Administrátor se SPN, heslo bez vypršení, staré heslo administrátora, příliš mnoho Domain Admins, zakázaný účet v privilegované skupině, zbytkový adminCount, přehled privilegovaných účtů |
| Účty | Heslo nevyžadováno, vratné šifrování, neaktivní účet, nikdy nepřihlášen, staré heslo, heslo bez vypršení |
| Zásady domény | Slabá zásada hesel (délka, složitost, historie), bez uzamčení účtu, uživatelé mohou přidávat počítače (MachineAccountQuota) |
| Počítače | Nepodporovaný operační systém (na řadiči domény kritický), LAPS nenasazen / chybí, neaktivní počítač |
| Zásady skupiny | Kritická GPO vypnutá, vypnutá GPO stále propojená, nepropojená GPO |
Přijetí rizika
Nález zmizí automaticky, jakmile je příčina v AD odstraněna. Pokud je riziko záměrné (např. izolovaný starý systém), analytik nebo administrátor ho přijme s důvodem a případně datem platnosti. Přijaté nálezy se při další synchronizaci znovu neotevřou, nepočítají se do skóre a jsou uvedeny v Přijatých rizicích s autorem a důvodem — doklad pro audit NIS2. Po datu platnosti se nález opět otevře.
Skóre zabezpečení identit
Skóre 0–100 se počítá z otevřených, nepřijatých nálezů. Každý typ nálezu přidá body podle závažnosti (kritický 15, vysoký 8, střední 3, nízký 1), které rostou logaritmicky s počtem objektů — 150 starých počítačů není 150× horší než jeden. Skóre je součástí bezpečnostního skóre jako komponenta Identity (Active Directory) s váhou 10 %.
Historie změn
Každá synchronizace se porovná s předchozí. Zaznamenají se nové a smazané objekty, povolené/zakázané/uzamčené účty, získaná nebo odebraná privilegia (i přes vnořené skupiny), členové přidaní do privilegovaných skupin či z nich odebraní, nové řadiče domény, neomezené delegování, vypnuté předběžné ověření Kerberos, PASSWD_NOTREQD, změny hesel administrátorů a změny OS.
Propojení s dalšími moduly
| Modul | Co AD poskytuje |
|---|---|
| Centrum událostí | Zdroj Active Directory: selhávající synchronizace (od 2. neúspěchu po sobě, po úspěchu se uzavře), nový privilegovaný účet, nový řadič domény, změny delegování / předověření, změna kritické GPO, nové nálezy auditu (jedna událost na typ). Tlačítko Otevřít v Active Directory přejde na správnou záložku. |
| Scénáře | Zdroj spouštění „Active Directory“ — např. upozornit bezpečnostní tým nebo zavolat webhook, když se někdo stane doménovým administrátorem. |
| Bezpečnostní skóre | Komponenta Identity (Active Directory), váha 10 %, s doporučenými kroky pro jednotlivé typy nálezů. |
| NIS2 compliance | Automatické kontroly AD-1 … AD-6: aktuální synchronizace, žádné kritické nálezy, zabezpečené privilegované účty, zakázané neaktivní účty, zásada hesel a uzamčení, podporované systémy. Bez připojeného AD jsou „nelze použít“. |
| MITRE ATT&CK | Každý typ nálezu a důležitá změna nesou ID techniky (T1558.003, T1558.004, T1098, T1484.001, T1210 …) s odkazem na stránku MITRE. |
| Aktiva a CVE | Automatické propojení počítačů s aktivy, karta AD v detailu aktiva, verze OS pro párování CVE, odkaz na zranitelnosti OS počítače. |
| Windows události, Honeypot | Obohacení přihlášení ve Windows událostech o údaje uživatele; honeypot upozorní, když útočník zkouší skutečná jména doménových účtů. |
Nastavení
Nastavení (jen pro administrátory) obsahuje připojení, prahy auditu, volby Centra událostí a uchovávání. Po změně prahů použijte Uložit a přepočítat audit — audit se vyhodnotí nad uloženými daty bez dotazu na řadič.
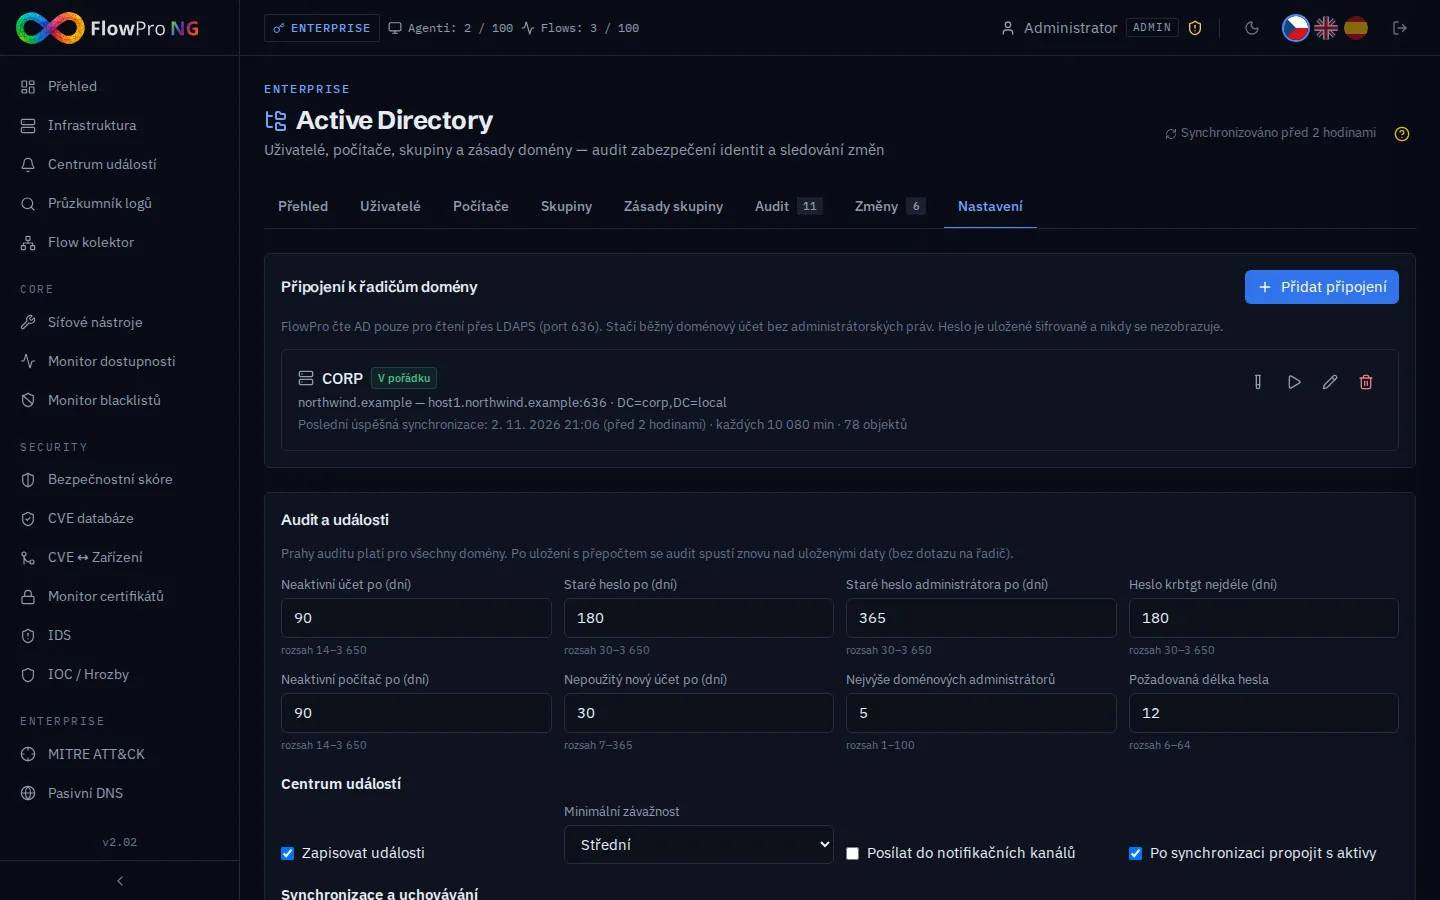
| Nastavení | Výchozí | Význam |
|---|---|---|
| Neaktivní účet po | 90 | Dní bez přihlášení povoleného účtu |
| Staré heslo po | 180 | Běžné účty |
| Staré heslo administrátora po | 365 | Privilegované účty |
| Heslo krbtgt nejdéle | 180 | Nad 3 roky je nález kritický |
| Nejvýše doménových administrátorů | 5 | Povolení efektivní členové včetně vnořených skupin |
| Požadovaná délka hesla | 12 | Porovnává se s Default Domain Policy |
| Ochrana proti mazání | 50 % | Když najednou zmizí víc objektů daného typu, mazání se pozastaví a synchronizace se označí jako Neúplná |
| Centrum událostí | zapnuto, Střední | Minimální závažnost vytvářených událostí; notifikační kanály volitelně |
| Uchovávání historie | 90 / 365 dní | Historie synchronizací (posledních 50 na doménu vždy) / změny objektů a GPO |
Role
Všichni s modulem vidí inventář, audit a změny. Analytici a administrátoři navíc přijímají rizika, propojují aktiva a spouštějí synchronizaci. Jen administrátoři spravují připojení (přihlašovací údaje) a nastavení.
Řešení problémů
| Problém | Řešení |
|---|---|
| Server neodpovídá (časový limit) | Port 636 blokuje firewall nebo neběží VPN do sítě zákazníka. Test připojení to vzdá po 10 sekundách. |
| Chyba TLS certifikátu | Vložte do připojení certifikát CA domény (PEM) a místo IP adresy použijte název serveru z certifikátu. |
| Neplatné přihlašovací údaje | Zkontrolujte Bind DN (úplné DN nebo uzivatel@domena) a heslo; účet nesmí být uzamčený ani propadlý. |
| Pruh „data nejsou aktuální“ | Poslední úspěšná synchronizace je starší než čtyři intervaly. Inventář a audit ukazují poslední známý stav; chyba je vidět v Nastavení a v Centru událostí. |
| Synchronizace označená jako Neúplná | Řadič vrátil výrazně méně objektů než minule (změna Base DN, oprávnění). Nic se nesmazalo; odstraňte příčinu, nebo zvyšte ochranu proti mazání, pokud je změna skutečná. |
| Nezobrazuje se zásada domény, LAPS se nezjistí | Účet pro čtení nevidí objekt domény nebo atributy LAPS; udělte právo čtení nebo zkontrolujte Base DN. |