36
Integrita souborů (FIM) — beta
Kontrola integrity souborů (FIM) — přehled
Kontrola integrity souborů hlídá důležité systémové soubory na serverech a stanicích s Elastic Agentem a zaznamenává každé vytvoření, změnu, smazání, přesun i změnu práv nebo vlastníka. Změny kritických souborů (účty, SSH, sudo, cron, systemd, systémové programy) se stávají událostmi v Centru událostí, promítají se do Bezpečnostního skóre a shody s NIS2 a mapují se na MITRE ATT&CK.
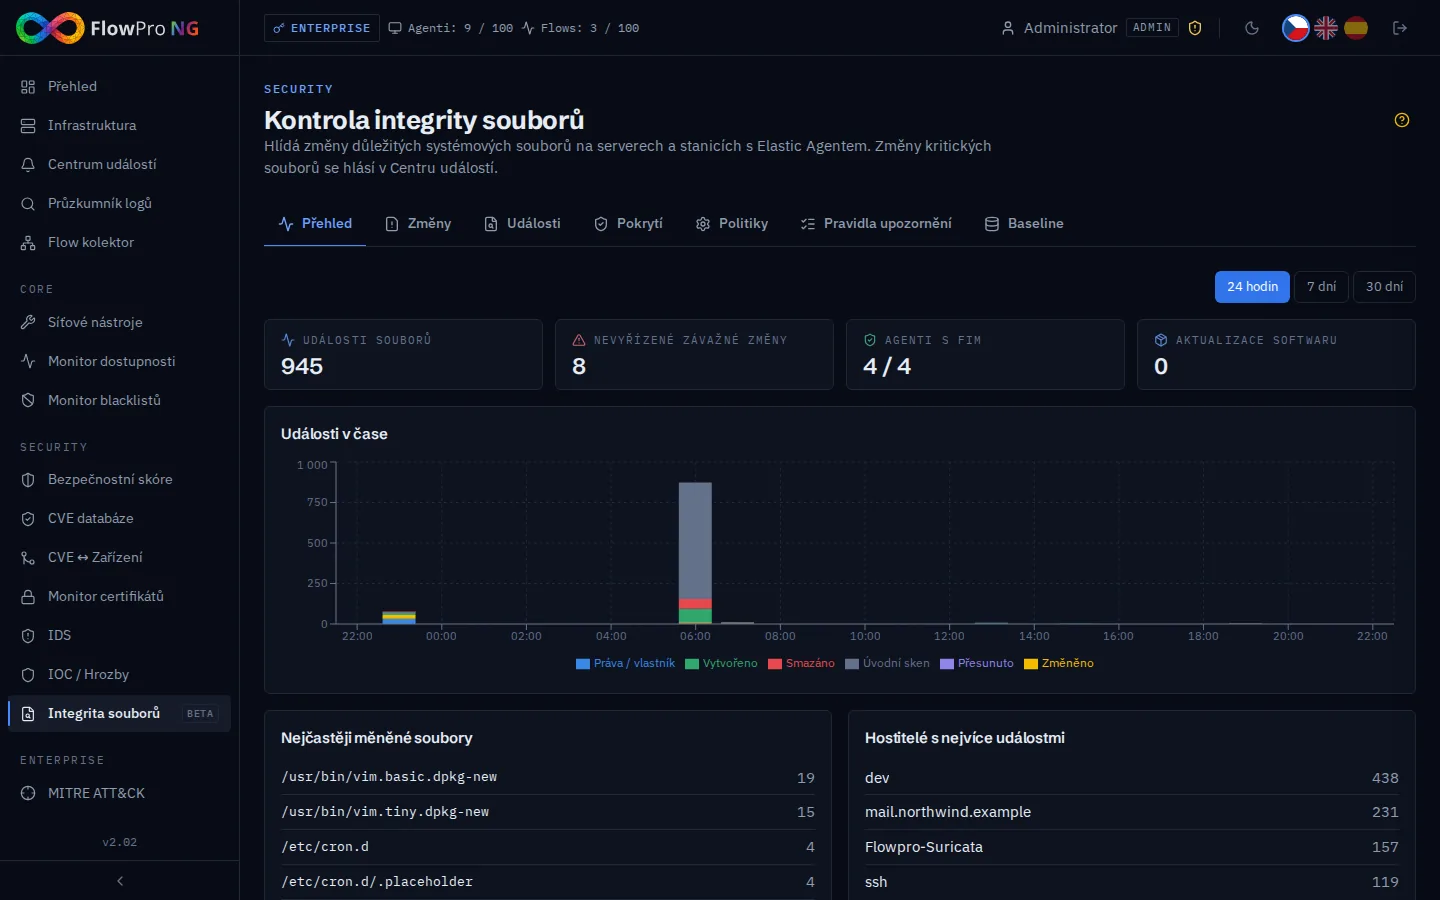
| Záložka | Obsah |
|---|---|
| Přehled | Ukazatele, časová osa podle akce, nejčastěji měněné soubory a hostitelé, nejnovější nevyřízené změny |
| Změny | Co zachytila pravidla upozornění, aktualizace softwaru a výpadky FIM — potvrzení očekávaných změn |
| Události | Všechny surové události souborů s filtry a detailem (hash, vlastník, práva, proces) |
| Pokrytí | Kontroly NIS2 FI-1..3, stav FIM na agentech, zápis do Fleetu, nastavení |
| Politiky | Co se sleduje na kterých Fleet politikách (Linux / Windows) |
| Pravidla upozornění | Které změny se stanou událostí, závažnost, odstup, technika MITRE, test |
| Baseline | Schválené snímky hostitele a jejich porovnání s aktuálním stavem |
Jak to funguje
- •Sběr — integrace Elastic Agenta „File Integrity Monitoring“ (vstup audit/file_integrity) posílá události souborů do datového proudu logs-fim.event-default. Po změně sledovaných cest agent provede úvodní sken (události „úvodní sken“).
- •Politiky → Fleet — politiky ve FlowPRO jsou zdrojem pravdy: každých 10 minut a hned po každé změně FlowPRO zapíše sledované cesty, výjimky a hashe do integrace FIM v každé Fleet politice. Zdvojené vstupy FIM odstraní. Agenty nikdy nerestartuje.
- •Vyhodnocení — každou minutu FlowPRO načte nové události (nic nepřeskočí, ani tisíce najednou), drží poslední známý stav každého souboru na hostiteli a porovná je s pravidly upozornění. Shody seskupí podle pravidla a hostitele; během odstupu čekají a nahlásí se pak s celkovým počtem.
- •Aktualizace softwaru — změny od správce balíčků (dočasné soubory dpkg/rpm, procesy balíčkovačů nebo dávka změn v systémových adresářích) se hlásí jako jedna informační událost „Aktualizace softwaru“ na hostitele nejvýše jednou za 6 hodin místo tisíců upozornění.
- •Pokrytí — stav FIM na agentovi se čte ze stavu komponent ve Fleetu. Tichý server bez změn je v pořádku; agent, jehož vstup FIM zmizí nebo selže, vyvolá událost „FIM neběží“.
Nasazení
Nainstalujte Elastic Agenta
Zkontrolujte pokrytí
Upravte politiky a pravidla
sudo elastic-agent status            # audit/file_integrity: HEALTHY
sudo elastic-agent inspect | grep -A20 file_integrity   # watched paths written by FlowPRO

# test change — appears in File Integrity -> Changes within ~2 minutes
echo "# test" | sudo tee /etc/cron.d/zz-fim-test && sudo rm /etc/cron.d/zz-fim-test
Změny a jejich potvrzení
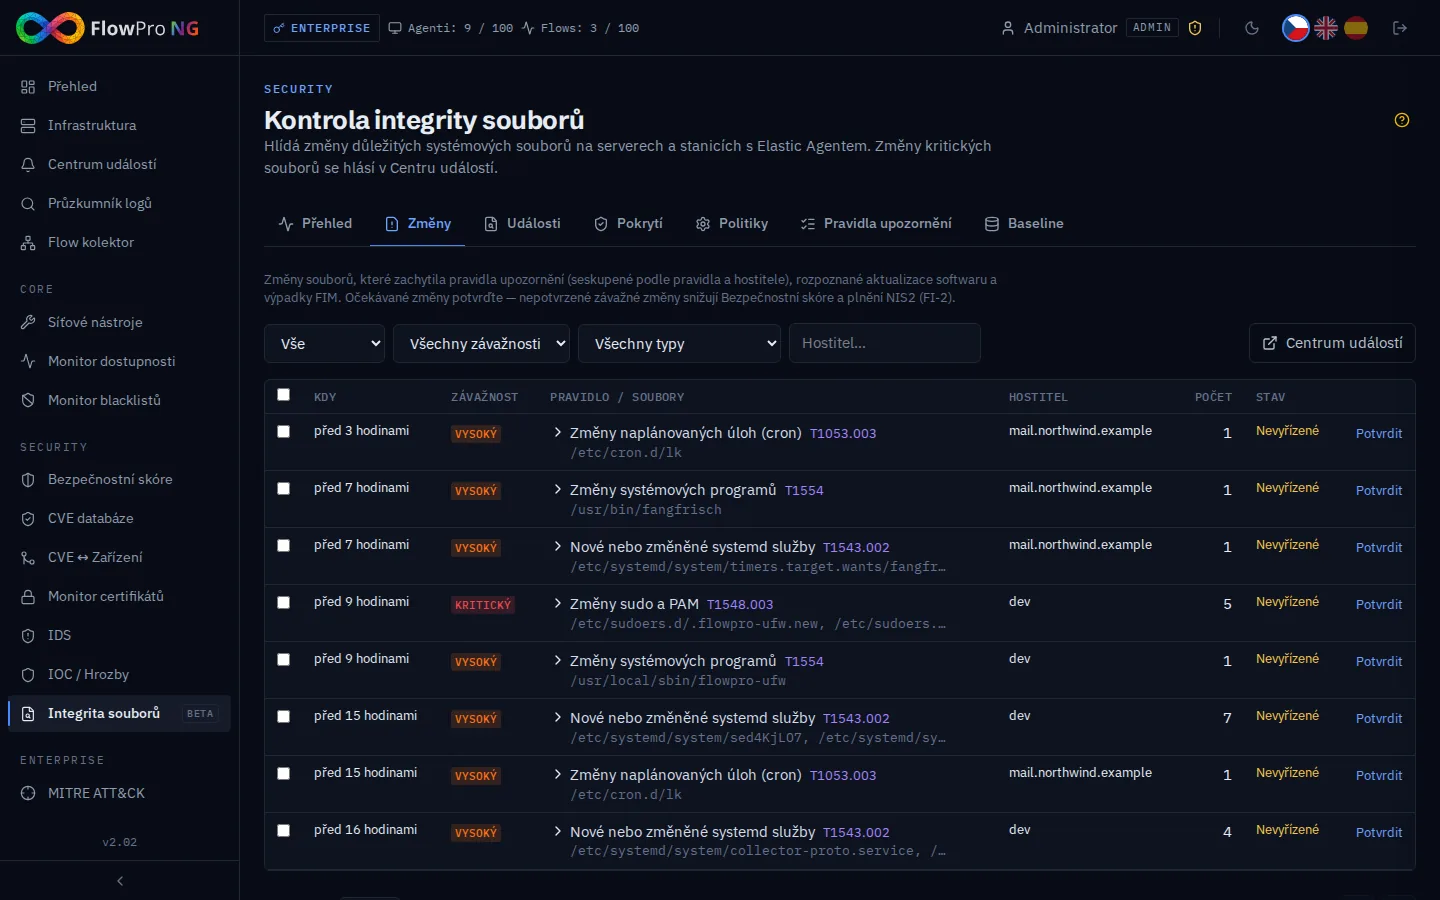
- •Každý řádek je jedna událost Centra událostí (zdroj „Integrita souborů“): pravidlo, hostitel, počet změn, ukázka souborů s akcí, SHA-256, procesem a časem.
- •Potvrdit (analytik, administrátor) označí změnu jako očekávanou, volitelně s poznámkou — auditní stopa schválených změn, kterou vyžaduje řízení změn podle NIS2. Lze potvrdit více změn najednou.
- •Nevyřízené kritické a vysoké změny snižují Bezpečnostní skóre; starší než 7 dní nesplní kontrolu NIS2 FI-2.
Události
Všechny události souborů z agentů — filtr podle hostitele, cesty, akce a období (až 90 dní). Kliknutím se otevře detail s vlastníkem, právy, velikostí, hashi, časem změny, inode a se zdrojem eBPF i procesem a uživatelem. Filtry se drží v URL, pohled lze sdílet.
| Akce | Význam |
|---|---|
| Vytvořeno / Změněno / Smazáno | Změnil se obsah souboru (nový SHA-256) |
| Změna práv/vlastníka | chmod / chown — např. /etc/shadow čitelný pro všechny |
| Přesunuto | Přejmenovaný nebo přesunutý soubor (typické pro aktualizace balíčků a editory) |
| Úvodní sken | Stav souboru zjištěný, když agent začal cestu sledovat — nejde o změnu |
Pokrytí, NIS2 a nastavení
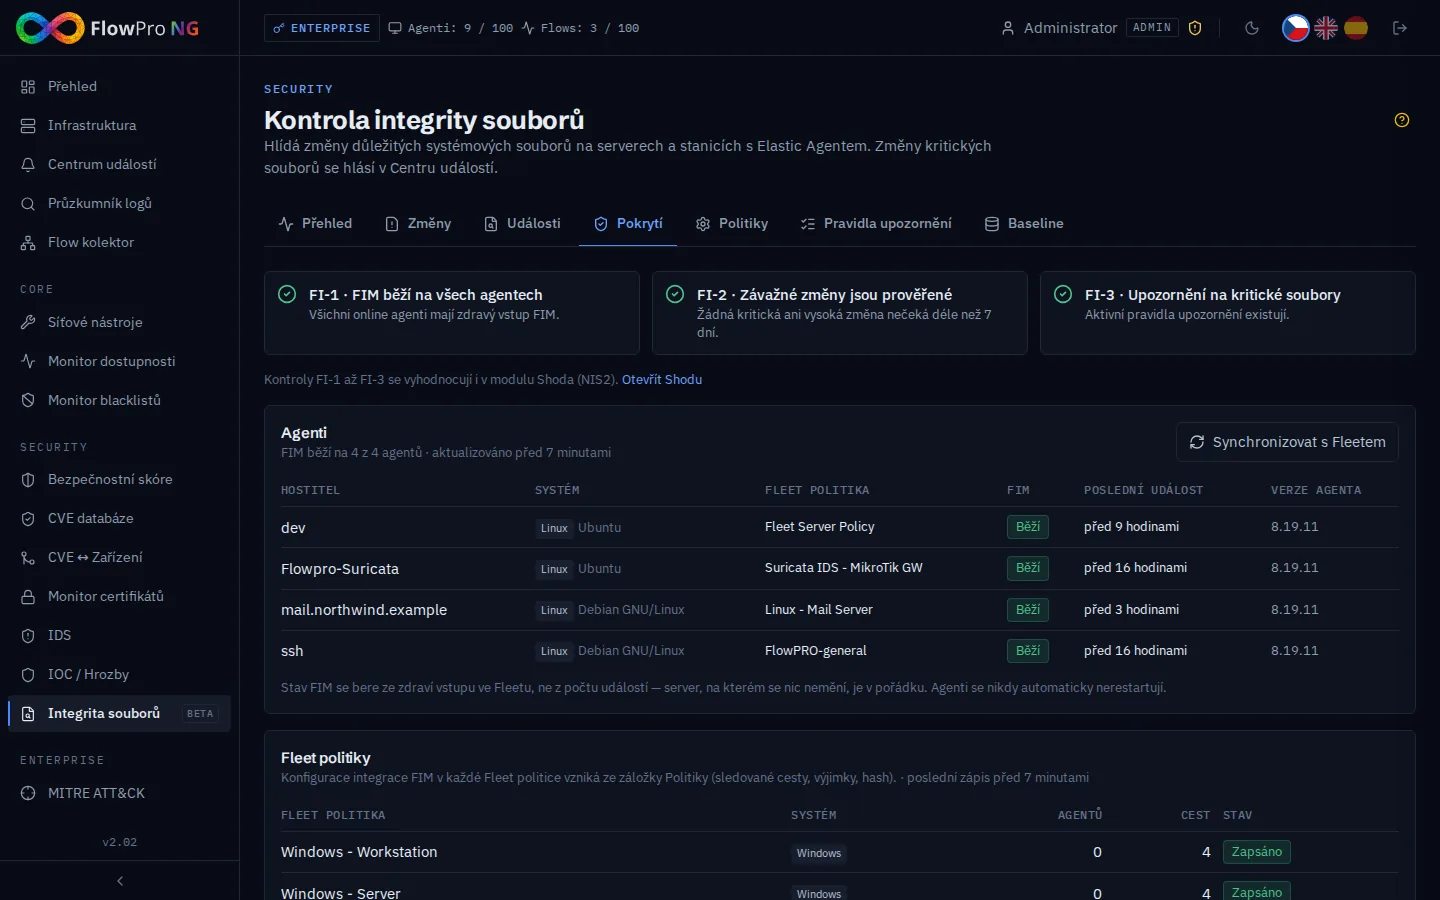
| Kontrola | Splněno, když |
|---|---|
| FI-1 | Každý online agent Fleetu má zdravý vstup FIM |
| FI-2 | Žádná kritická ani vysoká změna nečeká na prověření déle než 7 dní |
| FI-3 | Existuje aspoň jedno aktivní pravidlo upozornění v aktivní politice |
Kontroly se vyhodnocují i v modulu Shoda (NIS2, kategorie Integrita systému). Stavy Fleet politik: Zapsáno — integraci FIM spravuje FlowPRO; Bez FIM — žádná politika FlowPRO na ni necílí; Spravováno mimo FlowPRO — FIM byl nastaven ručně v Kibaně a FlowPRO ho nemění; Chyba — viz zpráva.
- •Notifikační kanály + minimální závažnost — kam se posílají události o změnách souborů (e-mail, Teams, Slack, webhook …).
- •Hlásit aktualizace softwaru / práh dávky — počet změn v systémových adresářích během minuty, od kterého se hostitel na 15 minut považuje za aktualizovaný.
- •Hlásit výpadek a obnovení FIM na agentovi; Automaticky zapisovat politiky do Fleetu (vypněte jen tehdy, když integraci FIM spravujete v Kibaně).
Politiky
Politika určuje operační systém, sledované cesty (adresáře se sledují rekurzivně), vyloučené cesty, hashovací algoritmy, zdroj událostí na Linuxu a cílové Fleet politiky (prázdné = všechny Fleet politiky daného systému). Operační systém Fleet politiky se určí podle jejích agentů (bez agentů podle názvu). Více politik na jedné Fleet politice se sloučí.
| Šablona | Sleduje |
|---|---|
| Linux – základ (NIS2) | Účty, sudo, PAM, SSH včetně /root/.ssh, cron, systemd jednotky, ld.so, profile.d, hosts, systémové a lokální programy |
| CIS Benchmark | Základ + pravidla auditu, GRUB, fstab, sysctl |
| PCI-DSS | Základ + pravidla auditu a konfigurace rsyslogu |
| Webový server | Základ + konfigurace nginx, Apache, Let's Encrypt, PHP |
| Windows | Soubor hosts, složka Po spuštění, naplánované úlohy, Zásady skupiny |
Pravidla upozornění
Pravidlo patří k politice a platí pro její hostitele. Vzory cest používají * a ? (např. /etc/ssh/*, */.ssh/authorized_keys; cesty ve Windows nerozlišují velikost písmen). Odstup omezuje, jak často jedno pravidlo hlásí stejného hostitele — změny mezitím se neztratí, přidají se do další události. Technika MITRE zařadí změnu do matice ATT&CK. „Otestovat“ ukáže, kolik událostí za posledních 7 dní by pravidlo zachytilo.
| Výchozí pravidlo | Závažnost | MITRE |
|---|---|---|
| Autentizační soubory (passwd, shadow, group) | Kritická | T1098 |
| Konfigurace a klíče SSH | Vysoká | T1098.004 |
| sudo a PAM | Kritická | T1548.003 |
| Naplánované úlohy (cron) | Vysoká | T1053.003 |
| Služby systemd | Vysoká | T1543.002 |
| Načítání knihoven (ld.so) | Kritická | T1574.006 |
| Systémové programy (mimo aktualizace balíčků) | Vysoká | T1554 |
| Windows: hosts, položky po spuštění, naplánované úlohy | Vysoká | T1565.001 / T1547.001 / T1053.005 |
Baseline
Baseline je schválený snímek souborů jednoho hostitele (hash, vlastník, skupina, práva) v cestách politiky, převzatý ze stavu souborů, který FlowPRO skládá z událostí FIM (včetně úvodního skenu agenta). Porovnání ukáže soubory, které od snímku přibyly, zmizely nebo se změnily (se starým a novým hashem / vlastníkem / právy), a počet událostí změn od té doby. Baseline pořiďte po instalaci nebo po schválené změně; vytvořit ji může analytik i administrátor.
Panel „Známé soubory hostitele“ ukazuje poslední známý stav každého sledovaného souboru a umožňuje hledání i zobrazení smazaných.
Vazby na další moduly
| Modul | Co FIM poskytuje |
|---|---|
| Centrum událostí | Události zdroje „Integrita souborů“ (změny, aktualizace softwaru, výpadky FIM, chyby zápisu do Fleetu) včetně notifikací |
| Bezpečnostní skóre | Oblast „Integrita souborů“: agenti bez FIM a nevyřízené kritické / vysoké / střední změny |
| Shoda (NIS2) | Automatické kontroly FI-1, FI-2, FI-3 |
| MITRE ATT&CK | Zdroj „Integrita souborů“ — detekované techniky ze shod pravidel, pokrytí z aktivních pravidel |
| Scénáře | Spouštěcí zdroj „Integrita souborů“ (např. upozornit správce serveru, založit tiket) |
| Detail zařízení | Karta „Integrita souborů“ — stav FIM, sledované soubory, události za 7 dní, nevyřízené změny |
| Retence dat | Kategorie „FIM“ v Nastavení → Retence dat |
Řešení problémů
| Příznak | Příčina a řešení |
|---|---|
| Agent ukazuje „Chybí“ | Na jeho Fleet politiku necílí žádná politika FlowPRO (jiný OS nebo výslovné cíle) nebo je Fleet politika „Spravováno mimo FlowPRO“. Upravte cíle a klikněte na Synchronizovat s Fleetem. |
| Agent ukazuje „Chyba“ | Vstup FIM na agentovi selhal (zpráva v řádku) — např. jádro nepodporuje eBPF: přepněte zdroj zpět na auto. |
| Příliš mnoho událostí | Sledovaná cesta obsahuje měnící se data — vylučte ji v politice. Mnoho událostí „úvodní sken“ hned po změně politiky je jednorázové a v pořádku. |
| V událostech chybí proces / uživatel | Zdroj fsnotify je neposkytuje — v politice zvolte eBPF. |
| Změny při aktualizaci hlášené jako změny | Aktualizace měnila méně souborů za minutu, než je práh dávky — snižte ho v Pokrytí → Nastavení, nebo použijte eBPF, aby se rozpoznal proces správce balíčků. |