34
Active Directory
Active Directory — vista general
El módulo Active Directory conecta FlowPro NG con su dominio de Windows mediante LDAPS (solo lectura). Lee periódicamente usuarios, equipos, grupos, unidades organizativas y directivas de grupo, audita la seguridad de las identidades, sigue los cambios entre sincronizaciones y vincula los equipos del dominio con los activos de FlowPro.
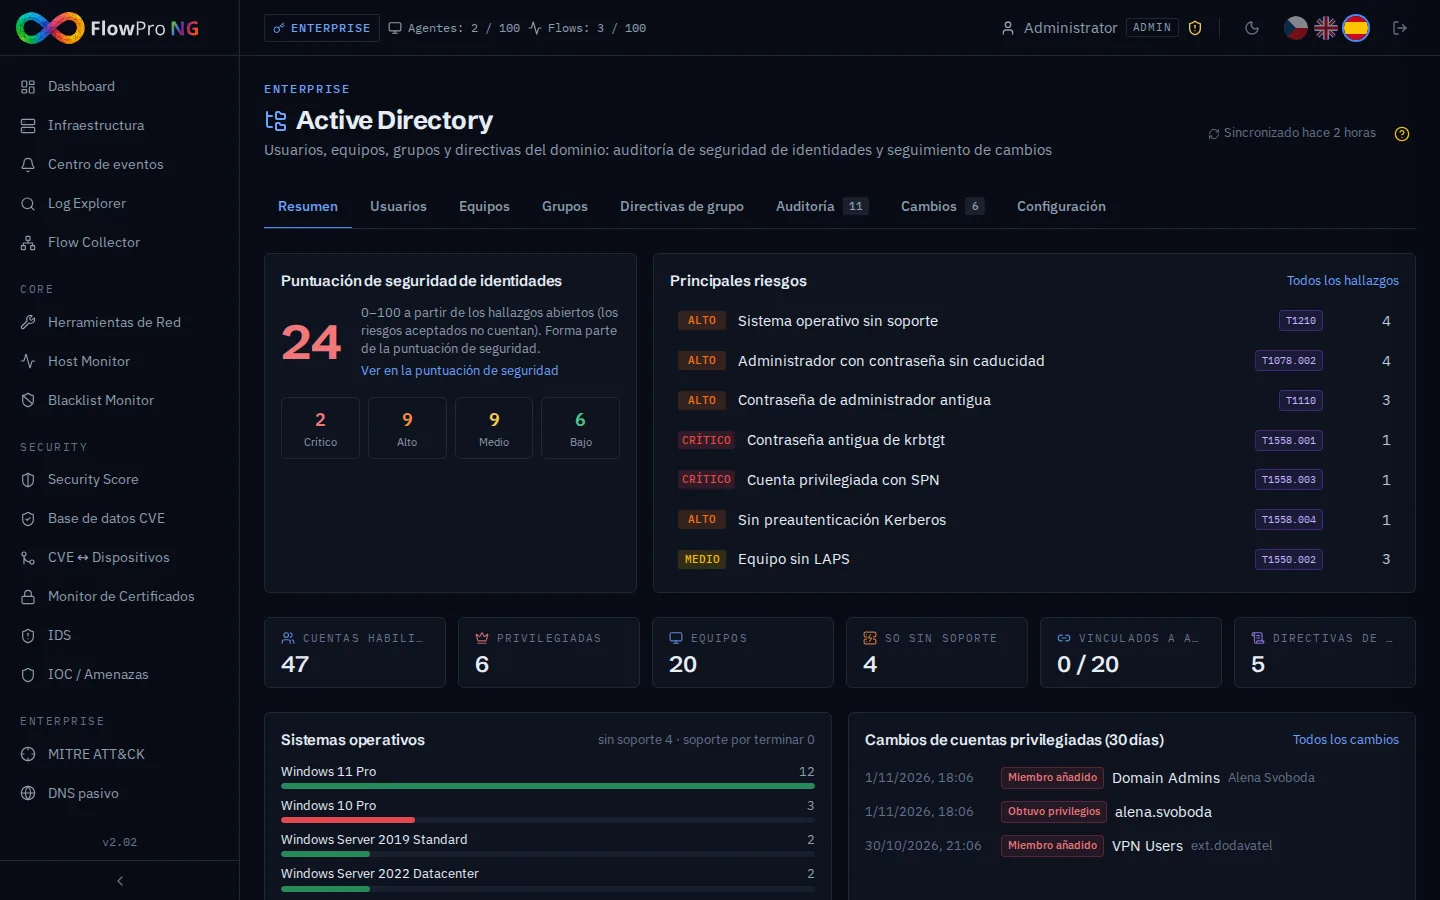
- •Varios dominios: cada conexión tiene su propio intervalo (15 minutos por defecto); la página se puede filtrar por dominio
- •Auditoría de seguridad con 27 comprobaciones (Kerberos, cuentas privilegiadas, directiva de contraseñas, sistemas sin soporte, LAPS, directivas de grupo) asignadas a MITRE ATT&CK
- •Cuentas privilegiadas reconocidas por SID conocido, grupos anidados y grupo principal, sin depender del idioma de Windows
- •Historial de cambios: nuevos administradores, cuentas deshabilitadas, nuevos controladores, ajustes de Kerberos, cambios de GPO
- •Integración: Centro de eventos, playbooks, puntuación de seguridad, cumplimiento NIS2, activos y CVE
Conexión de un dominio
Prepare una cuenta de lectura
Cree una cuenta dedicada en AD. Basta un Domain User normal: FlowPro solo lee el directorio y nunca escribe. No use una cuenta de administrador.
Habilite LDAPS en el controlador de dominio
El módulo solo se conecta mediante LDAPS (TCP 636, TLS). El controlador necesita un certificado de servidor (AD CS u otra CA) y el puerto 636 debe ser accesible desde el servidor FlowPro.
Añada y pruebe la conexión
En Configuración pulse Añadir conexión, complete los campos y pulse Probar antes de guardar. La prueba muestra el nombre del controlador, el contexto de dominio y la versión de TLS, o una causa clara del fallo (credenciales, certificado, tiempo agotado, DNS, conexión rechazada, Base DN incorrecto).
Bind DN:  CN=svc-flowpro,CN=Users,DC=firma,DC=local   (or svc-flowpro@firma.local)
Base DN:  DC=firma,DC=local
Port:     636 (LDAPS)
Primera sincronización
La primera sincronización es el estado inicial: guarda el estado actual, ejecuta la auditoría y crea un único evento resumen. Los cambios se notifican a partir de la segunda.
Usuarios
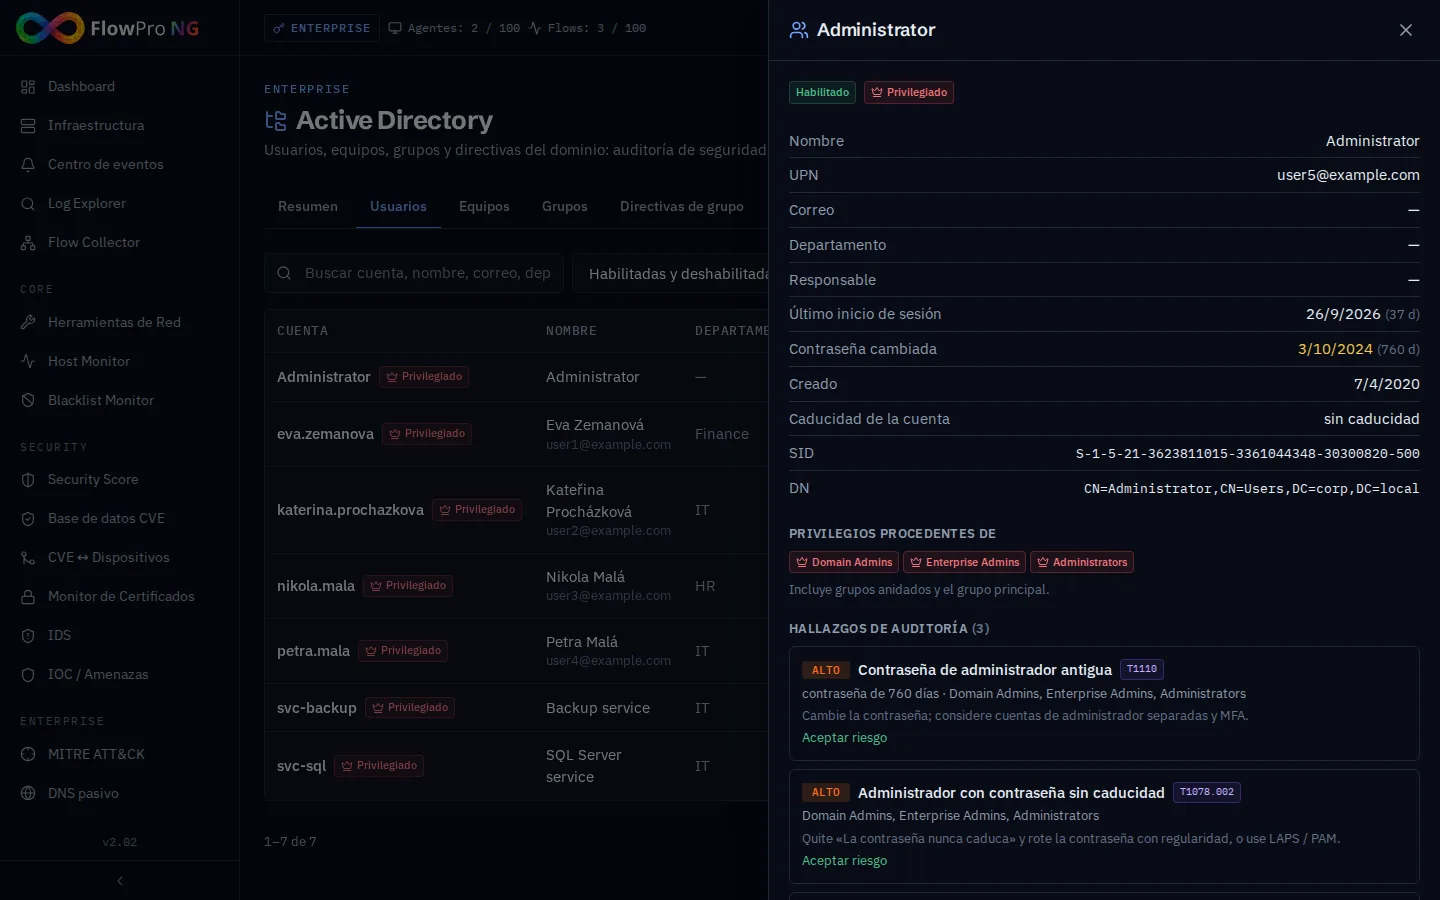
La pestaña Usuarios muestra cuentas con último inicio de sesión, antigüedad de la contraseña, estado y número de hallazgos abiertos. Filtre por estado, privilegios o hallazgos y ordene por más tiempo sin iniciar sesión o contraseña más antigua. Los filtros forman parte de la URL, por lo que la vista se puede compartir.
Equipos y activos
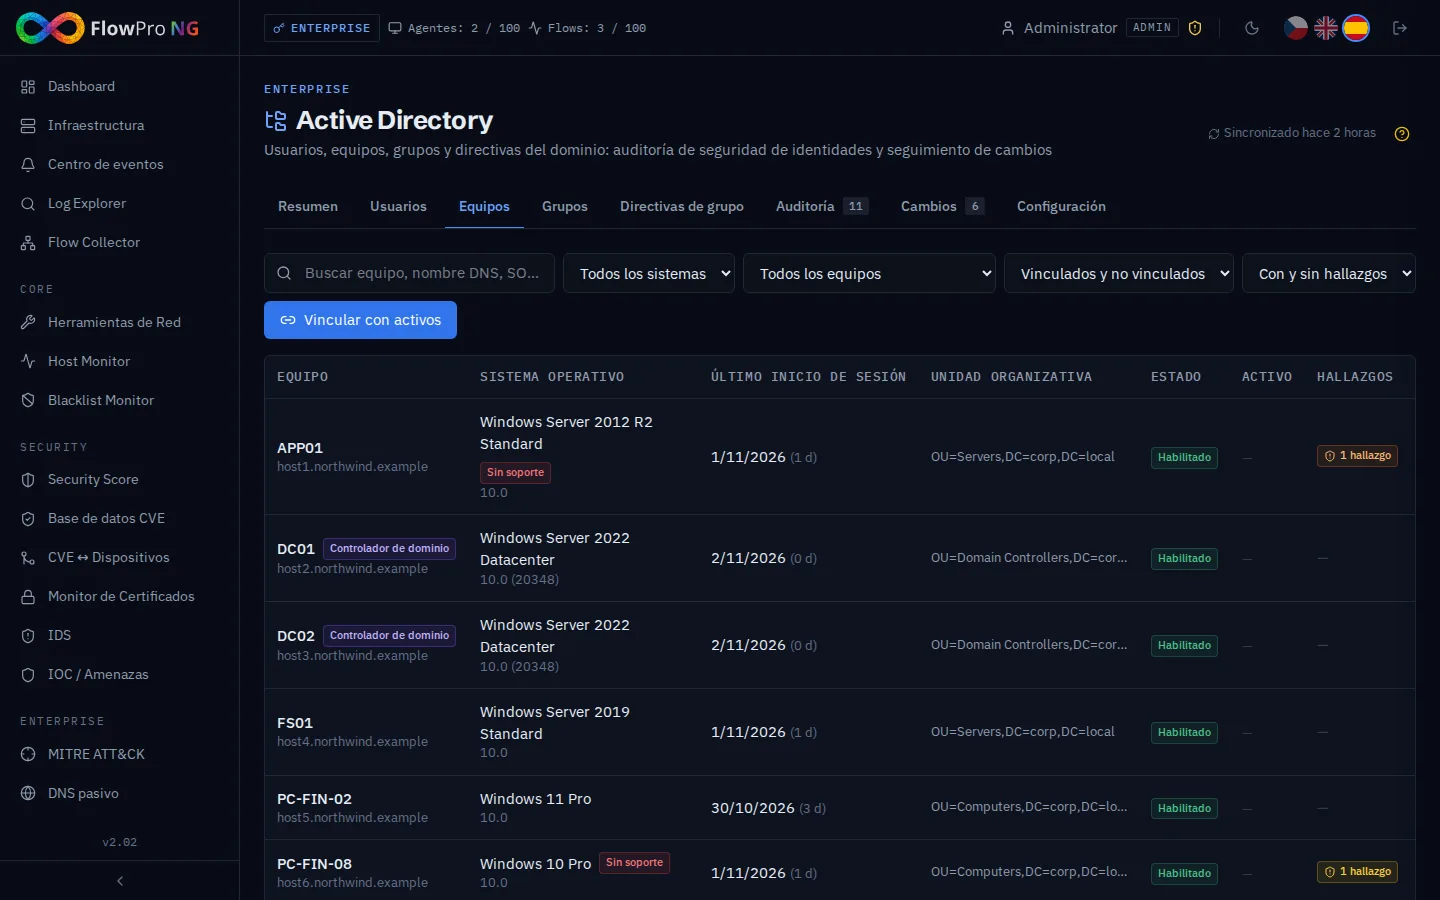
La pestaña Equipos muestra los sistemas operativos con su estado de soporte (rojo = sin actualizaciones de seguridad, ámbar = el soporte termina pronto), los controladores de dominio, el activo vinculado y los hallazgos.
Vinculación con activos
Tras cada sincronización (y con el botón Vincular con activos) FlowPro vincula los equipos con los activos: primero por nombre (nombre o FQDN igual al nombre del activo) y después por la IP resuelta con DNS pasivo. Los vínculos manuales nunca cambian. El activo vinculado muestra la cuenta de equipo de AD en su detalle; la versión de SO vacía del activo se completa desde AD, lo que mejora la correlación de CVE.
Grupos
Los grupos privilegiados se detectan por SID conocido (Domain Admins …-512, Schema Admins …-518, Enterprise Admins …-519, Group Policy Creator Owners …-520, Key Admins y los grupos BUILTIN Administrators, Account/Server/Print/Backup Operators) y DnsAdmins por nombre. También lo es cualquier grupo anidado y cualquier usuario que llegue directamente, por anidamiento o por grupo principal.
Directivas de grupo
La pestaña Directivas de grupo muestra las GPO con versiones, estado y OU vinculadas (incluidos los vínculos en la raíz del dominio). El historial registra directivas creadas, modificadas, eliminadas, vinculadas y desvinculadas. Un cambio de Default Domain Policy o Default Domain Controllers Policy crea un evento en el Centro de eventos.
Auditoría de seguridad
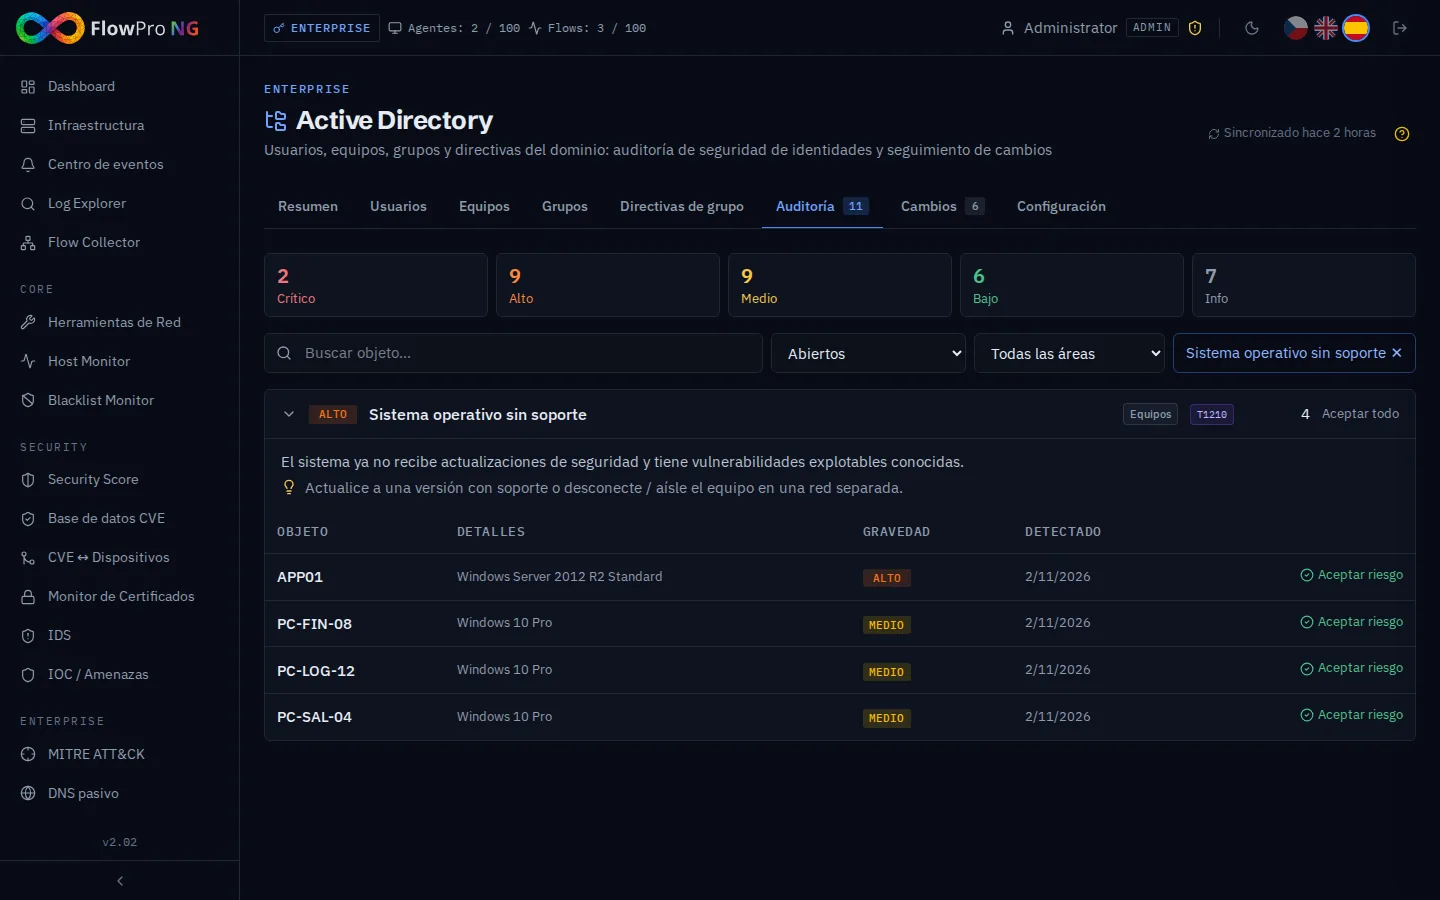
La auditoría se ejecuta tras cada sincronización. Los hallazgos se agrupan por tipo; cada tipo tiene descripción, recomendación y técnicas de MITRE ATT&CK (la etiqueta abre la técnica). Pulse una tarjeta de gravedad o un área para filtrar y despliegue un tipo para ver los objetos.
| Área | Comprobaciones |
|---|---|
| Kerberos | Cuentas con SPN (Kerberoasting), sin preautenticación (AS-REP roasting), delegación sin restricciones, contraseña de krbtgt más antigua que el límite (riesgo Golden Ticket) |
| Cuentas privilegiadas | Administrador con SPN, contraseña sin caducidad, contraseña antigua, demasiados Domain Admins, cuenta deshabilitada en grupo privilegiado, adminCount residual, lista de cuentas privilegiadas |
| Cuentas | Contraseña no requerida, cifrado reversible, cuenta inactiva, nunca inició sesión, contraseña antigua, contraseña sin caducidad |
| Directiva del dominio | Directiva de contraseñas débil (longitud, complejidad, historial), sin bloqueo de cuenta, los usuarios pueden unir equipos (MachineAccountQuota) |
| Equipos | Sistema operativo sin soporte (crítico en un controlador), LAPS no implementado / ausente, equipo inactivo |
| Directivas de grupo | GPO crítica deshabilitada, GPO deshabilitada aún vinculada, GPO no vinculada |
Aceptar un riesgo
Un hallazgo desaparece automáticamente cuando la causa se corrige en AD. Si el riesgo es intencionado (p. ej. un sistema antiguo aislado), un analista o administrador lo acepta con un motivo y, opcionalmente, una fecha de vencimiento. Los hallazgos aceptados no se reabren en la siguiente sincronización, no cuentan en la puntuación y se listan en Riesgos aceptados con autor y motivo, como evidencia para una auditoría NIS2. Tras la fecha de vencimiento se vuelve a abrir.
Puntuación de seguridad de identidades
La puntuación 0–100 se calcula con los hallazgos abiertos no aceptados. Cada tipo suma puntos según su gravedad (crítico 15, alto 8, medio 3, bajo 1), creciendo de forma logarítmica con el número de objetos: 150 equipos antiguos no son 150 veces peor que uno. Forma parte de la puntuación de seguridad como componente Identidades (Active Directory) con un peso del 10 %.
Historial de cambios
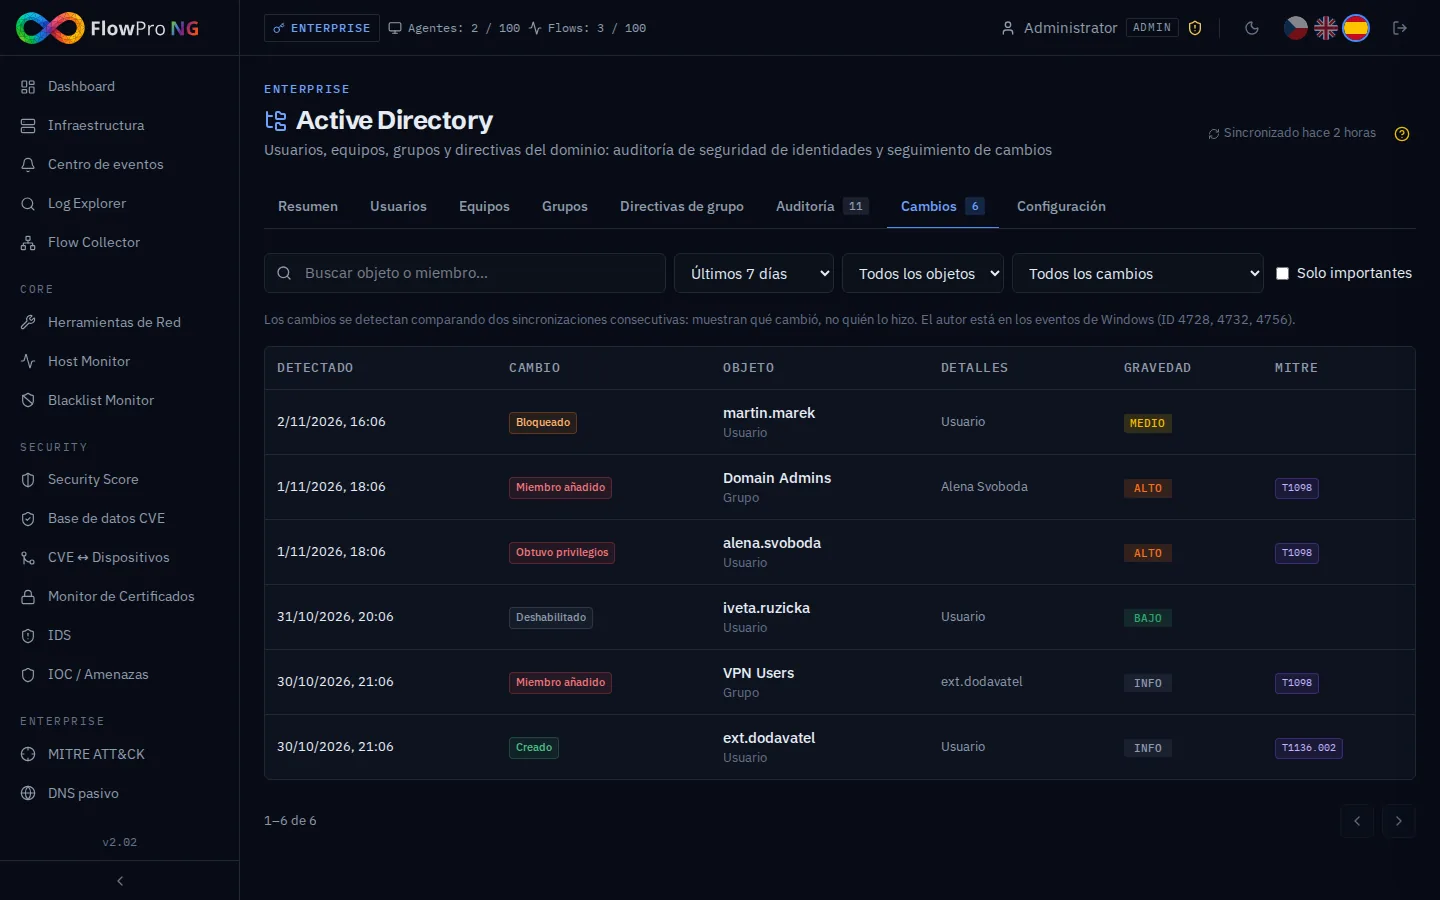
Cada sincronización se compara con la anterior. Se registran objetos nuevos y eliminados, cuentas habilitadas/deshabilitadas/bloqueadas, privilegios obtenidos o perdidos (también por grupos anidados), miembros añadidos o quitados de grupos privilegiados, nuevos controladores de dominio, delegación sin restricciones, preautenticación Kerberos desactivada, PASSWD_NOTREQD, cambios de contraseña de administradores y cambios de SO.
Integración con otros módulos
| Módulo | Qué aporta AD |
|---|---|
| Centro de eventos | Fuente Active Directory: sincronización fallida (desde el 2.º fallo seguido, se cierra tras un éxito), nueva cuenta privilegiada, nuevo controlador, cambios de delegación / preautenticación, cambio de GPO crítica, nuevos hallazgos (un evento por tipo). El botón Abrir en Active Directory lleva a la pestaña correcta. |
| Playbooks | Fuente de disparo «Active Directory»: p. ej. avisar al equipo de seguridad o llamar a un webhook cuando alguien pasa a ser Domain Admin. |
| Puntuación de seguridad | Componente Identidades (Active Directory), peso 10 %, con acciones de mejora por tipo de hallazgo. |
| Cumplimiento NIS2 | Controles automáticos AD-1 … AD-6: sincronización al día, sin hallazgos críticos, cuentas privilegiadas protegidas, cuentas inactivas deshabilitadas, directiva de contraseñas y bloqueo, sistemas con soporte. Sin AD conectado no son aplicables. |
| MITRE ATT&CK | Cada tipo de hallazgo y cambio importante lleva IDs de técnica (T1558.003, T1558.004, T1098, T1484.001, T1210 …) con enlace a la página MITRE. |
| Activos y CVE | Vinculación automática de equipos con activos, tarjeta de AD en el detalle del activo, versión de SO para correlación de CVE, enlace a las vulnerabilidades del SO. |
| Eventos de Windows, Honeypot | Enriquecimiento de inicios de sesión de Windows; el honeypot avisa cuando un atacante prueba nombres reales de cuentas del dominio. |
Configuración
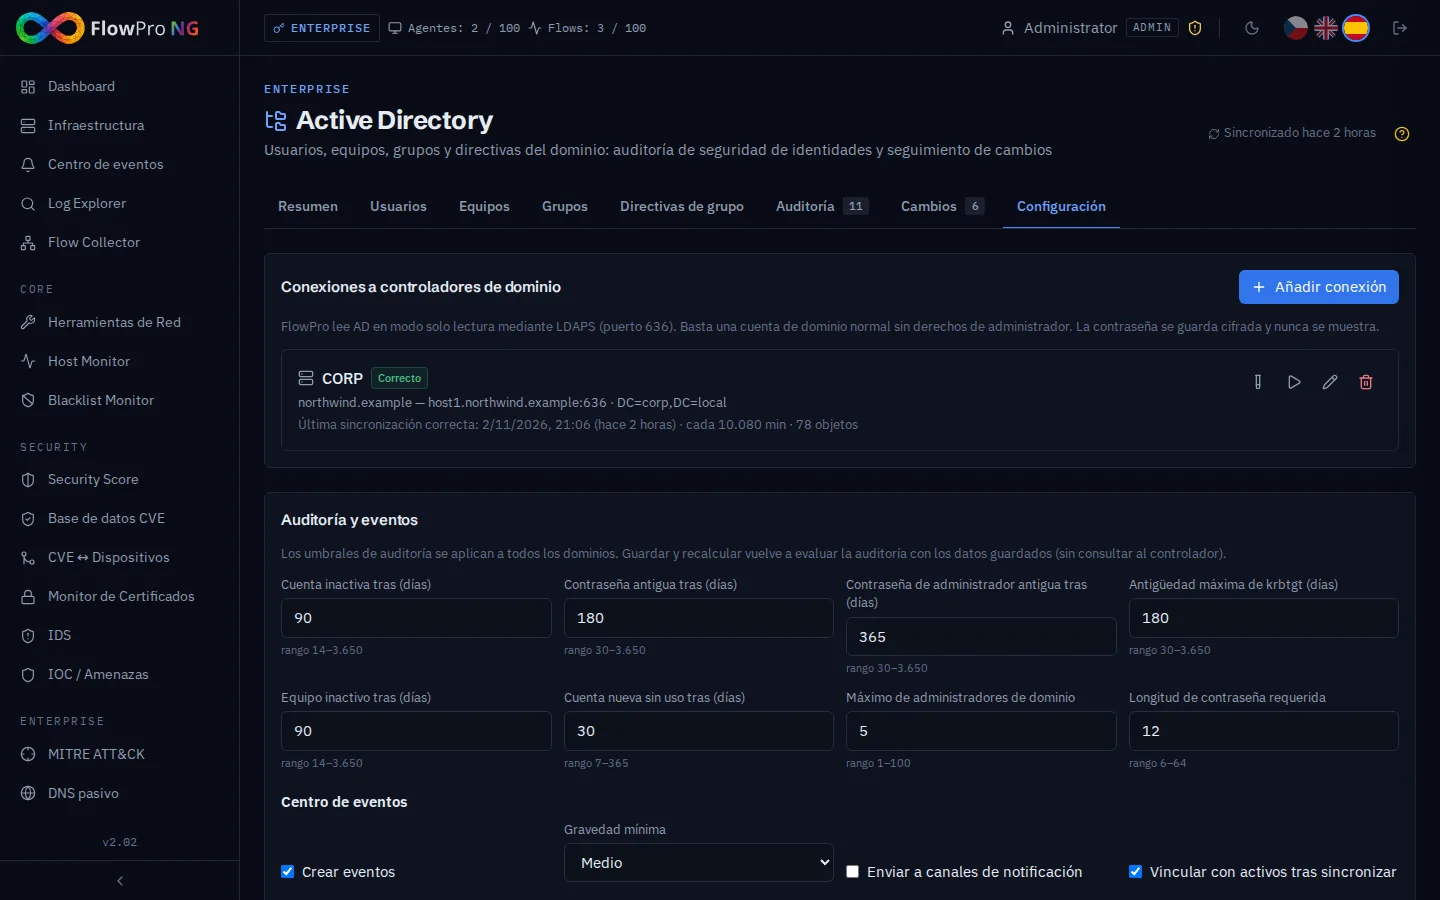
La configuración (solo administradores) contiene las conexiones, los umbrales de auditoría, las opciones del Centro de eventos y la retención. Tras cambiar umbrales use Guardar y recalcular auditoría: se evalúa con los datos guardados sin consultar al controlador.
| Ajuste | Predeterminado | Significado |
|---|---|---|
| Cuenta inactiva tras | 90 | Días sin inicio de sesión de una cuenta habilitada |
| Contraseña antigua tras | 180 | Cuentas normales |
| Contraseña de administrador antigua tras | 365 | Cuentas privilegiadas |
| Antigüedad máxima de krbtgt | 180 | Con más de 3 años el hallazgo es crítico |
| Máximo de administradores de dominio | 5 | Miembros efectivos habilitados, incluidos grupos anidados |
| Longitud de contraseña requerida | 12 | Se compara con Default Domain Policy |
| Protección contra borrado | 50 % | Si desaparecen más objetos de un tipo a la vez, la eliminación se pausa y la sincronización se marca como Incompleta |
| Centro de eventos | activado, Media | Gravedad mínima de los eventos; canales de notificación opcionales |
| Retención del historial | 90 / 365 días | Historial de sincronización (siempre los últimos 50 por dominio) / cambios de objetos y GPO |
Roles
Todos los usuarios con el módulo ven el inventario, la auditoría y los cambios. Analistas y administradores además aceptan riesgos, vinculan activos e inician la sincronización. Solo los administradores gestionan conexiones (credenciales) y la configuración.
Solución de problemas
| Problema | Solución |
|---|---|
| El servidor no responde (tiempo agotado) | El puerto 636 está bloqueado por un firewall o la VPN a la red del cliente no funciona. La prueba se rinde tras 10 segundos. |
| Error del certificado TLS | Pegue el certificado de CA del dominio (PEM) en la conexión y use el nombre del servidor del certificado en lugar de la IP. |
| Credenciales no válidas | Compruebe el Bind DN (DN completo o usuario@dominio) y la contraseña; la cuenta no debe estar bloqueada ni caducada. |
| Aviso «los datos no están actualizados» | La última sincronización correcta es anterior a cuatro intervalos. El inventario y la auditoría muestran el último estado conocido; el error aparece en Configuración y en el Centro de eventos. |
| Sincronización marcada como Incompleta | El controlador devolvió muchos menos objetos que la vez anterior (cambio de Base DN, permisos). No se eliminó nada; corrija la causa o aumente la protección si el cambio es real. |
| No se muestra la directiva del dominio, no se detecta LAPS | La cuenta de lectura no puede leer el objeto de dominio o los atributos de LAPS; conceda lectura o revise el Base DN. |