36
Integridad de archivos (FIM) — beta
Integridad de archivos (FIM) — vista general
La supervisión de integridad de archivos vigila archivos importantes del sistema en servidores y estaciones con Elastic Agent y registra cada creación, modificación, eliminación, traslado y cambio de permisos o propietario. Los cambios de archivos críticos (cuentas, SSH, sudo, cron, systemd, programas del sistema) se convierten en eventos del Centro de eventos, se evalúan en la Puntuación de seguridad y el cumplimiento NIS2 y se asignan a MITRE ATT&CK.
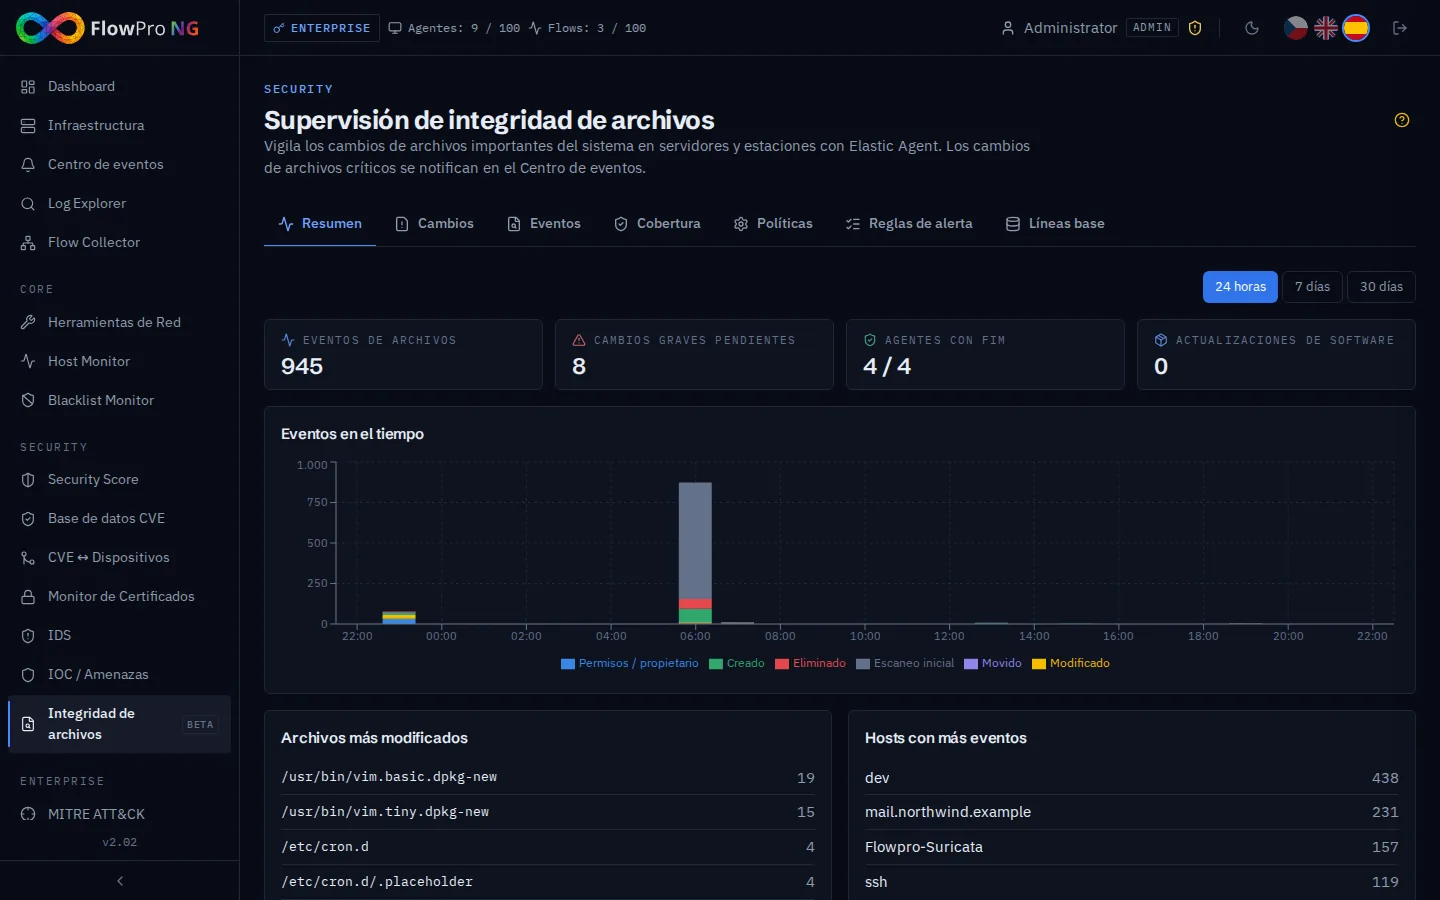
| Pestaña | Contenido |
|---|---|
| Resumen | Indicadores, cronología por acción, archivos y equipos más modificados, últimos cambios pendientes |
| Cambios | Lo que detectaron las reglas de alerta, actualizaciones de software y caídas de FIM — confirmación de cambios esperados |
| Eventos | Todos los eventos de archivos con filtros y detalle (hash, propietario, permisos, proceso) |
| Cobertura | Controles NIS2 FI-1..3, estado de FIM por agente, escritura en Fleet, ajustes |
| Políticas | Qué se vigila en qué políticas de Fleet (Linux / Windows) |
| Reglas de alerta | Qué cambios se convierten en eventos, severidad, espera, técnica MITRE, prueba |
| Líneas base | Instantáneas aprobadas de un equipo y su comparación con el estado actual |
Cómo funciona
- •Recopilación — la integración de Elastic Agent «File Integrity Monitoring» (entrada audit/file_integrity) envía los eventos de archivos al flujo de datos logs-fim.event-default. Tras cambiar las rutas vigiladas el agente realiza un escaneo inicial (eventos «escaneo inicial»).
- •Políticas → Fleet — las políticas de FlowPRO son la fuente de verdad: cada 10 minutos y justo después de cada cambio FlowPRO escribe las rutas, exclusiones y hashes en la integración FIM de cada política de Fleet. Elimina entradas FIM duplicadas. Nunca reinicia los agentes.
- •Evaluación — cada minuto FlowPRO lee los eventos nuevos (no omite nada, ni miles a la vez), mantiene el último estado conocido de cada archivo por equipo y aplica las reglas de alerta. Las coincidencias se agrupan por regla y equipo; durante la espera aguardan y después se notifican con el recuento completo.
- •Actualizaciones de software — los cambios del gestor de paquetes (archivos temporales dpkg/rpm, procesos de paquetes o una ráfaga de cambios en directorios del sistema) se notifican como un único evento informativo «Actualización de software» por equipo como máximo cada 6 horas en lugar de miles de alertas.
- •Cobertura — el estado de FIM por agente se lee del estado de los componentes en Fleet. Un servidor tranquilo sin cambios está bien; un agente cuya entrada FIM desaparece o falla genera el evento «FIM no se está ejecutando».
Despliegue
Instale Elastic Agent
Compruebe la cobertura
Ajuste las políticas y reglas
sudo elastic-agent status            # audit/file_integrity: HEALTHY
sudo elastic-agent inspect | grep -A20 file_integrity   # watched paths written by FlowPRO

# test change — appears in File Integrity -> Changes within ~2 minutes
echo "# test" | sudo tee /etc/cron.d/zz-fim-test && sudo rm /etc/cron.d/zz-fim-test
Cambios y confirmación
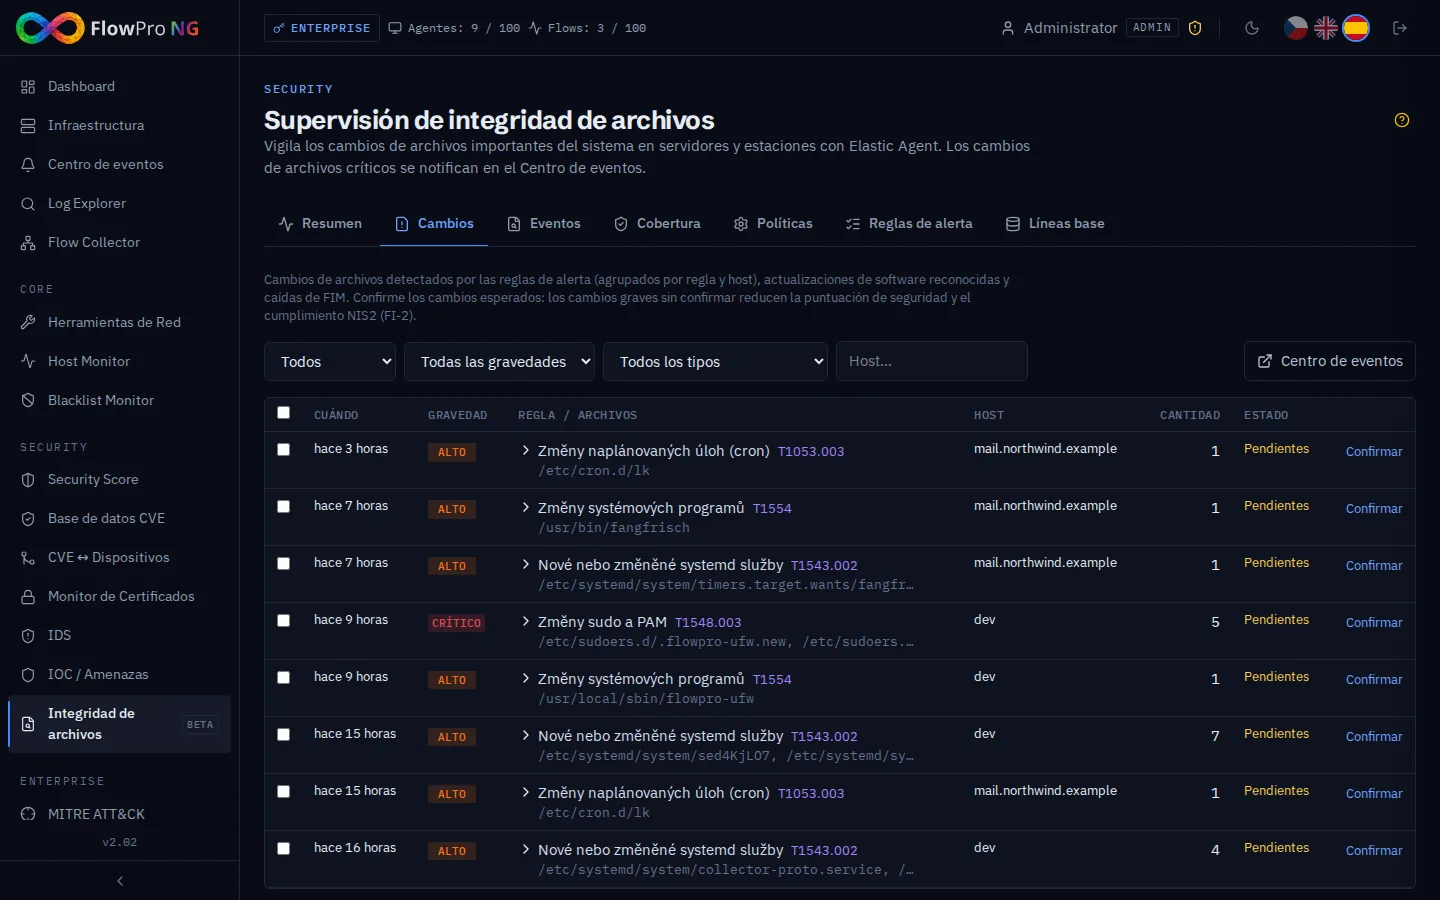
- •Cada fila es un evento del Centro de eventos (origen «Integridad de archivos»): regla, equipo, número de cambios, archivos de ejemplo con acción, SHA-256, proceso y hora.
- •Confirmar (analista, administrador) marca un cambio como esperado, con una nota opcional: el registro de auditoría de cambios aprobados que exige la gestión de cambios de NIS2. Se pueden confirmar varios cambios a la vez.
- •Los cambios críticos y altos pendientes reducen la Puntuación de seguridad; los de más de 7 días incumplen el control NIS2 FI-2.
Eventos
Todos los eventos de archivos de los agentes: filtro por equipo, ruta, acción y periodo (hasta 90 días). Un clic abre el detalle con propietario, permisos, tamaño, hashes, hora de modificación, inode y, con la fuente eBPF, el proceso y el usuario. Los filtros se guardan en la URL, por lo que la vista se puede compartir.
| Acción | Significado |
|---|---|
| Creado / Modificado / Eliminado | Cambió el contenido del archivo (nuevo SHA-256) |
| Permisos/propietario cambiados | chmod / chown — p. ej. /etc/shadow legible por todos |
| Movido | Archivo renombrado o movido (típico de actualizaciones de paquetes y editores) |
| Escaneo inicial | Estado de un archivo encontrado cuando el agente empezó a vigilar una ruta: no es un cambio |
Cobertura, NIS2 y ajustes
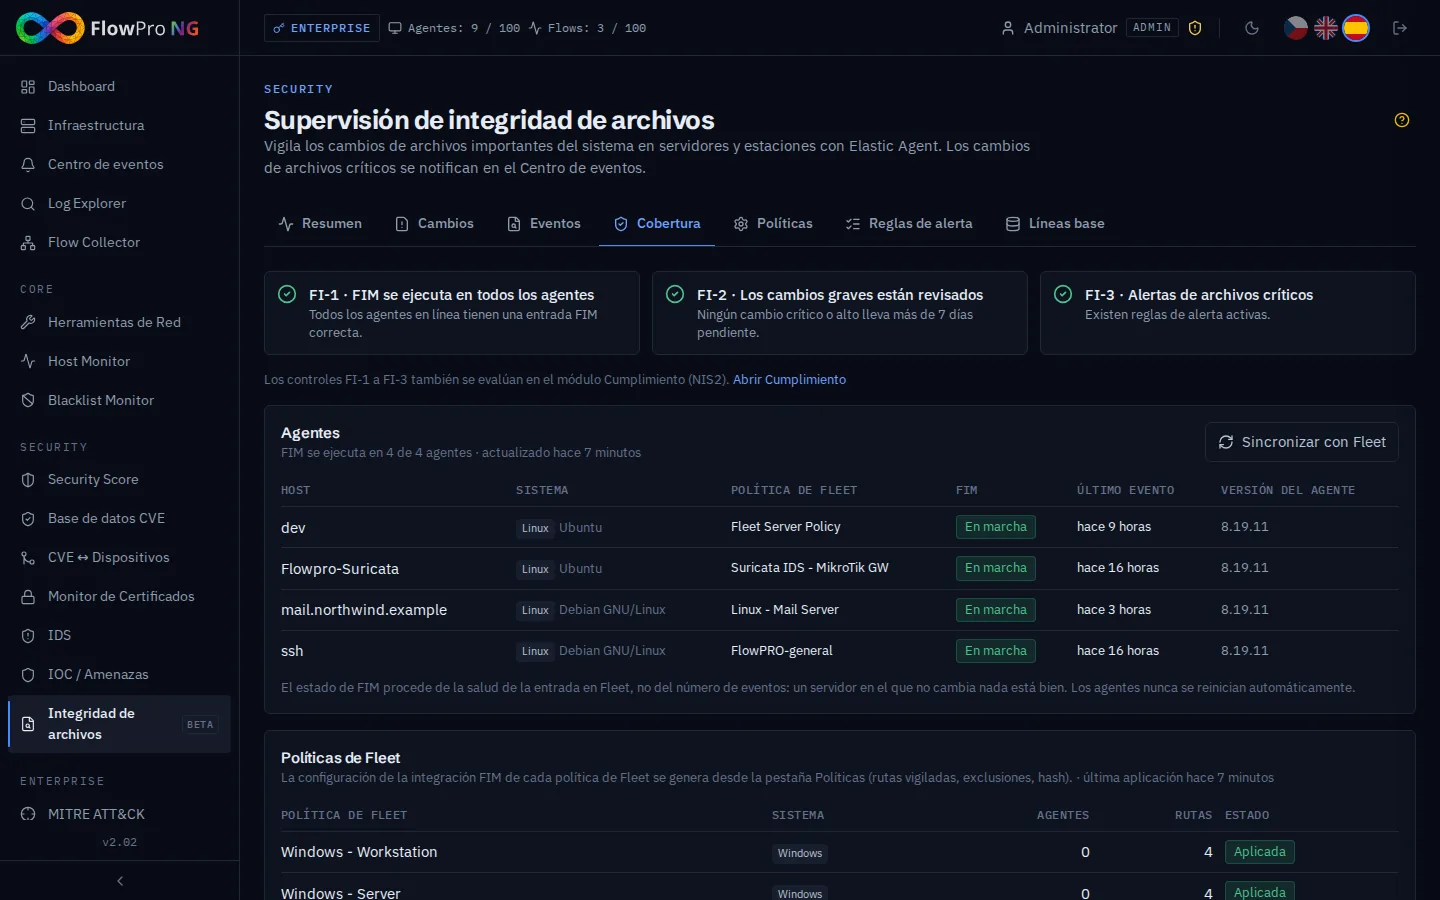
| Control | Se cumple cuando |
|---|---|
| FI-1 | Cada agente de Fleet en línea tiene una entrada FIM correcta |
| FI-2 | Ningún cambio crítico o alto espera revisión más de 7 días |
| FI-3 | Existe al menos una regla de alerta activa en una política activa |
Los controles también se evalúan en el módulo Cumplimiento (NIS2, categoría Integridad del sistema). Estados de las políticas de Fleet: Escrita — FlowPRO gestiona la integración FIM; Sin FIM — ninguna política de FlowPRO la usa; Gestionada fuera de FlowPRO — FIM se configuró a mano en Kibana y no se modifica; Error — vea el mensaje.
- •Canales de notificación + severidad mínima — adónde se envían los eventos de cambios (correo, Teams, Slack, webhook …).
- •Notificar actualizaciones / umbral de ráfaga — número de cambios en directorios del sistema en un minuto a partir del cual el equipo se considera en actualización durante 15 minutos.
- •Notificar caída y recuperación de FIM en un agente; Escribir políticas en Fleet automáticamente (desactívelo solo si gestiona la integración FIM en Kibana).
Políticas
Una política define el sistema operativo, las rutas vigiladas (los directorios se vigilan de forma recursiva), las rutas excluidas, los algoritmos de hash, la fuente de eventos en Linux y las políticas de Fleet de destino (vacío = todas las del sistema). El sistema de una política de Fleet se toma de sus agentes (o de su nombre si no tiene ninguno). Varias políticas en una política de Fleet se combinan.
| Plantilla | Vigila |
|---|---|
| Linux – básica (NIS2) | Cuentas, sudo, PAM, SSH incl. /root/.ssh, cron, unidades systemd, ld.so, profile.d, hosts, programas del sistema y locales |
| CIS Benchmark | Básica + reglas de auditoría, GRUB, fstab, sysctl |
| PCI-DSS | Básica + reglas de auditoría y configuración de rsyslog |
| Servidor web | Básica + configuración de nginx, Apache, Let's Encrypt, PHP |
| Windows | Archivo hosts, carpeta de inicio, tareas programadas, directivas de grupo |
Reglas de alerta
Una regla pertenece a una política y se aplica a sus equipos. Los patrones usan * y ? (p. ej. /etc/ssh/*, */.ssh/authorized_keys; las rutas de Windows no distinguen mayúsculas). La espera limita la frecuencia con la que una regla notifica el mismo equipo; los cambios intermedios no se pierden y se añaden al siguiente evento. La técnica MITRE sitúa el cambio en la matriz ATT&CK. «Probar» muestra cuántos eventos de los últimos 7 días habría detectado la regla.
| Regla predeterminada | Severidad | MITRE |
|---|---|---|
| Archivos de autenticación (passwd, shadow, group) | Crítica | T1098 |
| Configuración y claves SSH | Alta | T1098.004 |
| sudo y PAM | Crítica | T1548.003 |
| Tareas programadas (cron) | Alta | T1053.003 |
| Servicios systemd | Alta | T1543.002 |
| Precarga de bibliotecas (ld.so) | Crítica | T1574.006 |
| Programas del sistema (fuera de actualizaciones) | Alta | T1554 |
| Windows: hosts, elementos de inicio, tareas programadas | Alta | T1565.001 / T1547.001 / T1053.005 |
Líneas base
Una línea base es una instantánea aprobada de los archivos de un equipo (hash, propietario, grupo, permisos) dentro de las rutas de una política, tomada del estado de archivos que FlowPRO construye a partir de los eventos FIM (incluido el escaneo inicial del agente). La comparación muestra los archivos añadidos, eliminados o modificados (con hash / propietario / permisos anteriores y nuevos) desde la instantánea y el número de eventos de cambio desde entonces. Créela tras la instalación o un cambio aprobado; pueden hacerlo analistas y administradores.
El panel «Archivos conocidos del equipo» muestra el último estado conocido de cada archivo vigilado y permite buscar y mostrar los eliminados.
Vínculos con otros módulos
| Módulo | Qué aporta FIM |
|---|---|
| Centro de eventos | Eventos de origen «Integridad de archivos» (cambios, actualizaciones, caídas de FIM, errores de escritura en Fleet) incl. notificaciones |
| Puntuación de seguridad | Área «Integridad de archivos»: agentes sin FIM y cambios críticos / altos / medios pendientes |
| Cumplimiento (NIS2) | Controles automáticos FI-1, FI-2, FI-3 |
| MITRE ATT&CK | Fuente «Integridad de archivos» — técnicas detectadas por coincidencias, cobertura por reglas activas |
| Escenarios | Origen de activación «Integridad de archivos» (p. ej. avisar al responsable, abrir un ticket) |
| Detalle del activo | Tarjeta «Integridad de archivos» — estado de FIM, archivos rastreados, eventos en 7 días, cambios pendientes |
| Retención de datos | Categoría «FIM» en Ajustes → Retención de datos |
Solución de problemas
| Síntoma | Causa y solución |
|---|---|
| El agente muestra «Falta» | Ninguna política de FlowPRO apunta a su política de Fleet (otro SO o destinos explícitos) o la política es «Gestionada fuera de FlowPRO». Ajuste los destinos y pulse Sincronizar con Fleet. |
| El agente muestra «Error» | La entrada FIM falló en el agente (mensaje en la fila); p. ej. el kernel no admite eBPF: vuelva a la fuente auto. |
| Demasiados eventos | Una ruta vigilada contiene datos cambiantes: exclúyala en la política. Muchos eventos «escaneo inicial» justo tras cambiar la política son normales una vez. |
| Faltan proceso / usuario en los eventos | La fuente fsnotify no los proporciona: elija eBPF en la política. |
| Cambios durante una actualización notificados como cambios | La actualización cambió menos archivos por minuto que el umbral: redúzcalo en Cobertura → Ajustes o use eBPF para reconocer el proceso del gestor de paquetes. |